


202-часовая DDoS-атака и 103 млн пакетов/с: итоги 2024 года

202-часовая DDoS-атака и 103 млн пакетов/с: итоги 2024 года

202-часовая DDoS-атака и 103 млн пакетов/с: итоги 2024 года

С июля по декабрь 2024 года компания Selectel отразила 80 735 DDoS-атак — это в 2,6 раза больше, чем в первом полугодии. Максимальная мощность атаки достигла 412 Гбит/с, а скорость — 103 миллиона пакетов в секунду.

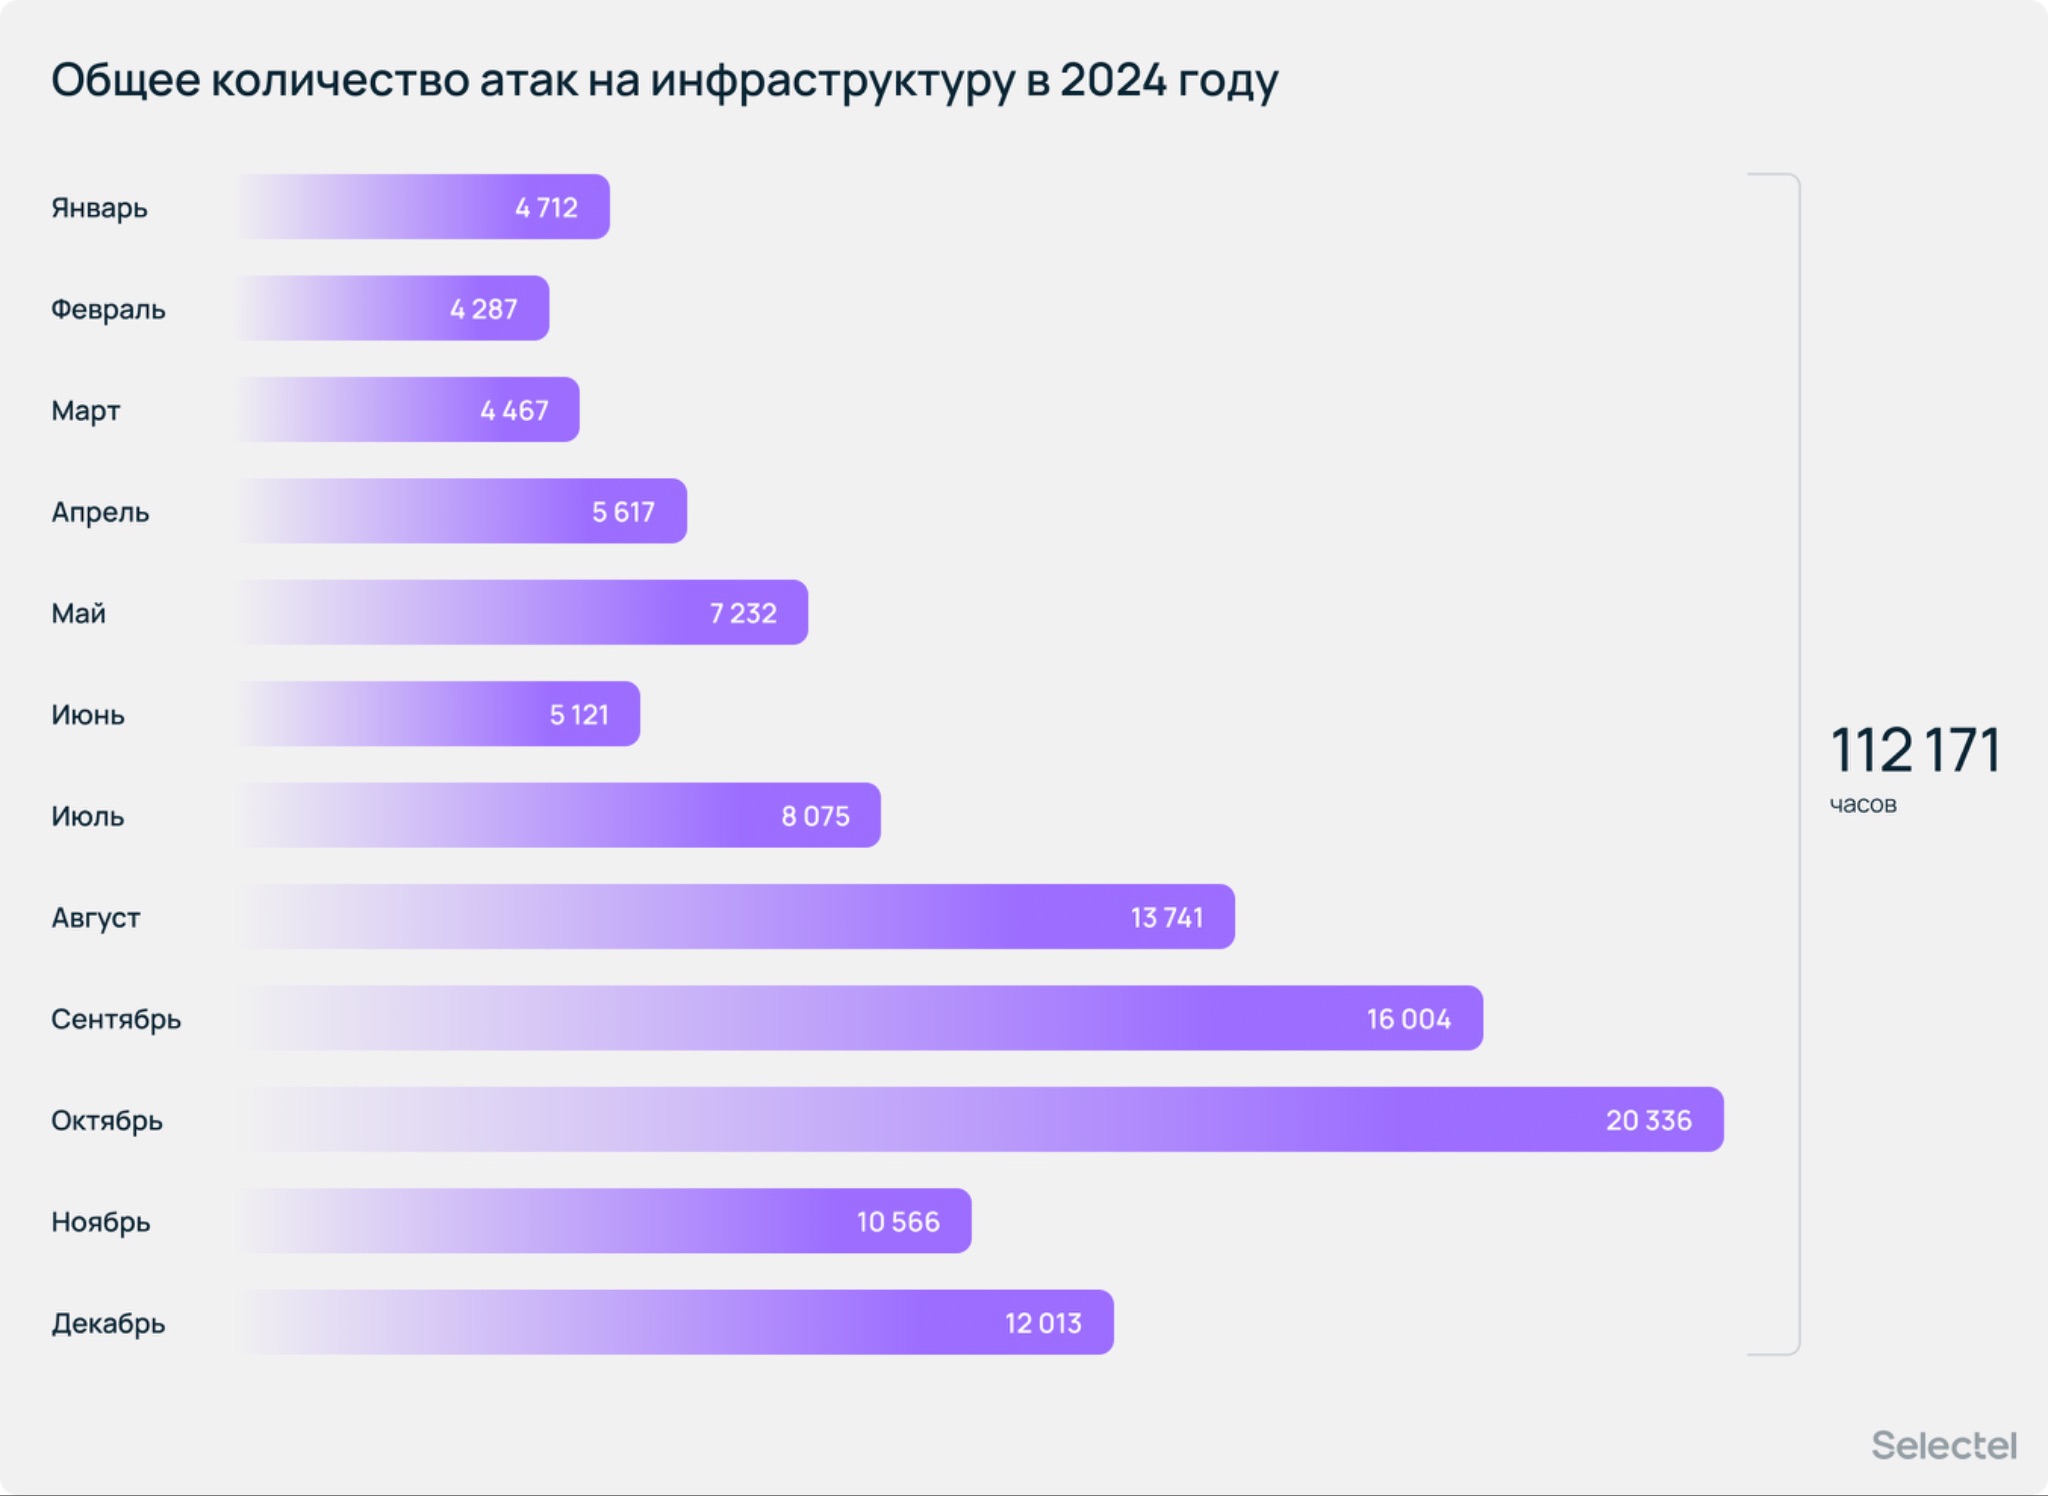
Самые интенсивные атаки наблюдались в июле и ноябре, а самые продолжительные — в октябре.

В среднем компания фиксировала 13 455 атак в месяц, причем наибольшее их количество пришлось на октябрь. Число атак на одного клиента варьировалось, составляя в среднем 2 780 инцидентов в месяц, а в сентябре достигло максимального значения — 4 621.

Общая продолжительность атак за шесть месяцев составила 9 718 часов. Пик активности пришелся на октябрь (2 167 часов), а минимальный показатель зафиксирован в ноябре (1 127 часов). Однако, за исключением июля, средняя продолжительность одной атаки не превышала 7 минут.

Самый длительный инцидент, продолжавшийся 202 часа, произошел в декабре. В среднем один клиент находился под атакой около 10 часов, а максимальное время воздействия достигло 492 часов, что почти в три раза превышает показатели первого полугодия.

В 2024 году участились повторные атаки, что привело к увеличению их совокупной продолжительности на одного клиента: с 172 часов в апреле до 492 часов в декабре. Максимальная длительность одной атаки также возросла — с 156 часов в апреле до 202 часов в декабре.

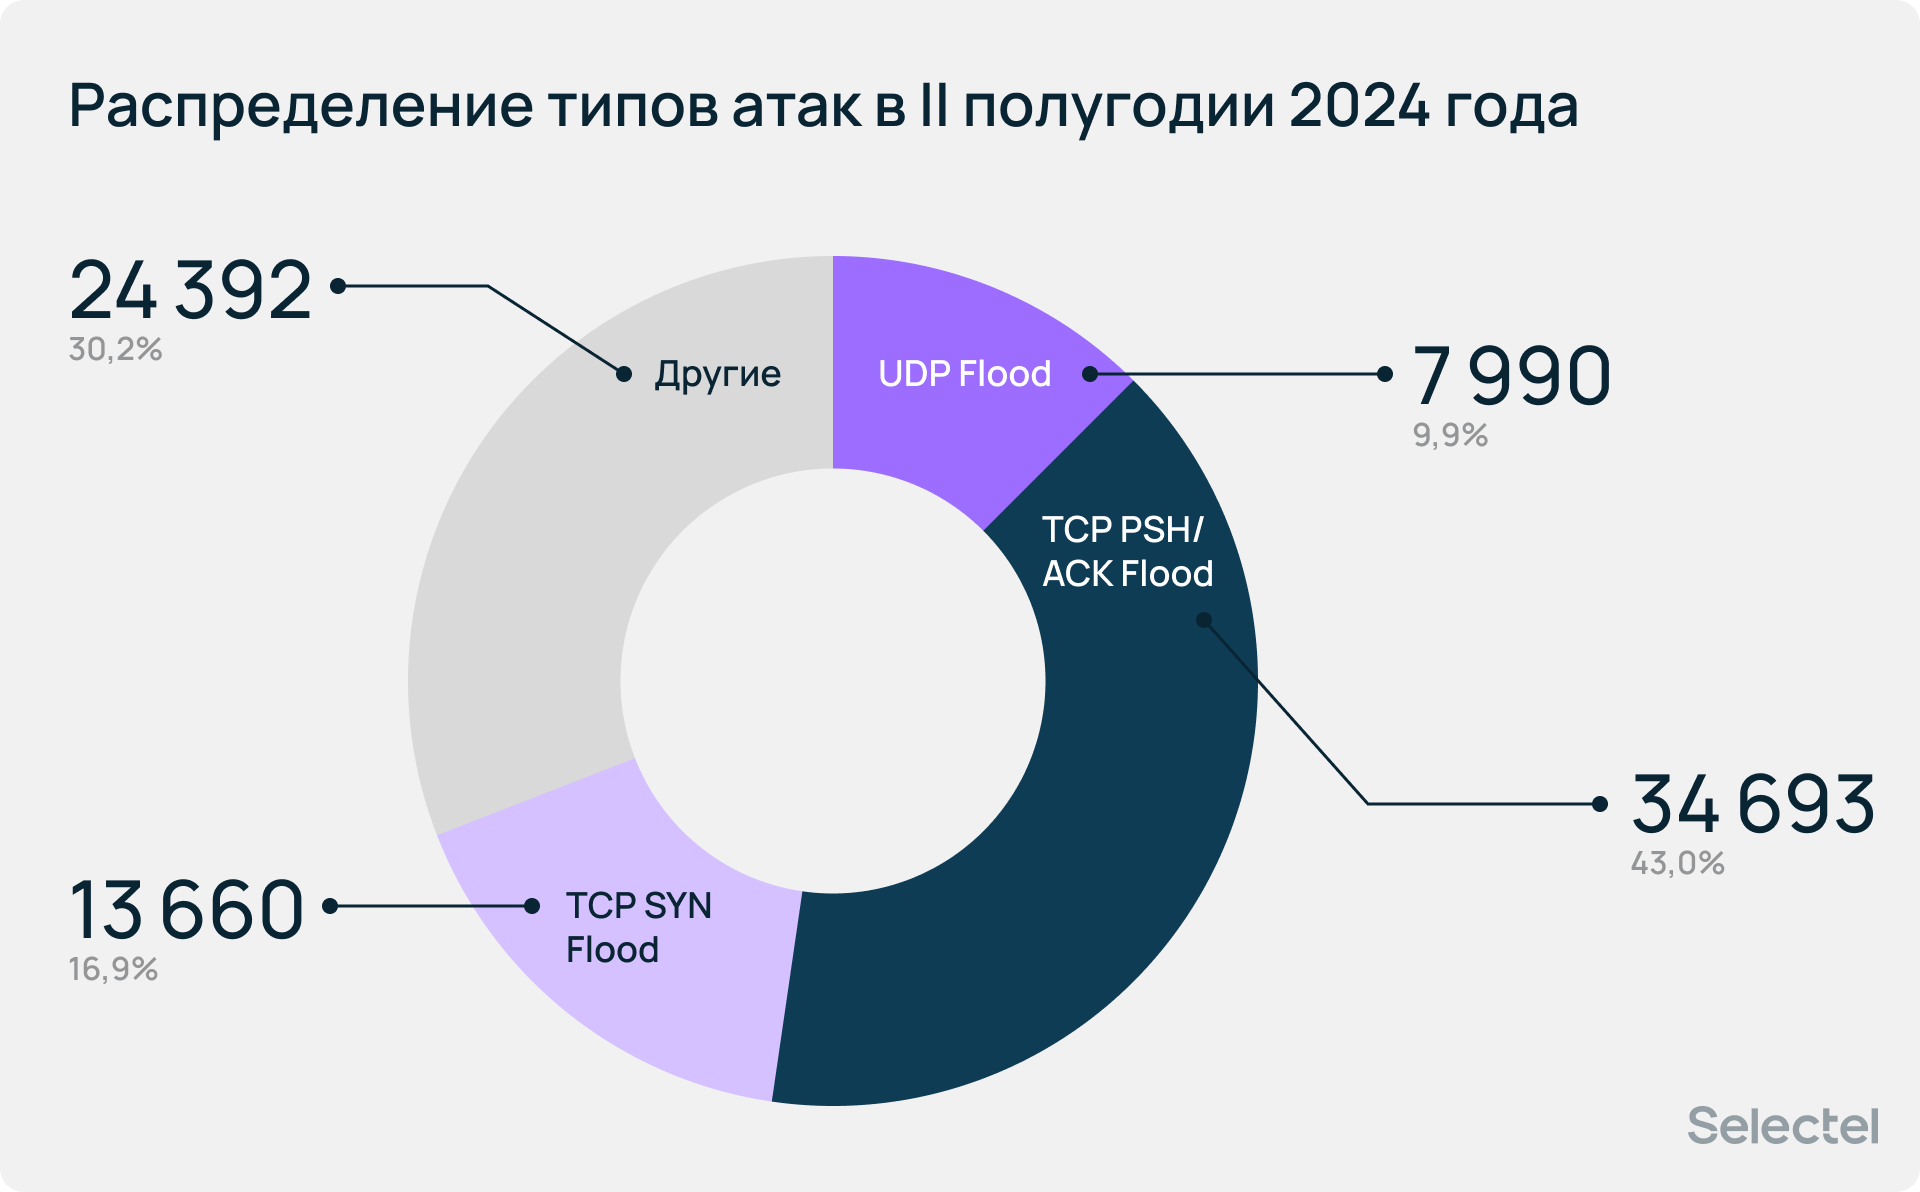
Наиболее распространенными типами атак стали TCP PSH/ACK Flood, TCP SYN Flood и UDP Flood — на них пришлось 70% всех инцидентов. Схожие результаты продемонстрировало и исследование ГК «Гарда».

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru