



США дадут $10 млн за голову россиянина – фигуранта дела о шифровальщиках

США дадут $10 млн за голову россиянина – фигуранта дела о шифровальщиках

США дадут $10 млн за голову россиянина – фигуранта дела о шифровальщиках

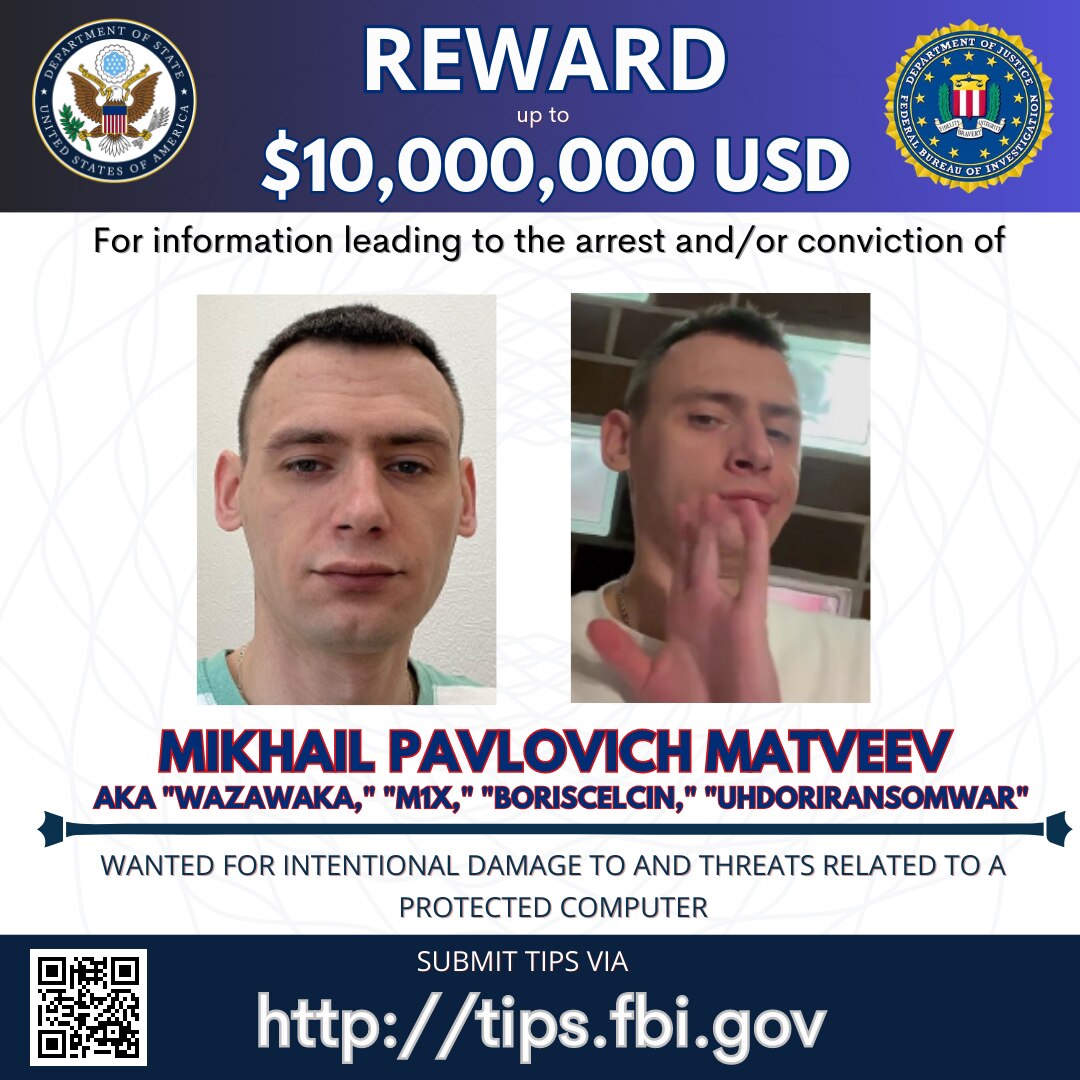
В штате Нью-Джерси и округе Колумбия оглашены обвинения, выдвинутые против Михаила Матвеева. Россиянину инкриминируют проведение вымогательских атак на правоохранительные органы, медучреждения и учебные заведения США.

По данным американцев, житель Калининграда, известный под никами Wazawaka, Uhodiransomwar, m1x и Boriselcin, как минимум с 2020 года использовал возможности RaaS-сервисов (Ransomware-as-a-Service, шифровальщик как услуга) Hive, Babuk и LockBit на правах аффилиата.

Расследование, проведенное ФБР совместно с партнерами из Европола, стран Западной Европы и Японии, позволило заключить, что суммарный ущерб от атак названных вредоносов на настоящий момент составляет $200 миллионов (столько выплатили жертвы заражения в виде выкупа).

Казначейство США внесло Матвеева в санкционный список, отметив, что тот даже не пытался скрыть свои «подвиги». Россиянин давал интервью в СМИ, публиковал эксплойт-коды на хакерских форумах и заявлял, что на родине будут закрывать глаза на его противозаконную деятельность, пока она не затронет Россию.

Американцам удалось раздобыть свидетельства причастности Матвеева к трем вымогательским атакам. Пострадавшие — правоохранители Нью-Джерси (июнь 2020 года, LockBit), округа Колумбия (апрель 2021-го, Babuk), а также некоммерческий центр психологической помощи в штате Нью-Джерси (май 2022, Hive).

Уголовные дела возбуждены по фактам преступного сговора, вымогательства и умышленного нанесения вреда чужим компьютерам. Если ответчика удастся поймать и предать суду, его могут упрятать за решетку более чем на 20 лет.

Правительство США объявило о готовности заплатить $10 млн за информацию, которая поможет арестовать Матвеева или вынести обвинительный приговор.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru