



В начале мая российские компании атаковал стилер LokiBot

В начале мая российские компании атаковал стилер LokiBot

В начале мая российские компании атаковал стилер LokiBot

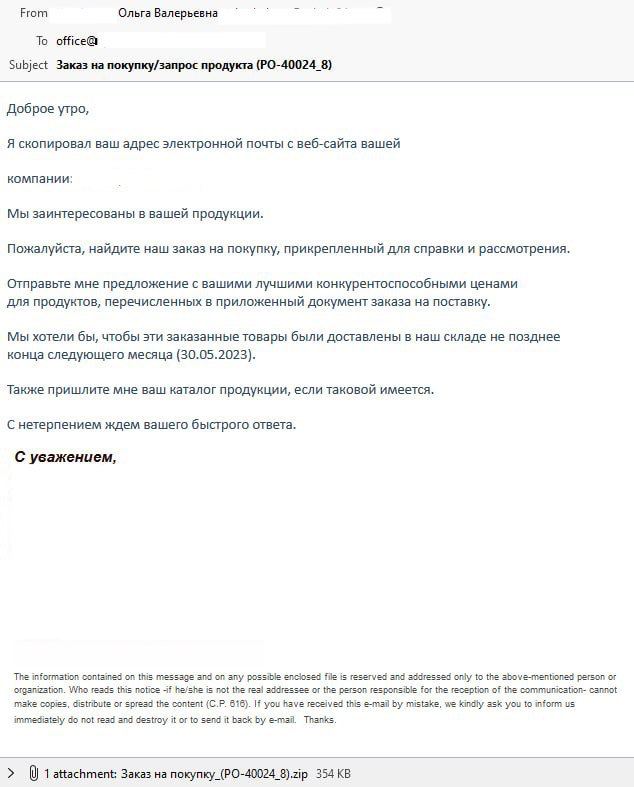
На почтовые адреса компаний стали приходить письма от имени крупного поставщика электрооборудования. Приложение к письму содержит ZIP-архив, его открытие загружает на компьютер стилер LokiBot.

О майской волне фейковых почтовых рассылок Anti-Malware.ru рассказали в центре кибербезопасности F.A.С.С.T. Письма отправляются от имени крупнейшего в стране поставщика электрооборудования, название компании не уточняется.

Злоумышленники используют популярную технику спуфинга, подменяя адрес, с которого приходят письма с помощью лазеек в почтовом протоколе SMTP.

Адресатов просят прислать коммерческое предложение “с конкурентоспособными ценами для продуктов, перечисленных в приложенном документе заказа на поставку”. Само приложение содержит ZIP-архив. При его открытии на компьютер пользователя загружается вредоносная программа — тот самый стилер LokiBot.


“Несмотря на то что сам текст письма написан довольно “корявым” языком и, вероятно, с использованием машинного перевода, сама подпись отправителя и его электронный адрес должны вызвать доверие у получателей”, — отмечает руководитель Security operations center (SOC) компании F.A.С.С.T Ярослав Каргалев.

Напомним, LokiBot может перехватывать конфиденциальные данные: имена пользователей, пароли, платёжную информацию и даже красть содержимое криптовалютных кошельков.

Добавим, в апреле эксперты сообщили о массовых атаках на бизнес через бухгалтерские рассылки. Киберпреступники создавали фейковые сайты с программами-шпионами и выводили их на первые строчки поиска с помощью SEO-продвижения. Почерк атак напоминает действия преступных групп, использовавших банковский троян Buhtrap.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru