



Новый вредонос LOBSHOT открывает скрытый VNC-доступ к машинам на Windows

Новый вредонос LOBSHOT открывает скрытый VNC-доступ к машинам на Windows

Новый вредонос LOBSHOT открывает скрытый VNC-доступ к машинам на Windows

Новая вредоносная программа LOBSHOT распространяется через рекламный механизм Google и позволяет операторам незаметно захватывать устройства, работающие на операционной системе Windows.

В последнее время исследователи не раз предупреждали об интересе киберпреступников к распространению вредоносов через рекламу в Google. Например, именно так пользователям выдавался зловред под видом GIMP.

Злоумышленники маскируют фишинговые и вредоносные сайты под ресурсы 7-ZIP, VLC, OBS, Notepad++, CCleaner, TradingView, Rufus и др. Желая получить легитимный софт, пользователи загружают на устройства трояны Gozi, RedLine, Vidar, Cobalt Strike, SectoRAT и шифровальщик Royal.

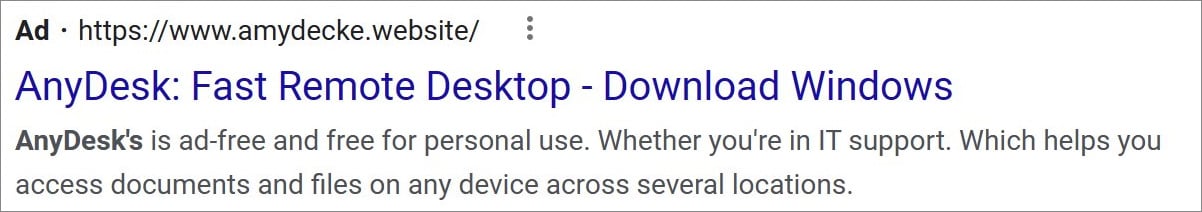
В отчёте Elastic Security Labs специалисты указали на нового вредоноса — LOBSHOT, который также распространяется с помощью механизма Google Ads. На этот раз злоумышленники прикрылись софтом для удалённого администрирования AnyDesk, а на деле вели посетителя на фейковый сайт amydeecke[.]website.


Злонамеренный ресурс выдаёт пользователю файл MSI, выполняющий в системе PowerShell-команду и загружающий DLL с download-cdn[.]com.

«Мы выявили более 500 уникальных образцов LOBSHOT с июля 2022 года. Все они скомпилированы как 32-битные DLL или исполняемый файлы и весят между 93 и 124 КБ», — пишет команда Elastic Security Labs.

Сразу после запуска LOBSHOT проверяет, запущен ли в системе Microsoft Defender. Если антивирус активен, вредонос завершает свой процесс, чтобы избежать детектирования. В случае же, если Microsoft Defender не работает, LOBSHOT вносит изменения в реестр ОС и настраивается на автозапуск.

Далее зловред проверяет наличие одного из 32 Chrome-расширений для криптовалютных кошельков, 9 Edge-аддонов и 11 расширений для Firefox. После этого LOBSHOT запускает файл в директории C:\ProgramData.

Исследователи также выяснили, что вредонос располагает hVNC-модулем, позволяющим операторам незаметно подключаться к заражённому устройству удалённо.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru