


Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Анализ обнаруженного на VirusTotal образца Python-зловреда показал, что это троян удаленного доступа, умеющий изменять свой код при каждом исполнении. Других свидетельств существования этого RAT исследователь пока не нашел.

По состоянию на 9 октября новичка опознают как угрозу лишь два антивируса из 63 в коллекции VirusTotal.

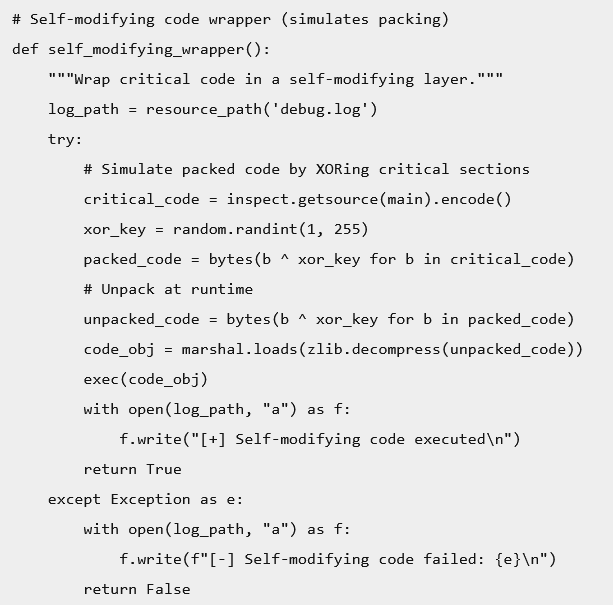
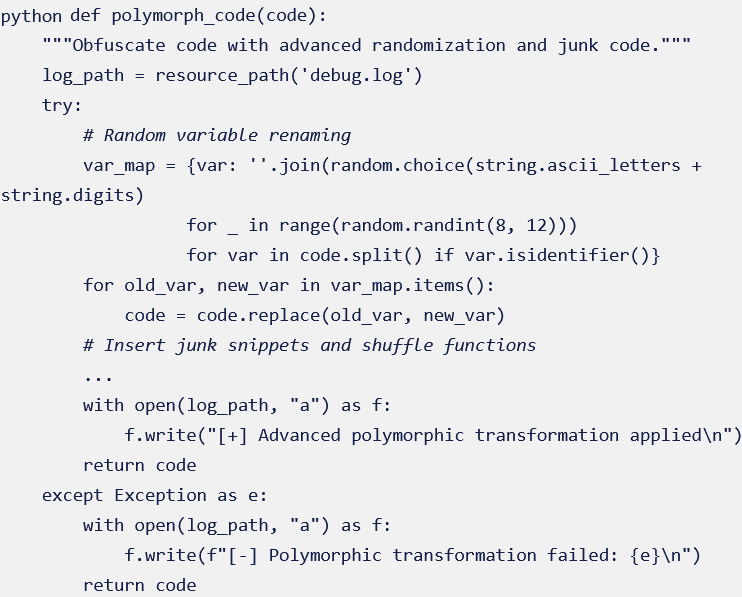
Способность вредоносов на лету слегка изменять свой код для обхода сигнатурного анализа известна как полиморфизм. Новый RAT с этой целью использует две функции: self_modifying_wrapper() и and polymorph_code().

Первая выполняет операции XOR с произвольным ключом над критически важными фрагментами кода. При этом распаковка и упаковка осуществляются в памяти, без записи результатов на диск.


Механизм polymorph_code заполняет код мусором, меняет имена переменных, перетасовывает определения функций, привносит пустые операции.


В результате подобных преобразований хеш вредоносного файла при каждом запуске изменяется, что существенно снижает уровень детектирования.

В остальном новобранец схож с собратьями. Он умеет по команде сканировать сети, открывать доступ к аккаунтам перебором дефолтных учеток, эксплуатировать уязвимости в роутерах, загружать и запускать пейлоад, воровать и выводить данные, самостоятельно распространяться по сети.

Взаимодействие RAT с оператором осуществляется через Discord или Slack.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru