



Linux-версия нового шифровальщика RTM нацелена на серверы VMware ESXi

Linux-версия нового шифровальщика RTM нацелена на серверы VMware ESXi

Linux-версия нового шифровальщика RTM нацелена на серверы VMware ESXi

Исследователи из Uptycs обнаружили в даркнете рекламу партнерки RTM Team Locker на основе зловреда, способного шифровать файлы на Windows-машинах, NAS-устройствах и серверах VMware ESXi.

Анализ образца вредоносного Linux-экзешника подтвердил, что он ориентирован на ESXi-хосты. Вектор начального доступа пока не установлен.

Криминальная группировка RTM известна ИБ-сообществу с 2015 года. Недавно команда запустила свой RaaS-сервис (Ransomware-as-a-Service, шифровальщик как услуга) на основе вредоноса для Windows. Чтобы оставаться в тени, операторы ввели жесткие правила.

Аффилиатам под угрозой бана запрещается обижать медиков, правоохранителей, широко известные компании, а также проводить атаки на объекты критической инфраструктуры (КИИ) и в странах бывшего СНГ. Участники партнерки не должны разглашать коды своих сборок и бездействовать более 10 дней, в противном случае их аккаунт будет удален без предупреждения.

Сам шифровальщик тоже пытается противодействовать анализу и обнаружению. Исполняемый код статически откомпилирован, отладочная информация вычищена; после выполнения основной задачи зловред чистит все журналы и удаляет себя.

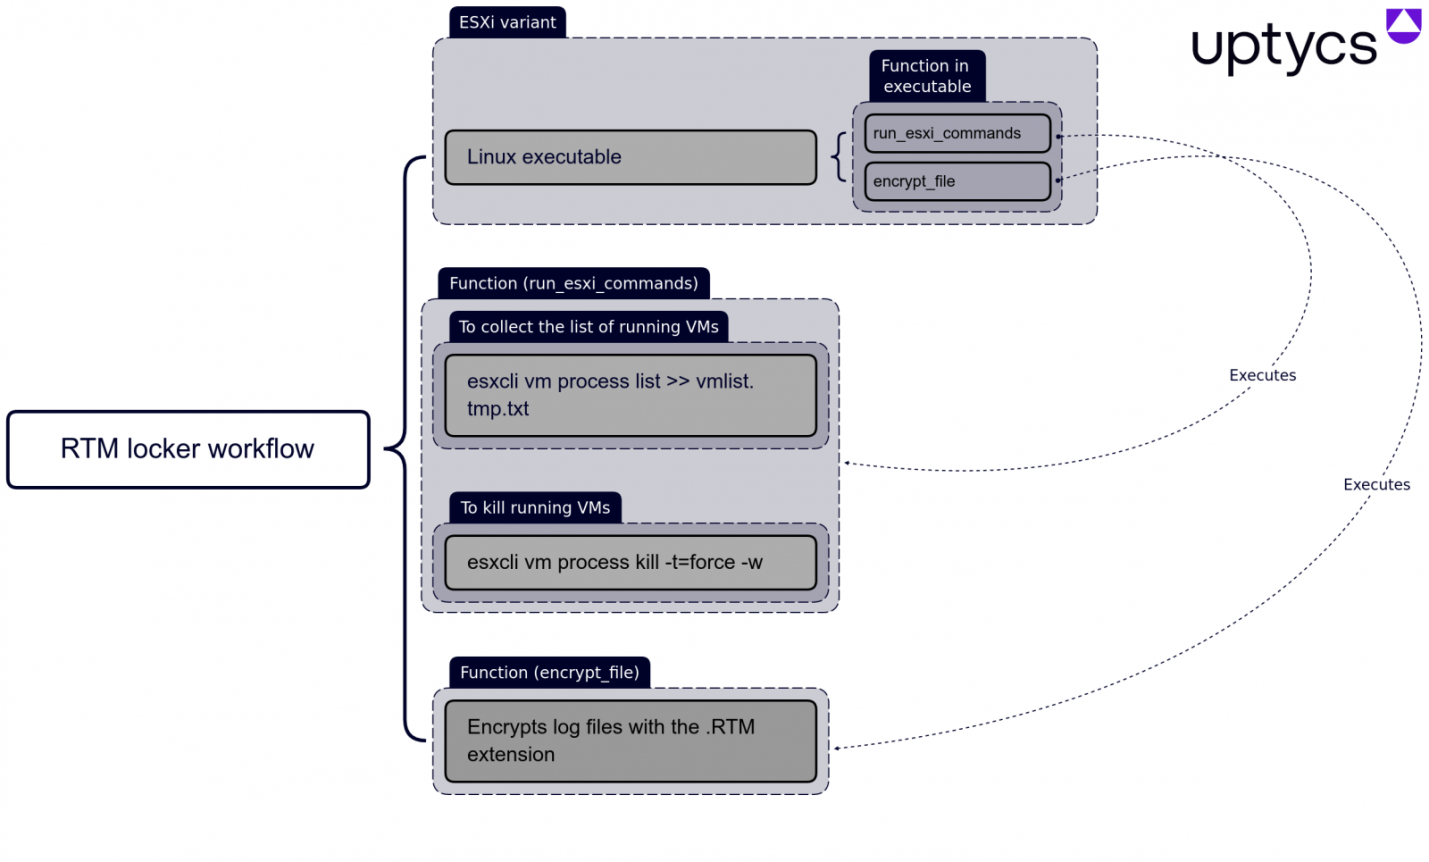
Работу RTM Locker на узлах ESXi обеспечивают две команды. Одна позволяет перечислить все запущенные виртуальные машины, другая — прибить их, чтобы можно было без помех приступить к шифрованию.


Список расширений файлов, подлежащих обработке, состоит из .log, .vmdk, .vmem, .vswp и .vmsn. Шифратор, по словам аналитиков, создан на основе слитого в Сеть кода Babuk. Шифрование тоже осуществляется с использованием эллиптических кривых Диффи – Хеллмана, а поточный шифр Sosemanuk заменен ChaCha20.

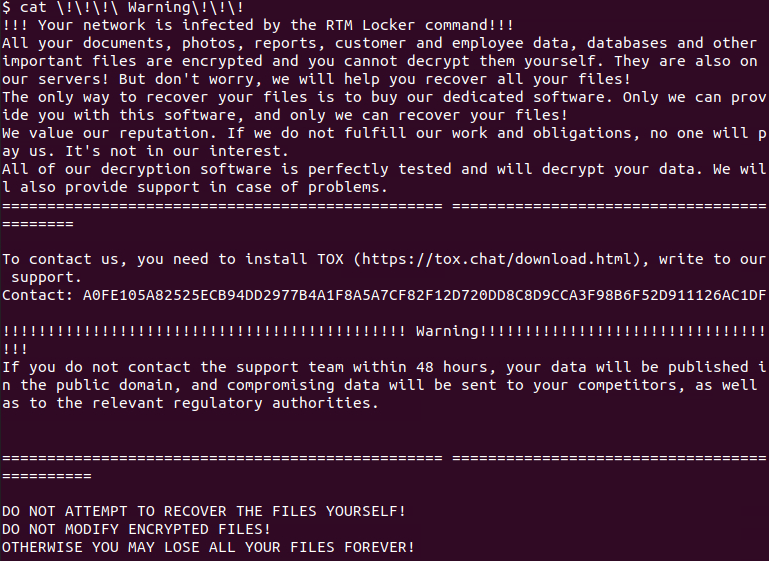
К имени зашифрованных файлов добавляется расширение .RTM, во всех папках с такими объектами создается записка для жертвы. Для исправления ситуации вымогатели предлагают связаться с ними через Tox — в течение двух суток, иначе все узнают о порочащем репутацию инциденте.


С прошлого года шифровальщики, заточенные под ESXi, неустанно множатся. Поддержка этой платформы была впервые реализована в BlackCat/ALPHV, затем появилась и в других вредоносах этого класса, в том числе у печально известных Black Basta и LockBit.

Популярность набирают кросс-платформенные зловреды, способные атаковать ESXi (RedAlert, Luna, GwisinLocker). В этом году с той же целью обновился Royal, всплыли также специализированные зловреды — Nevada и ESXiArgs.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru