



Новый шифровальщик Nevada использует баг для атак на VMware ESXi

Новый шифровальщик Nevada использует баг для атак на VMware ESXi

Новый шифровальщик Nevada использует баг для атак на VMware ESXi

Злоумышленники атакуют программные продукты для виртуализации VMware ESXi. Цель кампании — развернуть программу-вымогатель в скомпрометированных системах с помощью эксплойта для уязвимости CVE-2021-21974.

«Судя по всему, в ходе кибератак злоумышленники задействуют эксплойт для CVE-2021-21974. Соответствующий патч доступен с 23 февраля 2021 года», — объясняют представители французской компьютерной группы реагирования на чрезвычайные ситуации (CERT).

В уведомлении VMware отмечается, что упомянутая уязвимость представляет собой возможность переполнения буфера. Проблема затрагивает протокол обнаружения сервисов (Service Location Protocol, SLP, srvloc).

«Киберпреступник, находящийся в том же сегменте сети, что и ESXi, а также имеющий доступ к порту 427, может воспользоваться возможностью переполнения буфера в службе OpenSLP. В результате ему удастся выполнить код удалённо», — пишет VMware.

Специалисты считают, что в кампании используется новый Rust-шифровальщик, известный под именем Nevada. Этот вредонос активен с декабря 2022 года. Интересно, что на Rust в последнее время перешли и такие вымогатели, как BlackCat, Hive, Luna, Nokoyawa, RansomExx и Agenda.

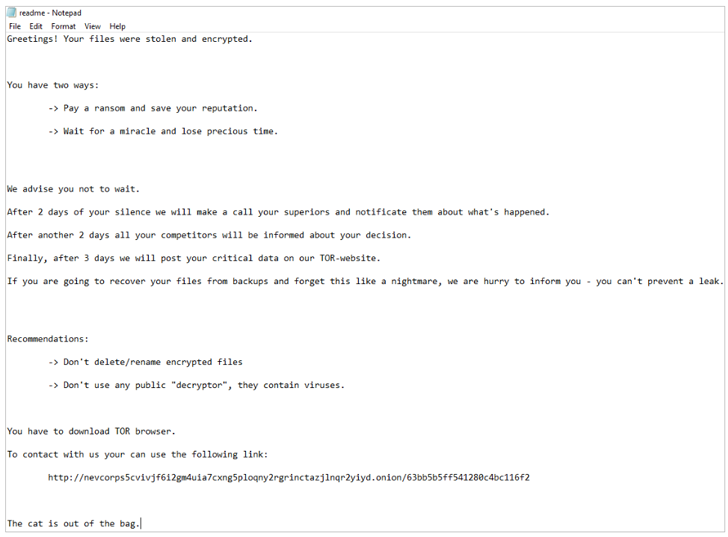
Кроме того, есть информация, что операторы Nevada покупают доступ ко взломанным сетям и располагают отдельной командой для постэксплуатационной активности. Записка с требованиями выглядит так:

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru