



Операторы BlackCat подняли сайт, где жертвы могут найти слитые данные

Операторы BlackCat подняли сайт, где жертвы могут найти слитые данные

Операторы BlackCat подняли сайт, где жертвы могут найти слитые данные

Группировка кибервымогателей ALPHV (также известна под именем BlackCat), придумала интересный подход: злоумышленники создали специальный веб-сайт для сотрудников своих жертв, чтобы те могли проверить, были ли украдены их личные данные.

Сейчас уже никого не удивишь схемой «двойного вымогательства», в рамках которой операторы вредоносной программы не только шифруют файлы организаций, но и вытаскивают всю внутреннюю информацию перед этим.

В этом случае, даже если жертва сможет восстановить пострадавшие файлы из резервной копии, киберпреступники могут слить конфиденциальные данные в Сеть. Чтобы создать дополнительный рычаг давления, злоумышленники «поднимают» специальные веб-ресурсы, на которых постепенно публикуются части украденных сведений.

Тем не менее практика показывает, что такой метод далеко не всегда даёт результат, поскольку часто руководство компании решает не платить выкуп, несмотря на риск публикации данных сотрудников или внутренней информации. Именно поэтому операторы шифровальщиков время от времени пересматривают свои подходы.

Например, этим отличилась группировка, стоящая за распространением BlackCat. Напомним, что об этой угрозе стало известно в декабре 2021 года. Зловред написан на Rust и может работать в смешанных средах Windows / Linux / VMWare ESXi.

В ходе одной из кампаний злоумышленникам удалось украсть данные гостинцы в Орегоне. В общей сложности в руки группы попали 112 гигабайт, среди которых можно найти информацию о 1500 служащих и сведения о постояльцах.

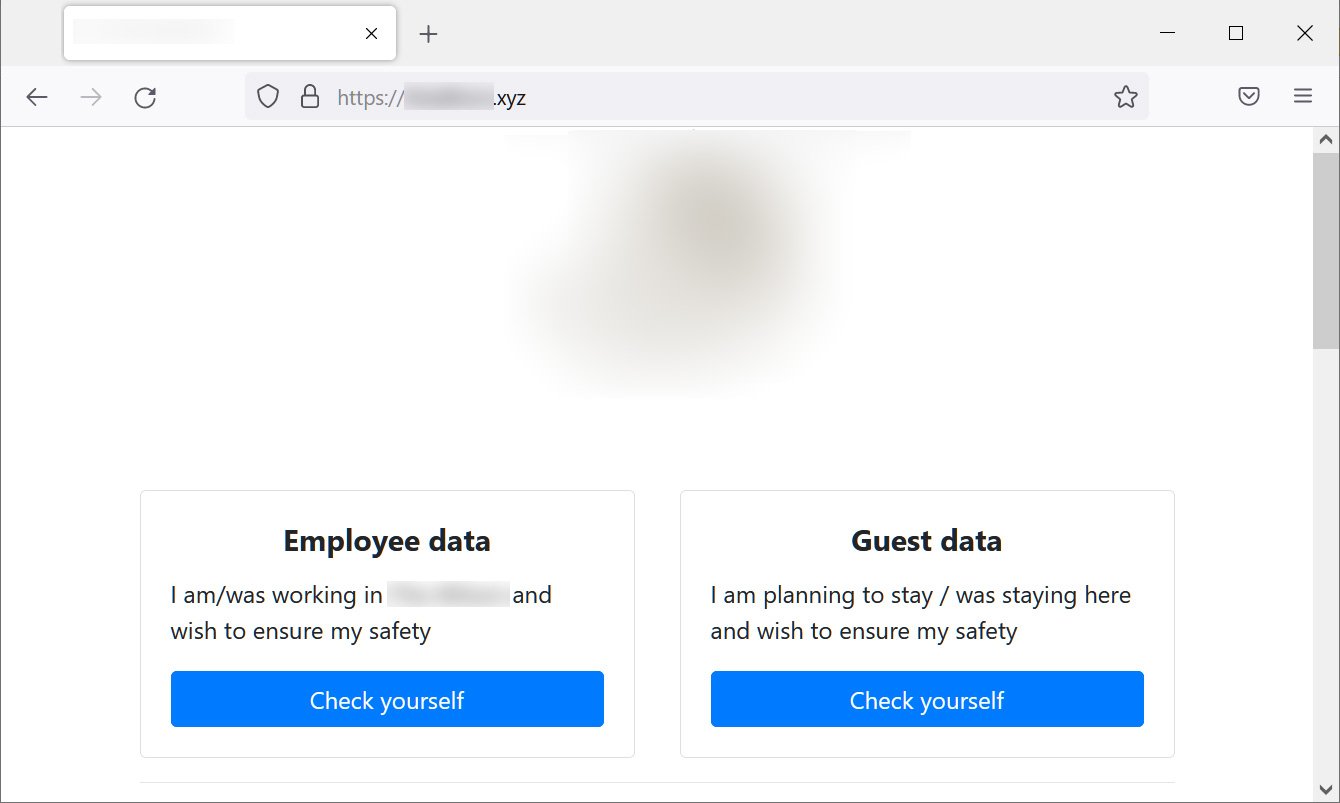
Однако операторы BlackCat не стали действовать стандартно, сливая файлы на Tor-сайт. Вместо этого преступники создали новый веб-ресурс, позволяющий постояльцам и сотрудникам выяснить, пострадали ли их данные.


Менее всего повезло работникам, поскольку злоумышленники смогли добраться до номеров социального страхования, дат рождения, телефонных номеров и адресов электронной почты. С постояльцами чуть проще: в архиве есть только их имена, дата заселения и расходы.

Поскольку все данные выложены в публичный доступ, поисковые системы с большой долей вероятности проиндексируют этот контент, что ещё более усложняет ситуацию для жертв кибератаки. По замыслу атакующих, затронутые сотрудники сами смогут надавить на своего работодателя, вынудив заплатить выкуп.

Бретт Кэллоу из Emisosft считает, что пока рано судить о состоятельности подхода операторов BlackCat. Возможно, если такая стратегия, принесёт плоды, мы увидим её в исполнении других киберпреступных группировок.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru