



Linux-версия нового шифровальщика RTM нацелена на серверы VMware ESXi

Linux-версия нового шифровальщика RTM нацелена на серверы VMware ESXi

Linux-версия нового шифровальщика RTM нацелена на серверы VMware ESXi

Исследователи из Uptycs обнаружили в даркнете рекламу партнерки RTM Team Locker на основе зловреда, способного шифровать файлы на Windows-машинах, NAS-устройствах и серверах VMware ESXi.

Анализ образца вредоносного Linux-экзешника подтвердил, что он ориентирован на ESXi-хосты. Вектор начального доступа пока не установлен.

Криминальная группировка RTM известна ИБ-сообществу с 2015 года. Недавно команда запустила свой RaaS-сервис (Ransomware-as-a-Service, шифровальщик как услуга) на основе вредоноса для Windows. Чтобы оставаться в тени, операторы ввели жесткие правила.

Аффилиатам под угрозой бана запрещается обижать медиков, правоохранителей, широко известные компании, а также проводить атаки на объекты критической инфраструктуры (КИИ) и в странах бывшего СНГ. Участники партнерки не должны разглашать коды своих сборок и бездействовать более 10 дней, в противном случае их аккаунт будет удален без предупреждения.

Сам шифровальщик тоже пытается противодействовать анализу и обнаружению. Исполняемый код статически откомпилирован, отладочная информация вычищена; после выполнения основной задачи зловред чистит все журналы и удаляет себя.

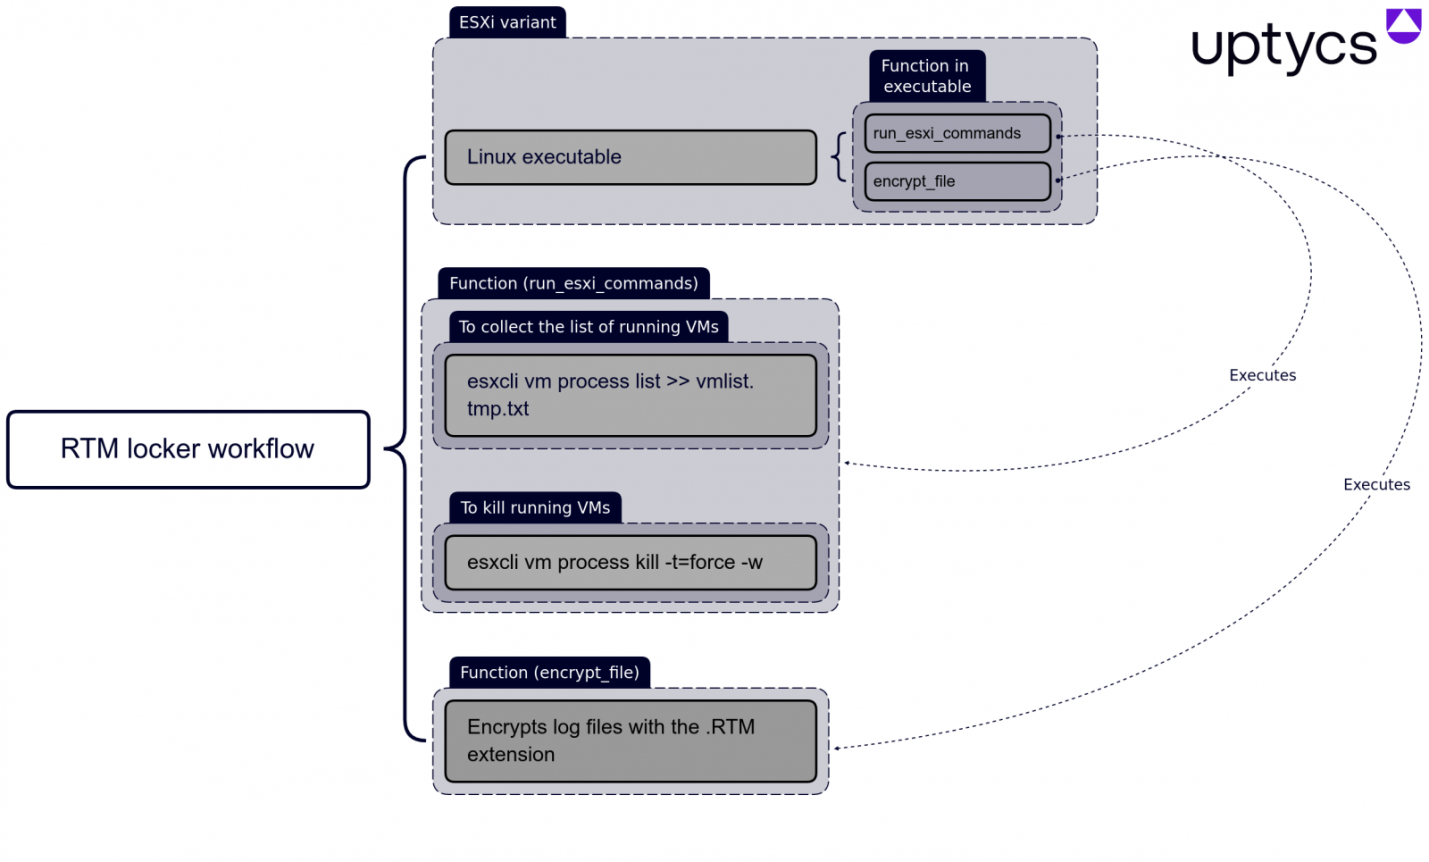
Работу RTM Locker на узлах ESXi обеспечивают две команды. Одна позволяет перечислить все запущенные виртуальные машины, другая — прибить их, чтобы можно было без помех приступить к шифрованию.


Список расширений файлов, подлежащих обработке, состоит из .log, .vmdk, .vmem, .vswp и .vmsn. Шифратор, по словам аналитиков, создан на основе слитого в Сеть кода Babuk. Шифрование тоже осуществляется с использованием эллиптических кривых Диффи – Хеллмана, а поточный шифр Sosemanuk заменен ChaCha20.

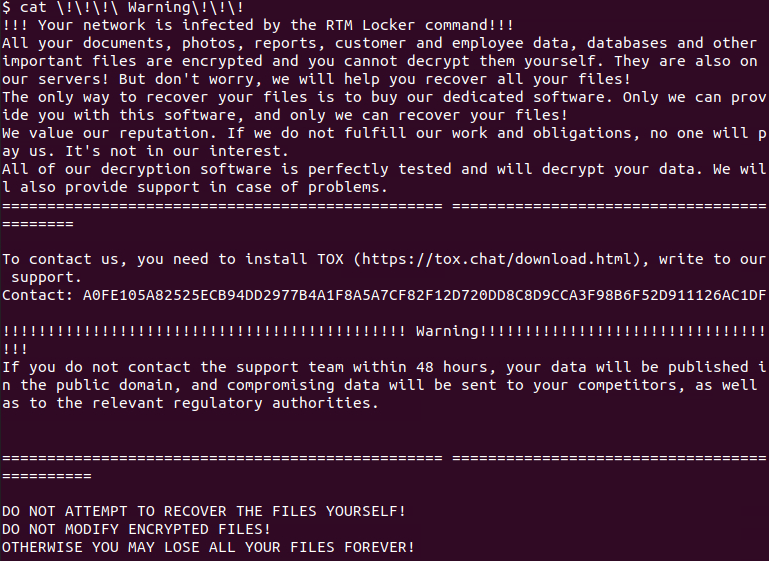
К имени зашифрованных файлов добавляется расширение .RTM, во всех папках с такими объектами создается записка для жертвы. Для исправления ситуации вымогатели предлагают связаться с ними через Tox — в течение двух суток, иначе все узнают о порочащем репутацию инциденте.


С прошлого года шифровальщики, заточенные под ESXi, неустанно множатся. Поддержка этой платформы была впервые реализована в BlackCat/ALPHV, затем появилась и в других вредоносах этого класса, в том числе у печально известных Black Basta и LockBit.

Популярность набирают кросс-платформенные зловреды, способные атаковать ESXi (RedAlert, Luna, GwisinLocker). В этом году с той же целью обновился Royal, всплыли также специализированные зловреды — Nevada и ESXiArgs.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru