
Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Корейская ИБ-компания AhnLab фиксирует рост количества атак, нацеленных на развертывание вымогательской программы Trigona на серверах Microsoft SQL. Злоумышленники пытаются получить доступ к подключенным к интернету машинам, используя брутфорс или подбор ключей по словарю.

После взлома на сервер MS-SQL внедряется зловред CLR Shell, который собирает системную информацию и меняет настройки скомпрометированного аккаунта, повышая привилегии до LocalSystem. С этой целью используется эксплойт — например, CVE-2016-0099, если Windows-служба Secondary Logon уязвима.

На следующем этапе атаки взломщики устанавливают и запускают дроппер (как svcservice.exe), который загружает в систему шифровальщика Trigona под видом svchost.exe. Дроппер также создает файл svchost.bat, отвечающий за исполнение полезной нагрузки.

Бинарник Trigona прописывается на автозапуск (средствами системного реестра). Чтобы жертва не смогла самостоятельно вернуть заблокированные данные, зловредный bat-скрипт удаляет теневые копии Windows и отключает возможность восстановления.

Названный шифровальщик впервые появился в поле зрения ИБ-экспертов в октябре прошлого года. Вредонос написан на Delphi и примечателен тем, что требует выкуп только в монеро. Он шифрует все файлы на устройстве и в сетевых папках; исключение составляют лишь некоторые каталоги, в том числе Windows и Program Files.

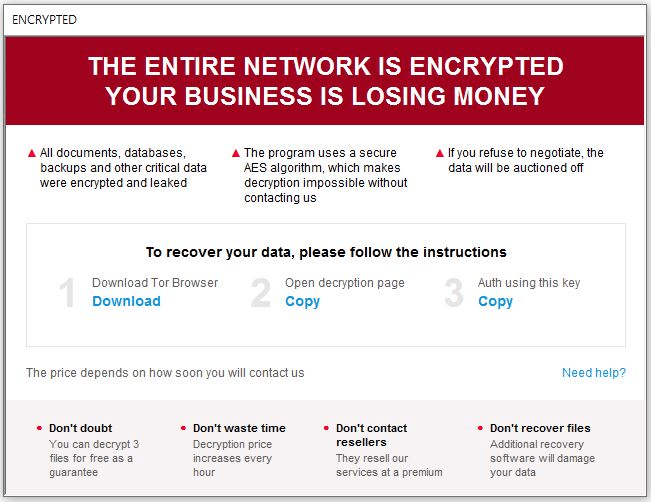
К зашифрованным файлам добавляется расширение ._locked. В каждый обработанный файл записываются зашифрованный ключ, ID жертвы и ID вредоносной кампании. В папках с зашифрованными файлами создается записка с требованием выкупа — how_to_decrypt.hta.

В тексте приведены ссылки на onion-сайт с чатом для переговоров и код авторизации для входа. Злоумышленники утверждают, что важные документы жертвы украдены и в случае неуплаты выкупа будут выставлены на продажу, однако свидетельств реальности угрозы пока не обнаружено.


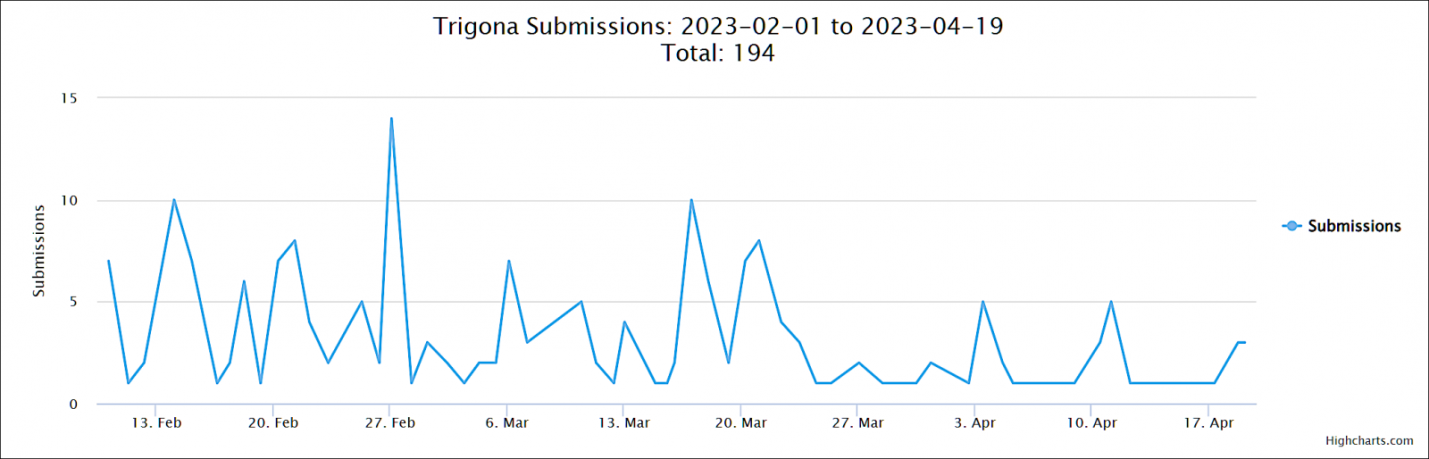
По данным BleepingComputer, повышенная активность Trigona наблюдается уже третий месяц. Количество образцов зловреда, загруженных на ID Ransomware для проверки, уже перевалило за 190.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru