


Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Исследователь Йоханес Нугрохо выпустил бесплатный инструмент для расшифровки файлов, пострадавших от Linux-версии вымогателя Akira. Уникальность дешифратора заключается в использовании мощности графических процессоров (GPU) для восстановления ключей шифрования.

Изначально Нугрохо взялся за создание утилиты, чтобы помочь другу. Он предполагал, что задача займёт около недели, учитывая метод создания ключей шифрования в Akira.

Однако проект пришлось доводить до ума целых три недели, плюс он потребовал затрат на GPU-ресурсы в размере 1200 долларов США.

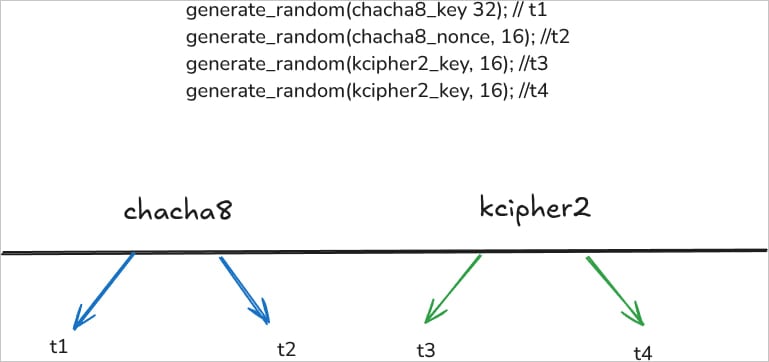
Особенность Akira заключается в использовании текущего времени с точностью до наносекунд в качестве сида для генерации уникальных ключей шифрования. Эти ключи дополнительно защищаются RSA-4096 и добавляются в конец каждого зашифрованного файла.


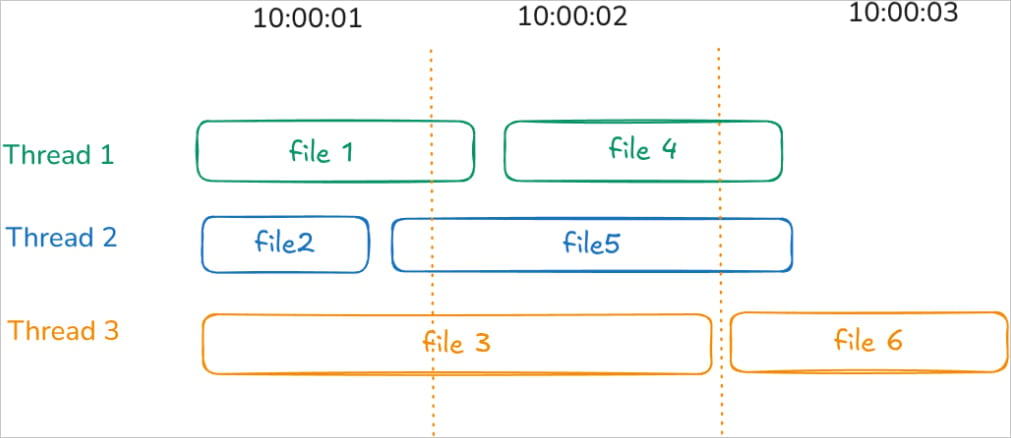
Поскольку вымогатель шифрует несколько файлов одновременно в многопоточном режиме, определить точную временную метку затруднительно. Изучив журналы событий и метаданные файлов, исследователь сузил диапазон поиска и применил мощные GPU-сервисы облачных платформ RunPod и Vast.ai.

Используя шестнадцать графических процессоров RTX 4090, ему удалось подобрать ключ примерно за 10 часов, хотя при большом объёме файлов процесс может занять несколько дней.


Дешифратор уже опубликован на GitHub с подробными инструкциями, однако автор напоминает пользователям о необходимости предварительного резервного копирования данных, поскольку неправильный ключ может привести к повреждению файлов.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru