


Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Вышел бесплатный GPU-дешифратор для Linux-вымогателя Akira

Исследователь Йоханес Нугрохо выпустил бесплатный инструмент для расшифровки файлов, пострадавших от Linux-версии вымогателя Akira. Уникальность дешифратора заключается в использовании мощности графических процессоров (GPU) для восстановления ключей шифрования.

Изначально Нугрохо взялся за создание утилиты, чтобы помочь другу. Он предполагал, что задача займёт около недели, учитывая метод создания ключей шифрования в Akira.

Однако проект пришлось доводить до ума целых три недели, плюс он потребовал затрат на GPU-ресурсы в размере 1200 долларов США.

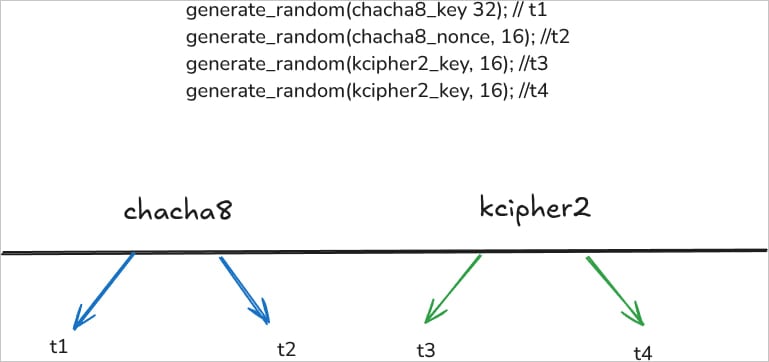
Особенность Akira заключается в использовании текущего времени с точностью до наносекунд в качестве сида для генерации уникальных ключей шифрования. Эти ключи дополнительно защищаются RSA-4096 и добавляются в конец каждого зашифрованного файла.


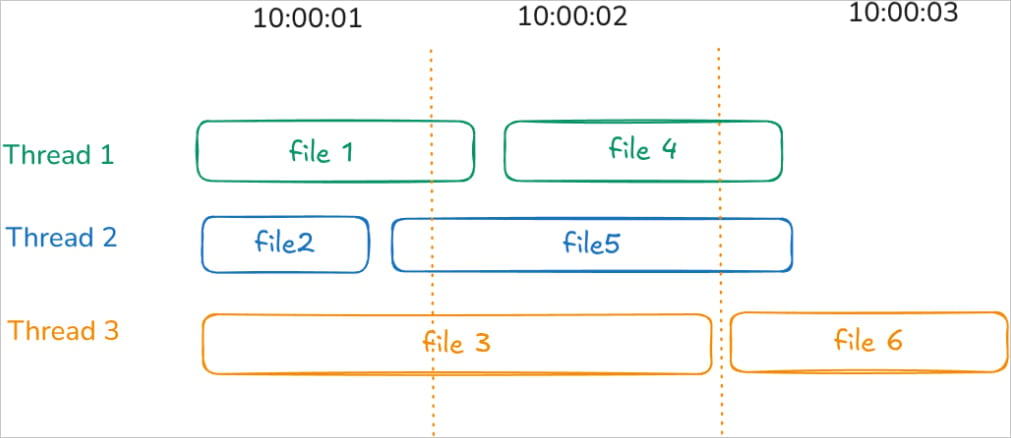
Поскольку вымогатель шифрует несколько файлов одновременно в многопоточном режиме, определить точную временную метку затруднительно. Изучив журналы событий и метаданные файлов, исследователь сузил диапазон поиска и применил мощные GPU-сервисы облачных платформ RunPod и Vast.ai.

Используя шестнадцать графических процессоров RTX 4090, ему удалось подобрать ключ примерно за 10 часов, хотя при большом объёме файлов процесс может занять несколько дней.


Дешифратор уже опубликован на GitHub с подробными инструкциями, однако автор напоминает пользователям о необходимости предварительного резервного копирования данных, поскольку неправильный ключ может привести к повреждению файлов.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru