



Новые имейл-атаки QBot используют PDF и WSF для доставки пейлоада

Новые имейл-атаки QBot используют PDF и WSF для доставки пейлоада

Новые имейл-атаки QBot используют PDF и WSF для доставки пейлоада

С начала апреля в «Лаборатории Касперского» фиксируют рост объемов спама, нацеленного на засев трояна QBot, он же QakBot, QuackBot и Pinkslipbot. Вредоносные сообщения имитируют деловую переписку и оформлены на разных языках.

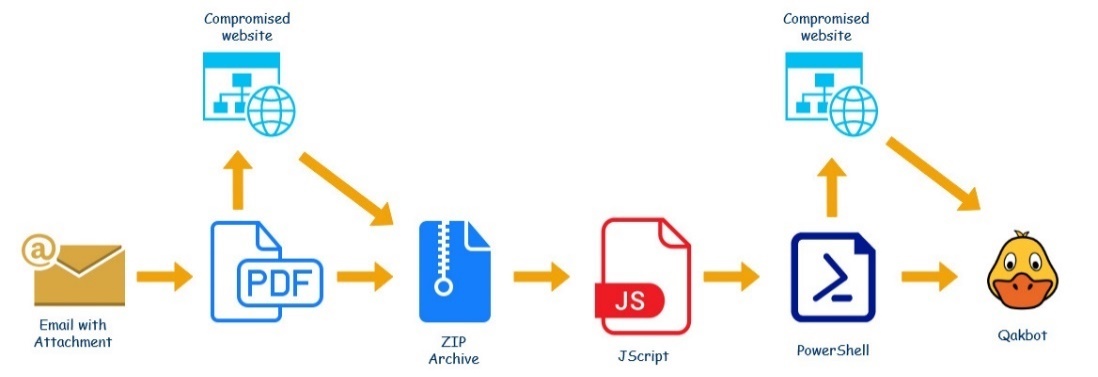
Единственная цель этих фейков — заставить получателя открыть прикрепленный PDF-файл, чтобы запустить цепочку заражения QBot. Потенциальную жертву могут попросить прислать всю документацию по приложенному заявлению или посчитать сумму контракта по смете расходов из вложения.

И контакт получателя, и имя отправителя злоумышленники берут из писем, ранее украденных зловредом, однако адрес отправителя фальшивки не всегда совпадает с адресом реального участника переписки.

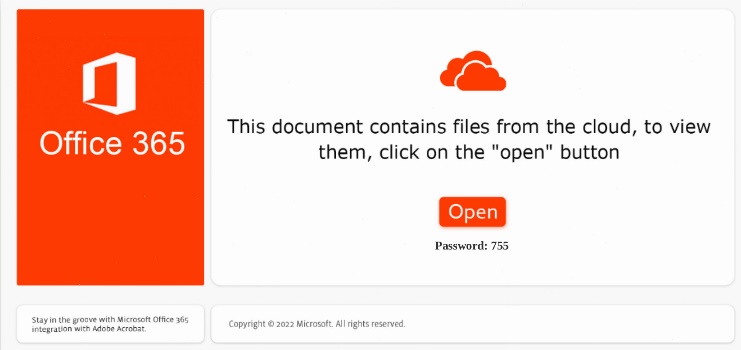
Содержимое вложенного документа имитирует уведомление Microsoft Office 365 или Microsoft Azure с предложением нажать кнопку Open для просмотра. Если получатель последует подсказке, на машину со стороннего сервера загрузится запароленный ZIP-архив.


В нем содержится файл WSF с обфусцированным сценарием на JScript (Microsoft-реализация стандарта ECMAScript). Этот файл запускает PowerShell-скрипт, загружающий целевую DLL (QBot) с удаленного сервера.

Имя библиотеки представлено случайной последовательностью букв и каждый раз изменяется. Ссылки для скачивания вшиты в код; вредонос поочередно перебирает их, проверяя размер загруженного файла. Если тот больше или равен 100 000 байт, QBot запускается на исполнение с помощью rundll32, в противном случае скрипт ждет четыре секунды и переходит по следующей ссылке.


Конфигурационные данные трояна включают список из более 100 IP-адресов, по которым можно подключиться к командному серверу. Большинство из них — это зараженные системы, работающие как прокси в пределах ботнета.

Функциональные возможности зловреда, по данным Kaspersky, за два года почти не изменились. Бот по-прежнему способен извлекать пароли и куки из браузеров, воровать письма из почтового ящика, перехватывать трафик, открывать удаленный доступ, быстро распространяться по сети, загружать дополнительные файлы, в том числе CobaltStrike и шифровальщиков.

Первые вредоносные письма в рамках выявленной имейл-кампании появились 4 апреля; в настоящее время активность злоумышленников снизилась, но не угасла. Чаще прочих от новых атак QBot страдают жители Германии (27,07% попыток заражения), Аргентины (12,48%) и Италии (8,94%). США и Россия по этому показателю пока занимают 6 и 7 место (3,19 и 3,09% соответственно).

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru