



Блицатаки Qbot: 30 минут на кражу учеток и писем, 50 — на заражение сети

Блицатаки Qbot: 30 минут на кражу учеток и писем, 50 — на заражение сети

Блицатаки Qbot: 30 минут на кражу учеток и писем, 50 — на заражение сети

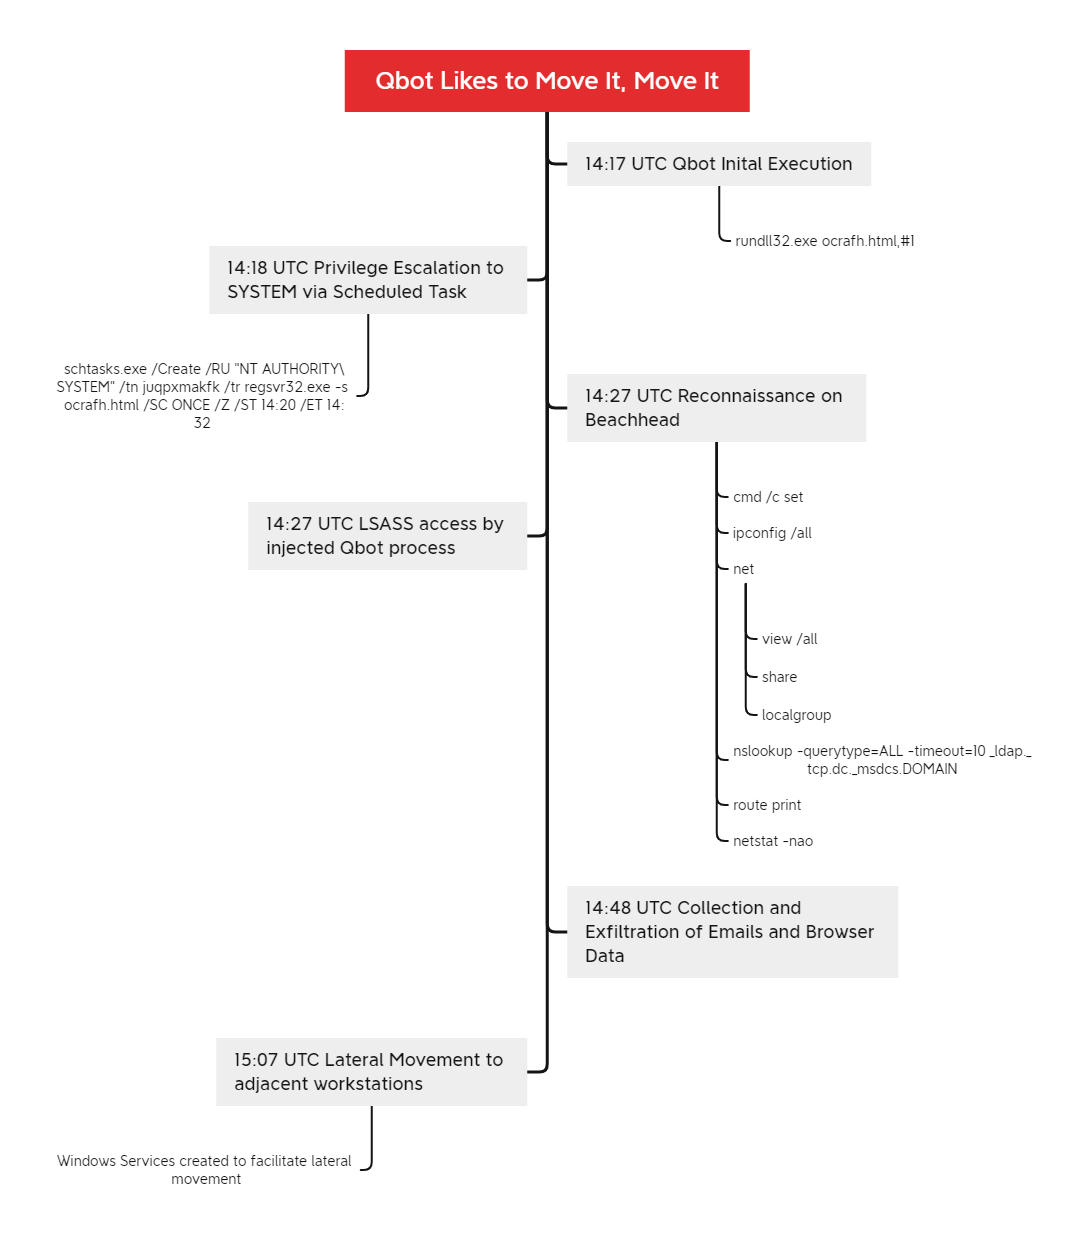
Аналитики с тревогой отмечают, что Qbot стал действовать шустрее. Разбор октябрьских и февральских атак зловреда показал, что ему требуется всего полчаса, чтобы украсть сохраненные пароли из браузеров и письма из Outlook. А примерно через 50 минут после запуска он разбегается по сети, копируя себя на обнаруженные Windows-машины.

Атаки с использованием Qbot, он же QakBot, Quakbot и Pinkslipbot, эксперты наблюдают уже более десяти лет. Этот вредонос умеет воровать данные, регистрировать клавиатурный ввод, открывать бэкдор, а также самостоятельно распространяться по сети и развертывать в ней других зловредов, в том числе шифровальщиков.

После запуска Qbot внедряет свой код в процесс msra.exe (удаленный помощник Windows) и с его помощью создает в системе запланированное задание на повышение привилегий до уровня SYSTEM. После этого он приступает к разведке, используя различные утилиты Microsoft, и параллельно пытается получить доступ к службе LSASS, чтобы добраться до учетных данных пользователей системы.

Как оказалось, обновленный вредонос тратит на все это не больше 10 минут. На кражу данных из браузеров и Outlook у него уходит 30 минут; эту информацию злоумышленники могут в дальнейшем использовать для дальнейшего распространения Qbot через почту.

Чтобы избежать обнаружения, непрошеный гость добавляет свою DLL в список исключений Microsoft Defender. Выжав из зараженной системы все, что можно, зловред начинает распространять свои копии на другие компьютеры в сети, удаленно создавая сервис для запуска (исчезает после перезагрузки системы).


Основной способ распространения Qbot — спам-письма с вредоносной ссылкой или Excel-вложением с вредоносным макросом. Во избежание подобных атак Microsoft давно по умолчанию отключила макросы в Office, а теперь собирается и вовсе убрать кнопки, активирующие эту функциональность.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru