



Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Создатели Qbot выпустили новую версию Windows-зловреда, поместив загрузчик и бот в единый dll-файл. Банковский троян также получил новый защитный механизм, позволяющий ему стартовать перед выключением ПК и автоматически удалять следы своего присутствия при перезагрузке системы или по ее выходе из спящего режима.

Вредонос-полиморфик Qbot, также известный как Qakbot, Quakbot и Pinkslipbot, существует в интернете как минимум с 2009 года. Он способен воровать банковские реквизиты, учетные и персональные данные, регистрировать клавиатурный ввод. Троян также умеет открывать бэкдор на зараженных машинах и самостоятельно распространяться по сети.

Новую версию Qbot обнаружили в конце прошлого месяца исследователи из компании Binary Defense. Она распространялась через спам-письма, снабженные вредоносной ссылкой или вложенным файлом в формате Excel с вредоносным макросом.

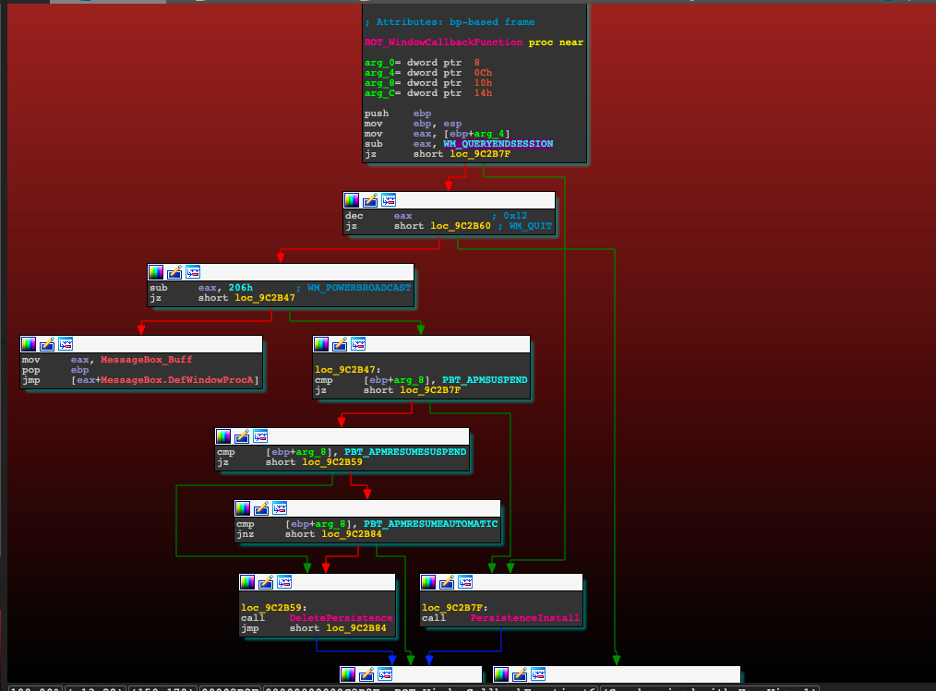
Проведенный в Binary Defense анализ выявил функциональность, позволяющую зловреду более эффективно избегать обнаружения. Обновленный Qbot тщательно отслеживает служебные сообщения Windows о состоянии питания (WM_POWERBROADCAST), фиксируя такие события, как Shutdown, Suspend и Resume (отключение, переход в спящий режим, пробуждение), и манипулирует ключом реестра run.


С помощью этого ключа троян прописывается на автозапуск в системе перед выключением питания или ее уходом в спящий режим и пытается удалить эту запись при начальной загрузке системы или ее пробуждении после длительного простоя. Эти трюки, по словам экспертов, позволяют повысить скрытность присутствия Qbot на зараженной машине. Залогом успеха в данном случае является быстрота внесения ключа run и его удаления из системного реестра.

Новая тактика зловреда настолько эффективна, что некоторые исследователи даже сначала решили, что Qbot потерял былую цепкость после обновления. В блог-записи Binary Defense также отмечено, что подобный способ сокрытия не нов, его некогда использовали другие банковские трояны — Gozi и Dridex.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru