



У мошенников появился новый маркетплейс, облегчающий банковский фрод

У мошенников появился новый маркетплейс, облегчающий банковский фрод

У мошенников появился новый маркетплейс, облегчающий банковский фрод

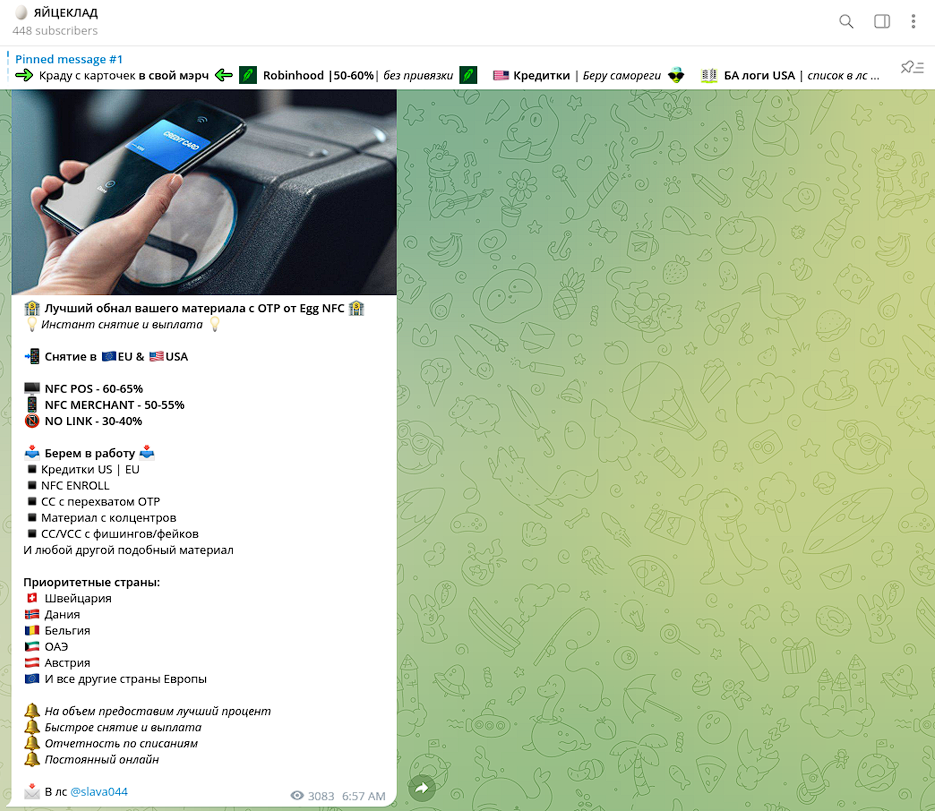
Торговая площадка STYX с кучей сервисов была введена в строй в середине января и уже популярна в криминальных кругах. В Resecurity ознакомились с ассортиментом услуг и товаров и пришли к выводу, что новый маркетплейс может служить хорошим источником информации о такой неизбывной угрозе, как финансовое мошенничество.

О STYX впервые заговорили в даркнете в начале 2022 года: на тот момент участники проекта трудились над модулем для посреднических транзакций на платформе. Для связи продавцам и покупателям предоставляются телеграм-контакты и боты — как мера безопасности; VIP-клиенты могут пользоваться белыми списками вендоров, депозиты принимаются в биткоинах, эфирах и тезерах (USDT).

Большинство продавцов, облюбовавших STYX, специализируются на фрод-сервисе и отмывании денег, украденных у пользователей онлайн-банкинга, интернет-магазинов и профильных мобильных приложений. Спросом пользуются такие услуги, как обналичка, обход 2FA, поиск досье (fullz) для целевых атак, телефонный и имейл-флуд (затрудняет жертве мошенничества связь с банком).

Из товаров STYX предлагает дампы краденых платежных данных и ПДн, сим-карты, поддельные удостоверения личности, банковских троянов. Также можно взять напрокат инструменты спуфинга и обхода антифрода, приобрести тематический справочник или руководство.

География атакуемых организаций широка — Западная Европа, Ближний Восток, страны Азиатско-Тихоокеанского региона, в том числе США, Канада и Австралия. Для отмывания грязных денег такие брокеры создают бизнес-аккаунты в банках, собственные платежные терминалы и NFC-процессоры, а также нанимают дропов.


Не исключено, что в скором времени STYX расширит и без того богатый ассортимент и займет освободившуюся нишу: правоохранители только что закрыли Genesis Market, тоже облегчавший жизнь кибермошенникам.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru