



Правоохрана закрыла маркетплейс Genesis, популярный у кибермошенников

Правоохрана закрыла маркетплейс Genesis, популярный у кибермошенников

Правоохрана закрыла маркетплейс Genesis, популярный у кибермошенников

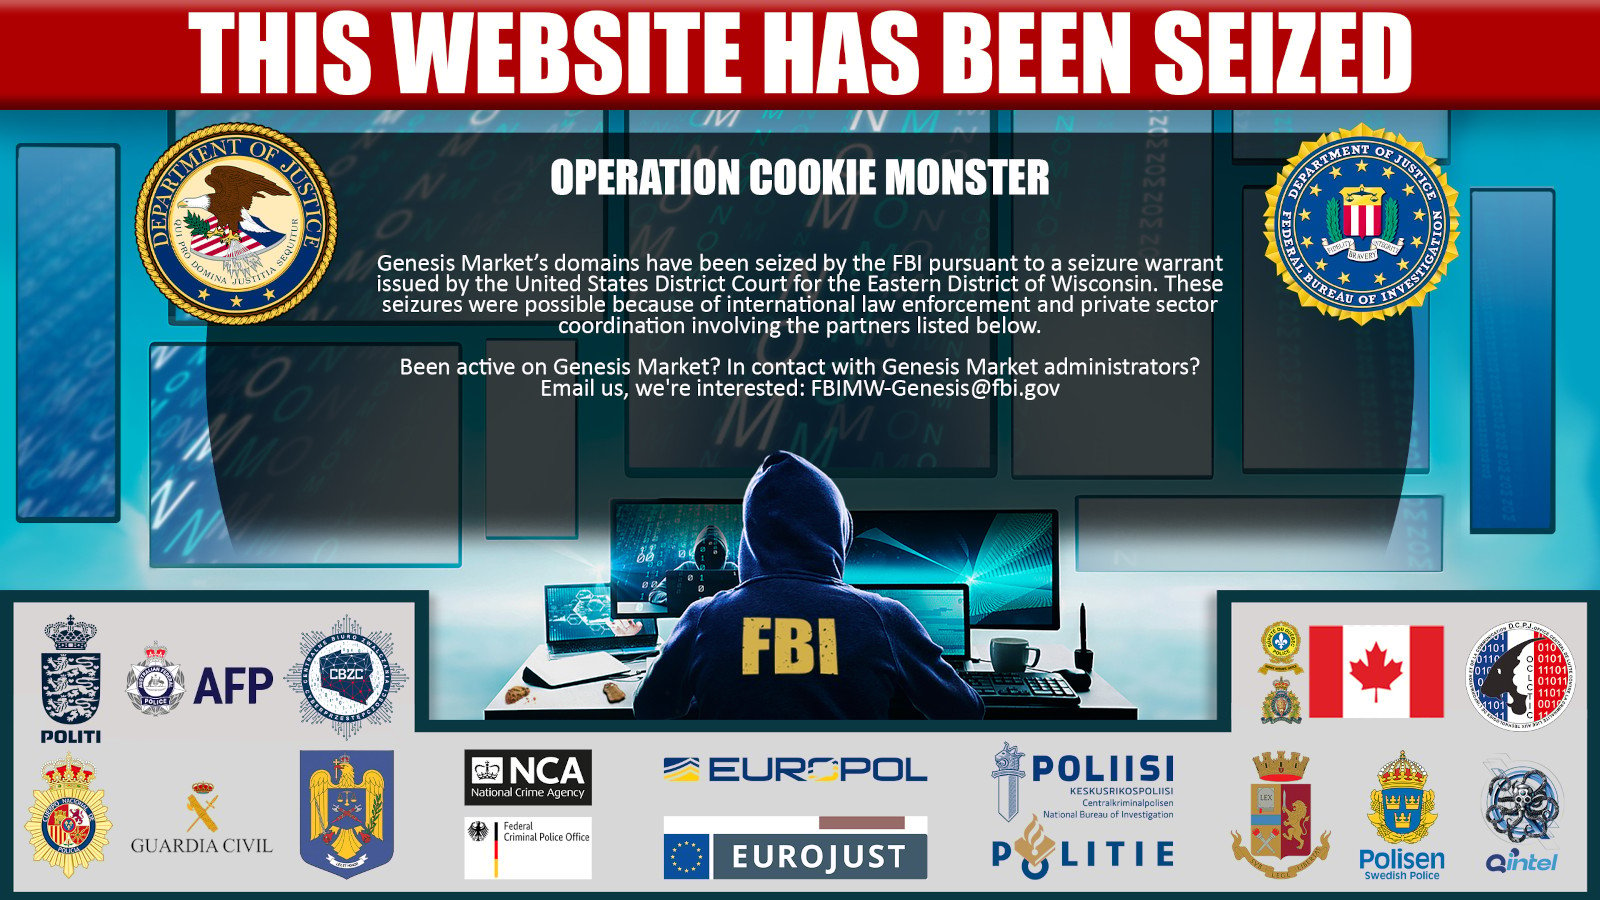
ФБР с разрешения суда захватило домены Genesis Market — торговой площадки, пять лет служившей универмагом для преступников, промышляющих онлайн-мошенничеством. В международной операции с кодовым именем Cookie Monster также приняли участие зарубежные партнеры спецслужбы США.

Сайты Genesis существовали и в даркнете, и в открытом вебе. Попасть на маркетплейс можно было только по приглашению, хотя добыть инвайт-код не составляло проблемы: их предлагали даже на YouTube.

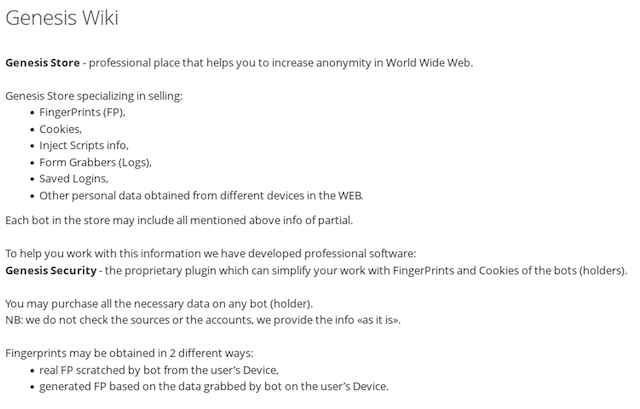
Платформа примечательна тем, что предоставляла доступ не только к краденым данным (учеткам, куки, фингерпринтам), но также к инструментам для работы с ними, а именно ботам-контейнерам и проприетарному расширению Genesis Security для браузеров. Пакет услуг включал обновление информации в ботах, импортированных в плагин.


Таким образом, злоумышленнику открывалась возможность проникнуть на популярный или банковский сервис под видом реального подписчика. Подозрений у антифрода такой визит не вызывал, убедительная имитация также помогала обойти многофакторную аутентификацию (MFA).

По данным Recorded Future, с 2018 года Genesis Market клиентам было суммарно предложено около 135 млн ботов для атак на различные сервисы — в основном Netflix, Amazon, eBay и Facebook (соцсеть принадлежит компании Meta, деятельность которой в России признана экстремистской и запрещена).

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru