



У мошенников появился новый маркетплейс, облегчающий банковский фрод

У мошенников появился новый маркетплейс, облегчающий банковский фрод

У мошенников появился новый маркетплейс, облегчающий банковский фрод

Торговая площадка STYX с кучей сервисов была введена в строй в середине января и уже популярна в криминальных кругах. В Resecurity ознакомились с ассортиментом услуг и товаров и пришли к выводу, что новый маркетплейс может служить хорошим источником информации о такой неизбывной угрозе, как финансовое мошенничество.

О STYX впервые заговорили в даркнете в начале 2022 года: на тот момент участники проекта трудились над модулем для посреднических транзакций на платформе. Для связи продавцам и покупателям предоставляются телеграм-контакты и боты — как мера безопасности; VIP-клиенты могут пользоваться белыми списками вендоров, депозиты принимаются в биткоинах, эфирах и тезерах (USDT).

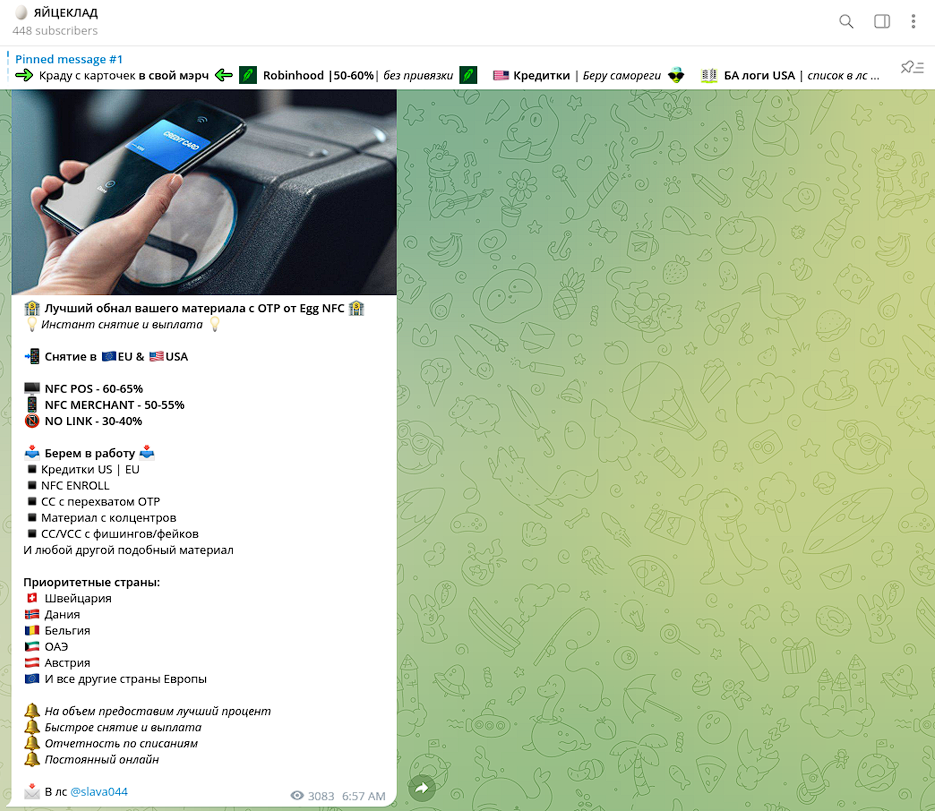
Большинство продавцов, облюбовавших STYX, специализируются на фрод-сервисе и отмывании денег, украденных у пользователей онлайн-банкинга, интернет-магазинов и профильных мобильных приложений. Спросом пользуются такие услуги, как обналичка, обход 2FA, поиск досье (fullz) для целевых атак, телефонный и имейл-флуд (затрудняет жертве мошенничества связь с банком).

Из товаров STYX предлагает дампы краденых платежных данных и ПДн, сим-карты, поддельные удостоверения личности, банковских троянов. Также можно взять напрокат инструменты спуфинга и обхода антифрода, приобрести тематический справочник или руководство.

География атакуемых организаций широка — Западная Европа, Ближний Восток, страны Азиатско-Тихоокеанского региона, в том числе США, Канада и Австралия. Для отмывания грязных денег такие брокеры создают бизнес-аккаунты в банках, собственные платежные терминалы и NFC-процессоры, а также нанимают дропов.


Не исключено, что в скором времени STYX расширит и без того богатый ассортимент и займет освободившуюся нишу: правоохранители только что закрыли Genesis Market, тоже облегчавший жизнь кибермошенникам.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru