



Банковского трояна IcedID перепрофилировали для доставки других зловредов

Банковского трояна IcedID перепрофилировали для доставки других зловредов

Банковского трояна IcedID перепрофилировали для доставки других зловредов

Специалисты Proofpoint фиксируют атаки IcedID с использованием новых вариантов загрузчика — Lite и Forked. Сам троян тоже претерпел изменения, потеряв функциональность, необходимую для банковского фрода.

По данным ИБ-компании, модифицированный IcedID распространяют три криминальные группы, не считая брокеров доступа к взломанным сетям. В Proofpoint полагают, что изменения вызваны сменой способа заработка: банковские мошенники решили заняться доставкой полезной нагрузки — к примеру, шифровальщиков.

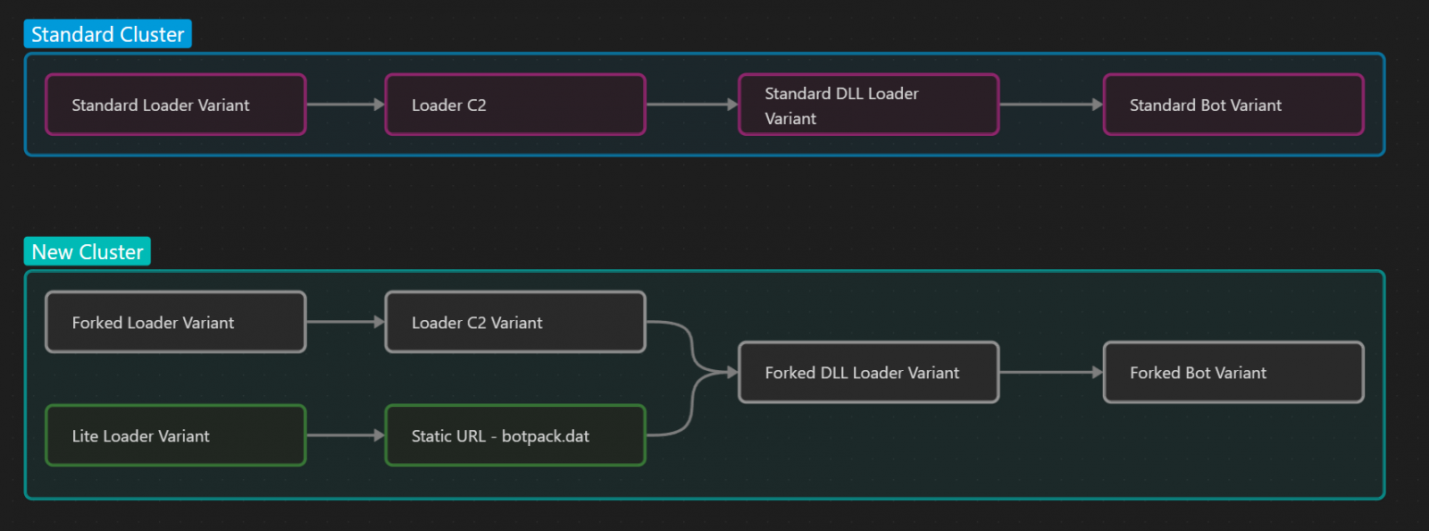
Остальные поклонники банкера продолжают пользоваться стандартной версией, почти не изменившейся с 2017 года. В этом виде зловред, согласно описанию экспертов, прибывает на машину как начальный загрузчик, который запрашивает с сервера DLL-лоадер, и тот уже доставляет бот IcedID.

Вариант Lite впервые всплыл в ходе ноябрьских атак Emotet; он загружался в систему как пейлоад второй ступени. Загрузчик Forked появился позже, в феврале; по поведению он схож со стандартной версией, но использует другой тип файла (не DLL, а COM Server) и содержит дополнительный код для расшифровки строк и доменных имен, поэтому пейлоад увеличился на 12 Кбайт.

Загрузчик Lite по сравнению с ним легче, всего 20 Кбайт, так как он не выводит информацию о зараженном хосте на C2-сервер. Профилирование за него выполняет Emotet.

Оба варианта доставляют один и тот же IcedID-бот с сильно урезанной функциональностью — версию Forked без веб-инжектов, AiTM и возможности бэкконнекта. За счет этого размер файла сократился на 64 Кбайт.


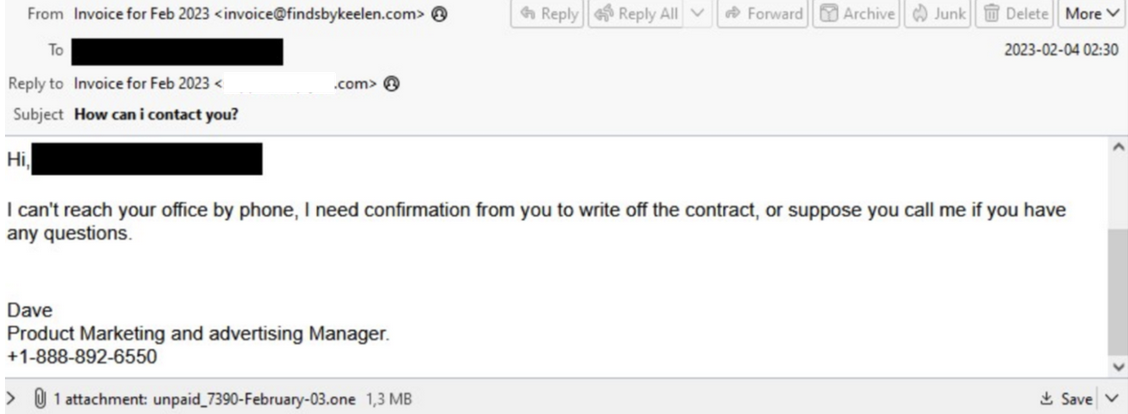
В феврале злоумышленники распространяли Forked-вариант через персонализированные спам-письма с вложением OneNote, якобы содержащим инвойс. При открытии исполнялся файл HTA, запускающий PowerShell-команду на загрузку IcedID с удаленного сервера. Одновременно жертве отображался маскировочный документ PDF.


В конце февраля были зафиксированы спам-рассылки, использующие форму уведомления о нарушении американского закона о безопасности дорожного движения и автотранспорта, а также поддельные письма от имени Управления США по надзору за качеством продовольствия и медикаментов (FDA). В обоих случаях целью являлся засев Forked-версии IcedID.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru