



Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Проведенный в AhnLab разбор новых атак DDoS-бота показал, что злоумышленники внедряют его на Linux-серверы, используя слабость парольной защиты SSH.

Написанный на Perl вредонос ShellBot, известный также как PerlBot, объявился в интернете лет пять назад. Предназначенный для проведения DDoS-атак зловред обладает также функциями бэкдора и легко поддается кастомизации. Для связи ботов с C2 используется протокол IRC.

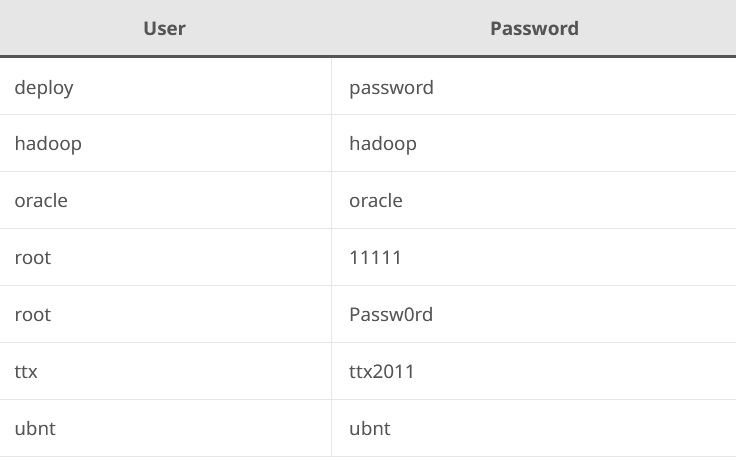
В ходе текущих атак операторы ShellBot вначале проводят сканирование интернета в поисках открытых портов 22/TCP (по умолчанию используется SSH-службой). Обнаружив доступную мишень, злоумышленники пытаются подобрать логин и пароль перебором по списку ходовых вариантов, в топе которого числятся следующие:


После взлома в Linux устанавливается ShellBot. В настоящее время в атаках, по данным экспертов, используются три версии зловреда — кастомные LiGhT's Modded perlbot v2, DDoS PBot v2.0 и PowerBots (C) GohacK.

Два первых варианта поддерживают множество команд на проведение DDoS-атак с использованием протоколов HTTP, TCP и UDP. Из бэкдор-функций в наборы включены обратный шелл, удаление логов, загрузка файлов и порт-сканы.

Вариант на основе PowerBots намного проще и работает в основном как бэкдор: по команде открывает бэкконнект-доступ, удаляет файлы по указанному пути, загружает файлы с удаленного сервера, проводит сканирование портов. Из техник DDoS он владеет только UDP flood.

В начале года корейские исследователи выявили киберкампанию, в ходе которой на серверы Linux SSH устанавливался шелл-загрузчик, доставляющий ShellBot и криптомайнер. Для защиты Linux-серверов от брутфорса и словарных атак админам советуют использовать сильные пароли и периодически их менять. Эксперты также рекомендуют поддерживать софт в актуальном состоянии и использовать файрволы.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru