



Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

По данным ИБ-компании Prodaft, операторы RIG в среднем совершают по 2000 попыток эксплойта в сутки. Показатель успеха в конце прошлого года достиг рекордного для этой угрозы уровня — 30%.

Исследователи получили доступ к веб-панели бэкенда RIG и обнаружили, что набор эксплойтов по-прежнему используется для распространения инфостилеров, банковских троянов, вредоносных загрузчиков. Из программ-шифровальщиков в списке доставляемых зловредов засветился Royal.

Эксплойт-пак RIG, нацеленный в основном на уязвимости в Internet Explorer, объявился в интернете в 2014 году. Он предоставляется в пользование как услуга; в атаках используются вредоносная реклама (malvertising), редиректы и прокси-серверы.

Промежуточные и лендинг- страницы обычно размещаются в доменах, создаваемых по методу domain shadowing. Злоумышленники взламывают аккаунт владельца «чистого» домена и регистрируют от его имени множество поддоменов, которые впоследствии сменяются с высокой ротацией.

Услугами теневого сервиса активно пользовались распространители шифровальщиков (CryptoBit, Cerber, CryptoMix), банкеров (Dridex, Ursnif), инфостилеров (AZORult, Raccoon, Redline). В 2017 году ИБ-эксперты совместными усилиями попытались разрушить инфраструктуру RIG; удар оказался сильным: эксплойт-пак надолго выпал из обоймы, его владельцы даже решили свернуть операции.

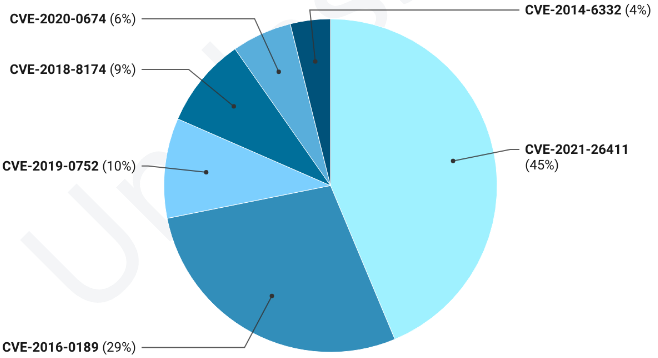
Тем не менее в прошлом году RIG вернулся в новой версии (2.0), пополнив арсенал более актуальными эксплойтами для IE — CVE-2021-26411 и CVE-2020-0674. Первый, по словам экспертов, оказался наиболее успешным: попытки его применения влекут заражение почти в половине случаев. Чаще прочих данным набором эксплойтов пользуются распространители Dridex, Raccoon и SmokeLoader.


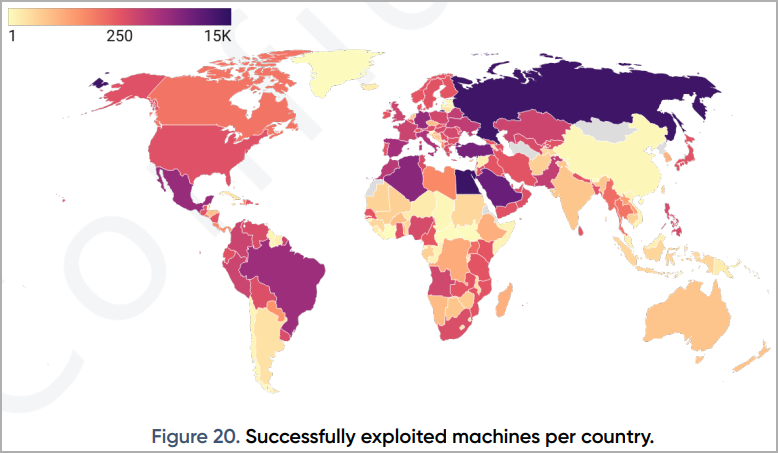
Согласно статистике Prodaft, за время своего существования RIG собрал трафик из 207 стран. В 2021 году большое количество успешных эксплойтов было зафиксировано в России, Египте, Мексике, Бразилии, Саудовской Аравии и Турции.


Остается надеяться, что в скором времени RIG увянет естественным образом: он сфокусирован на Internet Explorer, а срок поддержки этого браузера истек прошлым летом. Две недели назад Microsoft начала принудительно отключать его в Windows 10, заменяя более современным Edge.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru