



Вредоносные моды для Dota 2 заражают игроков бэкдором

Вредоносные моды для Dota 2 заражают игроков бэкдором

Вредоносные моды для Dota 2 заражают игроков бэкдором

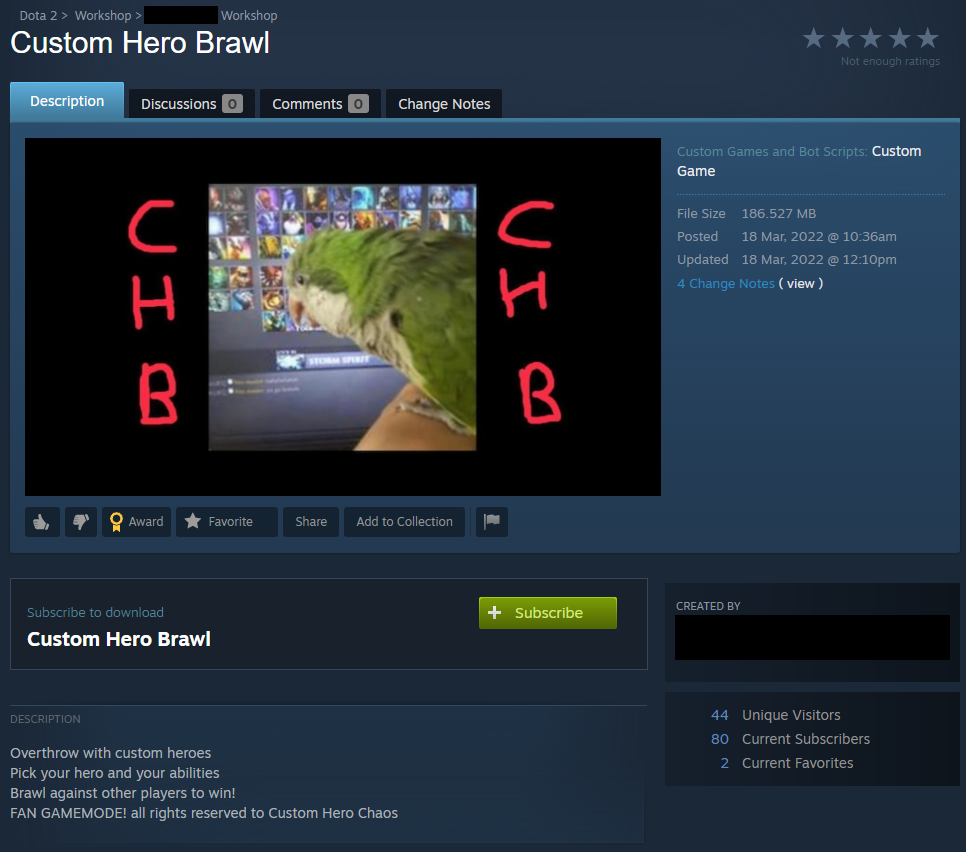
Исследователи выявили четыре вредоносных мода для популярной игры Dota 2, которые злоумышленники используют для установки бэкдора на компьютеры геймеров. Злонамеренные моды размещены в магазине Steam.

На новую угрозу для любителей видеоигр обратили внимание специалисты Avast Threat Labs. В отчёте эксперты пишут следующее:

«Обнаруженные вредоносные моды размещены под именами Overdog no annoying heroes (идентификатор — 2776998052), Custom Hero Brawl (id 2780728794) и Overthrow RTZ Edition X10 XP (id 2780559339)».


Злоумышленники также включили в наборы новый файл evil.lua, который проверял возможность запуска Lua на стороне сервера. Вредоносная составляющая позволяет вести логи, выполнять произвольные команды, создавать сопрограммы и осуществлять запросы HTTP GET.

В одном из первых модов, размещённых в Steam Store, достаточно легко вычислить привязанный бэкдор, однако с тремя другими киберпреступники поработали гораздо лучше: 20 строк вредоносного кода достаточно сложно обнаружить.

Установив бэкдор на целевом устройстве, атакующие получают возможность инсталлировать дополнительные трояны. Например, вредонос в ряде случае использовался для загрузки эксплойта, пробивающего дыры в Chrome. Речь идёт об уязвимости CVE-2021-38003.

Напомним, неделю назад разработчики устранили в GTA Online уязвимость, удобную для читеров.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru