



Новый шифровальщик Nevada использует баг для атак на VMware ESXi

Новый шифровальщик Nevada использует баг для атак на VMware ESXi

Новый шифровальщик Nevada использует баг для атак на VMware ESXi

Злоумышленники атакуют программные продукты для виртуализации VMware ESXi. Цель кампании — развернуть программу-вымогатель в скомпрометированных системах с помощью эксплойта для уязвимости CVE-2021-21974.

«Судя по всему, в ходе кибератак злоумышленники задействуют эксплойт для CVE-2021-21974. Соответствующий патч доступен с 23 февраля 2021 года», — объясняют представители французской компьютерной группы реагирования на чрезвычайные ситуации (CERT).

В уведомлении VMware отмечается, что упомянутая уязвимость представляет собой возможность переполнения буфера. Проблема затрагивает протокол обнаружения сервисов (Service Location Protocol, SLP, srvloc).

«Киберпреступник, находящийся в том же сегменте сети, что и ESXi, а также имеющий доступ к порту 427, может воспользоваться возможностью переполнения буфера в службе OpenSLP. В результате ему удастся выполнить код удалённо», — пишет VMware.

Специалисты считают, что в кампании используется новый Rust-шифровальщик, известный под именем Nevada. Этот вредонос активен с декабря 2022 года. Интересно, что на Rust в последнее время перешли и такие вымогатели, как BlackCat, Hive, Luna, Nokoyawa, RansomExx и Agenda.

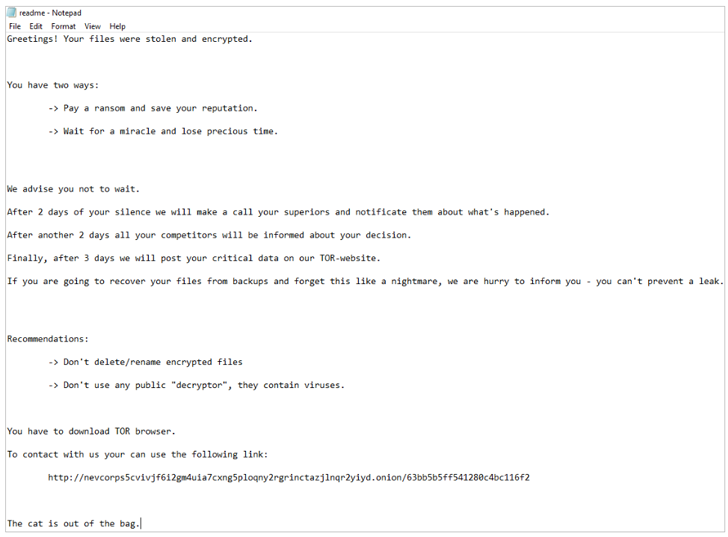
Кроме того, есть информация, что операторы Nevada покупают доступ ко взломанным сетям и располагают отдельной командой для постэксплуатационной активности. Записка с требованиями выглядит так:

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru