



На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

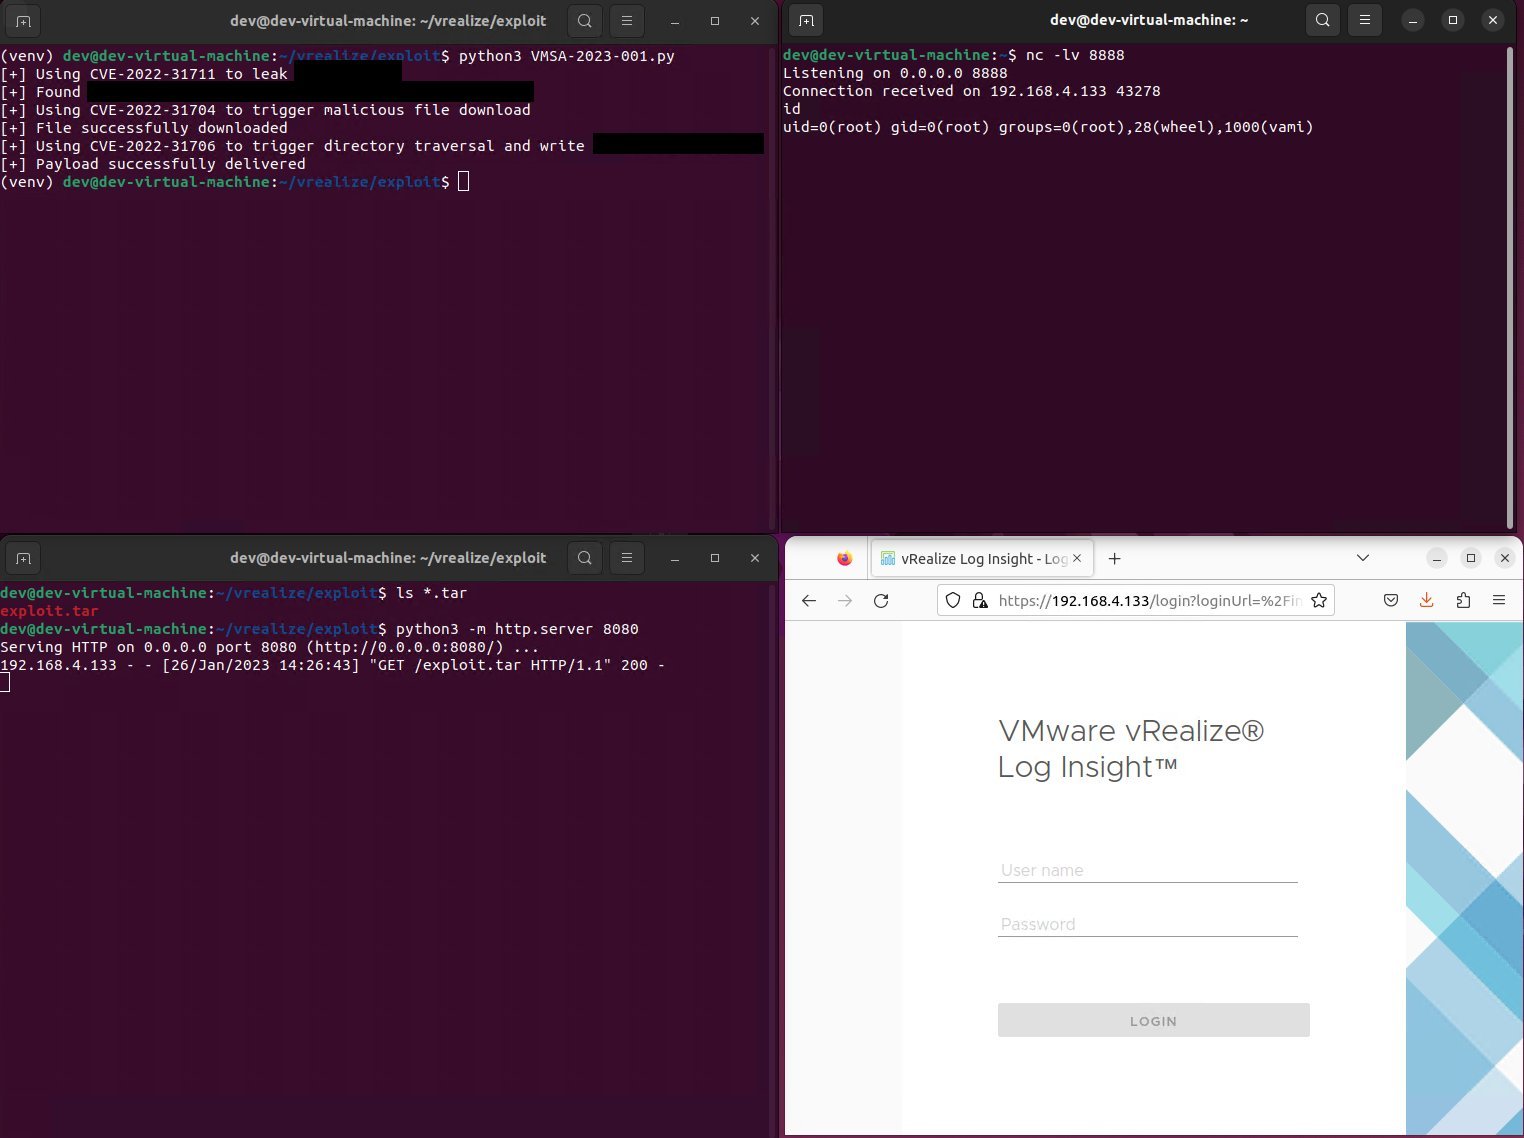
Исследователи из Horizon3 Attack Team обещают на этой неделе опубликовать эксплойт для цепочки уязвимостей, позволяющий удалённо выполнить код на непропатченных версиях VMware vRealize Log Insight.

Как известно, vRealize Log Insight облегает задачу администраторов VMware — анализировать и управлять терабайтами логов. Неделю назад разработчики выпустили патчи для четырёх дыр в vRealize Log Insight.

Две бреши из набора получили статус критических (9,8 балла из 10 по шкале CVSS), они позволяют злоумышленникам выполнить код удалённо, не проходя аутентификацию.

Первая (CVE-2022-31706) представляет собой возможность обхода каталога (Directory Traversal), атакующий может использовать её для внедрения файлов в затронутую операционную систему. Вторая (CVE-2022-31704) брешь существует из-за некорректного контроля доступа.

В прошедший четверг Horizon3 Attack Team уведомила администраторов VMware о доступности эксплойта, который связывает три уязвимости и с их помощью выполняет код под root. Эксплойт работает на дефолтных конфигурациях vRealize Log Insight и может использоваться в качестве первоначального вектора проникновения в сеть атакуемой организации.

Исследователи также опубликовали в блоге индикаторы компрометации (IOC), которые можно использовать для детектирования эксплуатации внутри сети. Стоит отметить, что атакующие могут добраться до конфиденциальной информации, включая ключи API и токены сессии.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru