



Международная правоохрана захватила серверы шифровальщика Hive

Международная правоохрана захватила серверы шифровальщика Hive

Международная правоохрана захватила серверы шифровальщика Hive

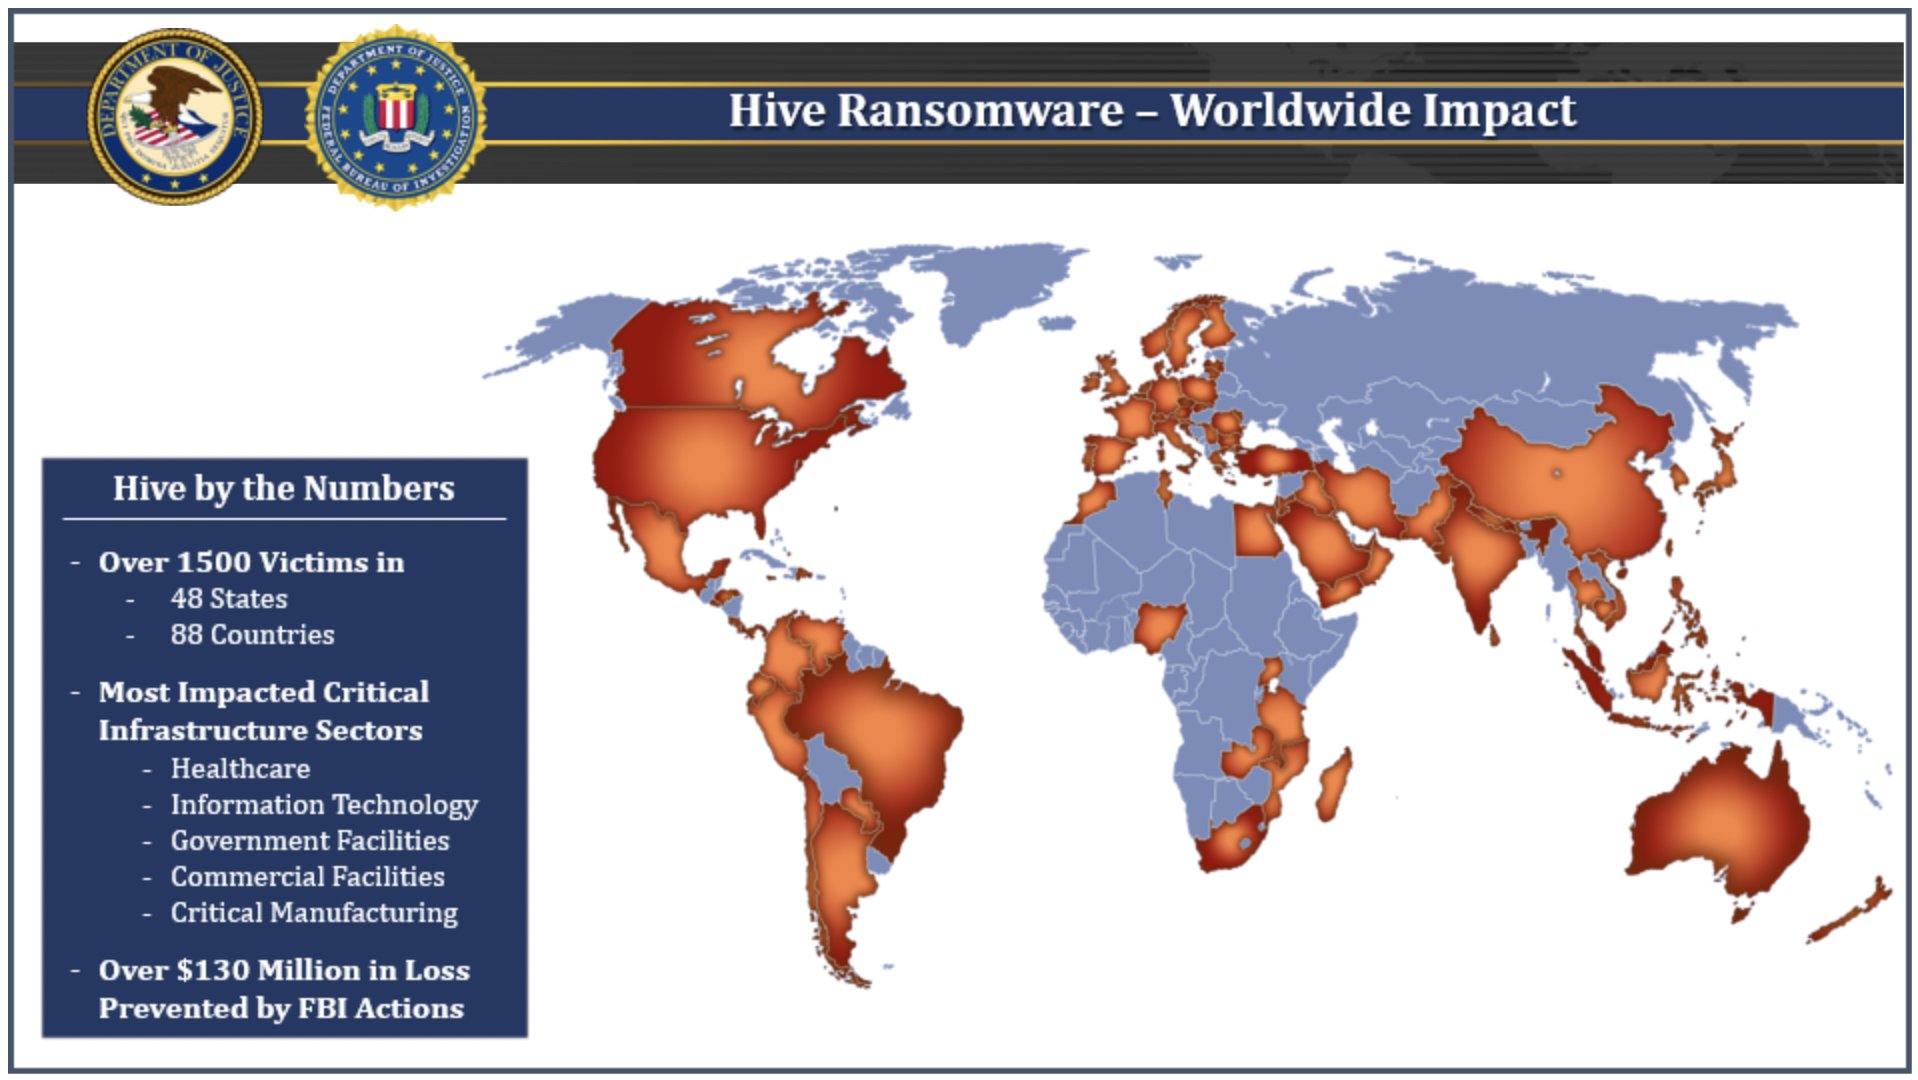
Минюст США сообщил об успешном завершении трансграничной операции по пресечению вымогательства с помощью вредоносной программы Hive. По данным американцев, за полтора года шифровальщик проник в сети более 1500 жертв в 80 странах, в том числе в больницы, школы, финансовые институты, на критически важные объекты (КИИ).

Совместный поход правоохраны против Hive начался в конце июля прошлого года. Агенты ФБР проникали в сети операторов зловреда, находили ключи расшифровки и передавали их жертвам заражения.

За истекший период в ходе вымогательских атак было собрано более 300 дешифраторов; обнаружены также 1000+ ключей, способных помочь жертвам прошлых ransomware-кампаний. В итоге суммарно удалось предотвратить потерю $130 млн в виде выкупа.

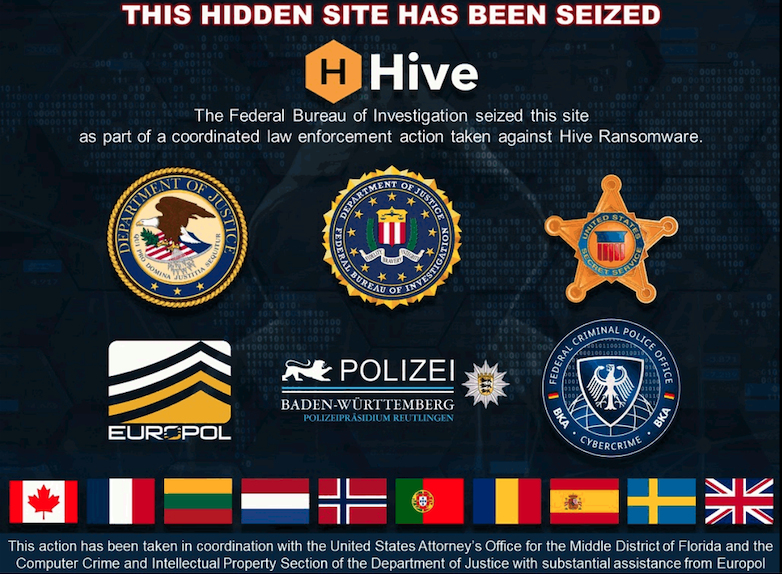
На последнем этапе операции при поддержке силовиков Германии и Нидерландов были захвачены серверы и сайты кибергруппы, стоящей за Hive. Объявив об успехе, власти США подтвердили готовность платить до $10 млн за информацию об авторах атак на КИИ, в том числе об операторах Hive.

Кросс-платформенный вредонос предоставлялся в пользование как услуга (Ransomware-as-a-Service, RaaS). Аффилиаты криминального сервиса обычно прибегали к двойному шантажу — дополнительно воровали данные из сетей жертв и угрожали публикацией в случае неуплаты выкупа; с этой целью в рамках RaaS был создан специальный сайт утечек.

Атаки Hive зачастую приводили к нарушению рабочих процессов жертвы. По данным Федерального агентства кибербезопасности США (Cybersecurity and Infrastructure Security Agency, CISA), первоначальный доступ к сетям злоумышленники получали разными методами — взломом учеток RDP или VPN, через эксплойт уязвимостей 2FA-решения FortiToken, с помощью поддельных писем с вредоносными вложениями.


В расследовании, кроме спецслужб США, принимали участие Европол и правоохранительные органы 11 стран — Германии, Нидерландов, Канады, Норвегии, Швеции, Великобритании, Франции, Испании, Португалии, Румынии, Литвы.

Помощь жертвам, оказанная усилиями ФБР в рамках данной операции, безусловно, бесценна, однако не стоит забывать, что файлы, зашифрованные Hive, можно вернуть и самостоятельно. Эксперты создали декрипторы с учетом всех известных версий зловреда. Эти утилиты доступны бесплатно, в том числе на ИБ-сайте NoMoreRansom.

Подпишитесь на новости

Греф объяснил, почему российский ИИ отстаёт от Китая на полгода

Российские ИИ-модели отстают от китайских примерно на полгода, а Китай — на столько же от США. Такой технологический расклад представил глава Сбербанка Герман Греф на конференции «ГигаКонф 2026». Главной причиной отставания России он назвал ограниченный доступ к вычислительным мощностям.

Китайские разработчики, по его словам, таких проблем практически не испытывают и могут обучать модели без аналогичных инфраструктурных ограничений.

«Мы находимся в неравных условиях с китайскими компаниями, у которых фактически сегодня нет никаких ограничений в мощностях. По всем остальным параметрам, я считаю, мы ничем не уступаем», — заявил Греф.

Глава Сбербанка ожидает, что разрыв сохранится и в дальнейшем. Получается своеобразная очередь: российские модели догоняют китайские, китайские — американские, а владельцы дата-центров тем временем могут спокойно повышать цены на вычисления.

На этом фоне российский бизнес всё активнее использует зарубежные LLM. В 2026 году потребление таких моделей на крупнейших отечественных облачных платформах выросло в несколько раз, причём основной спрос сместился в сторону китайских Qwen и DeepSeek.

Оно и понятно: модели из КНР предлагают достойное качество, стоят дешевле западных аналогов и зачастую позволяют развернуть решение в собственном контуре.

RSS: Новости на портале Anti-Malware.ru