



Международная правоохрана захватила серверы шифровальщика Hive

Международная правоохрана захватила серверы шифровальщика Hive

Международная правоохрана захватила серверы шифровальщика Hive

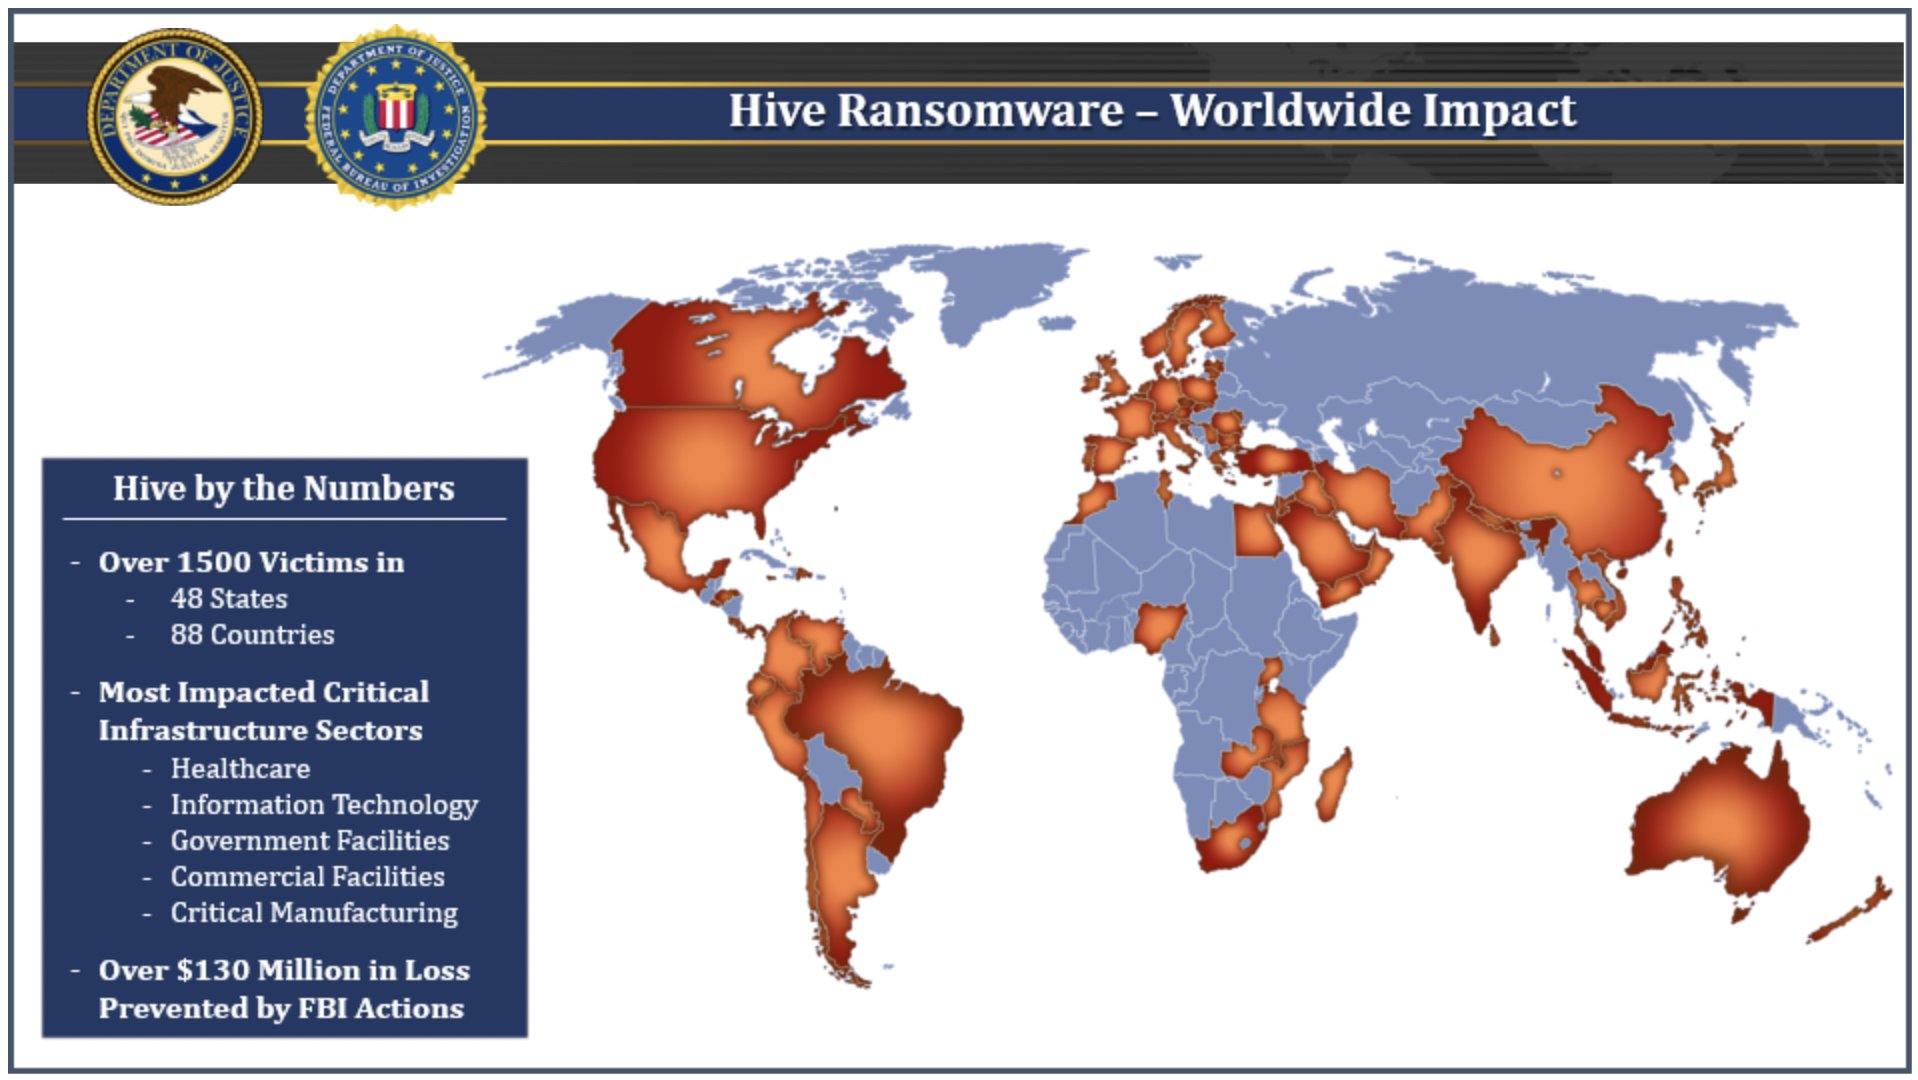
Минюст США сообщил об успешном завершении трансграничной операции по пресечению вымогательства с помощью вредоносной программы Hive. По данным американцев, за полтора года шифровальщик проник в сети более 1500 жертв в 80 странах, в том числе в больницы, школы, финансовые институты, на критически важные объекты (КИИ).

Совместный поход правоохраны против Hive начался в конце июля прошлого года. Агенты ФБР проникали в сети операторов зловреда, находили ключи расшифровки и передавали их жертвам заражения.

За истекший период в ходе вымогательских атак было собрано более 300 дешифраторов; обнаружены также 1000+ ключей, способных помочь жертвам прошлых ransomware-кампаний. В итоге суммарно удалось предотвратить потерю $130 млн в виде выкупа.

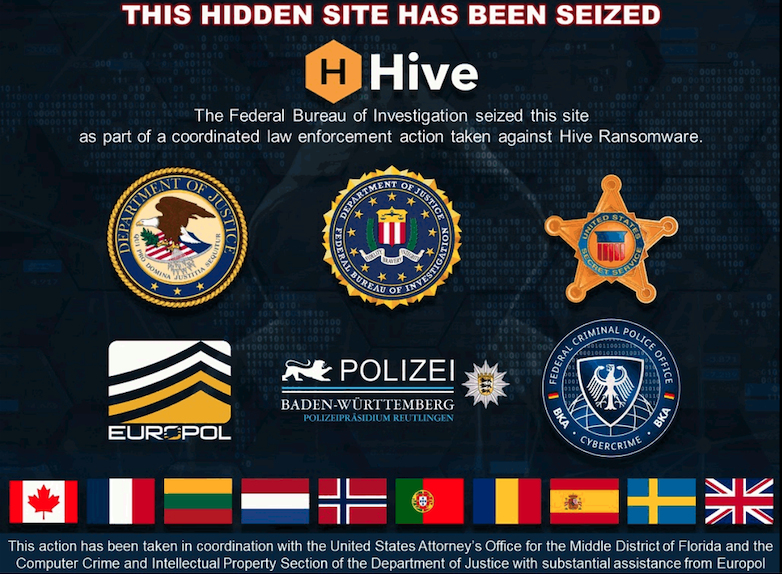
На последнем этапе операции при поддержке силовиков Германии и Нидерландов были захвачены серверы и сайты кибергруппы, стоящей за Hive. Объявив об успехе, власти США подтвердили готовность платить до $10 млн за информацию об авторах атак на КИИ, в том числе об операторах Hive.

Кросс-платформенный вредонос предоставлялся в пользование как услуга (Ransomware-as-a-Service, RaaS). Аффилиаты криминального сервиса обычно прибегали к двойному шантажу — дополнительно воровали данные из сетей жертв и угрожали публикацией в случае неуплаты выкупа; с этой целью в рамках RaaS был создан специальный сайт утечек.

Атаки Hive зачастую приводили к нарушению рабочих процессов жертвы. По данным Федерального агентства кибербезопасности США (Cybersecurity and Infrastructure Security Agency, CISA), первоначальный доступ к сетям злоумышленники получали разными методами — взломом учеток RDP или VPN, через эксплойт уязвимостей 2FA-решения FortiToken, с помощью поддельных писем с вредоносными вложениями.


В расследовании, кроме спецслужб США, принимали участие Европол и правоохранительные органы 11 стран — Германии, Нидерландов, Канады, Норвегии, Швеции, Великобритании, Франции, Испании, Португалии, Румынии, Литвы.

Помощь жертвам, оказанная усилиями ФБР в рамках данной операции, безусловно, бесценна, однако не стоит забывать, что файлы, зашифрованные Hive, можно вернуть и самостоятельно. Эксперты создали декрипторы с учетом всех известных версий зловреда. Эти утилиты доступны бесплатно, в том числе на ИБ-сайте NoMoreRansom.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru