



Все новые объекты в корзинах Amazon S3 теперь дефолтно шифруются AES-256

Все новые объекты в корзинах Amazon S3 теперь дефолтно шифруются AES-256

Все новые объекты в корзинах Amazon S3 теперь дефолтно шифруются AES-256

С 5 января веб-сервис Amazon S3 начал автоматически шифровать все вносимые в корзины объекты, по умолчанию используя 256-битные ключи AES. Ранее шифрование данных на стороне сервера (SSE-S3) было доступно клиентам только в виде опции.

Нововведение, по словам провайдера, призвано обеспечить базовый уровень криптозащиты информации в облаке. Изменения предоставляются в пользование бесплатно, не влияют на быстродействие и не требуют дополнительных усилий от админа. 

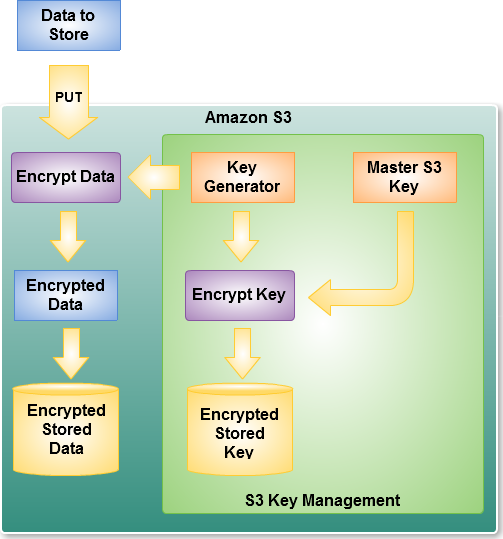
Возможность SSE-S3 появилась на сервисе еще в 2011 году. Пользователь мог задать шифрование при сохранении нового объекта или копировании существующего. С этой целью в запрос PUT включался соответствующий HTTP-заголовок.

Получив такой запрос, сервис генерирует уникальный ключ AES-256, обрабатывает данные, а затем шифрует сам ключ (с помощью мастер-ключа). Из предосторожности все ключи при этом хранятся на специально выделенных серверах Amazon.


Те, у кого в настройках уже включено дефолтное шифрование, изменений не заметят. Остальные смогут удостовериться в автоматическом шифровании данных, заглянув в журнал событий AWS CloudTrail. В скором времени этот статус также станет отображаться в консоли AWS, отчетах S3 Inventory, аналитике Storage Lens, а в ответах Amazon S3 API появится дополнительный заголовок.

В апреле облачный провайдер по умолчанию включит еще две настройки безопасности — блокировку публичного доступа к S3 для всех новых корзин и замену ACL-списков политикой AWS IAM (Identity and Access Management). Созданных к тому моменту S3-ведер это нововведение не коснется.

Утечки баз данных — давняя проблема ИБ, сохраняющая актуальность из-за небрежной защиты и ошибок в конфигурации серверов. Так, в 2019 году в Сеть из S3-ведер Amazon были слиты 540 записей о пользователях Facebook (в России соцсеть признана экстремистской и запрещена).

Если бы эти данные были зашифрованы, злоумышленнику пришлось бы изрядно потрудиться, чтобы использовать утечку в своих интересах. К сожалению, владельцы таких баз нечасто тратят ресурсы и деньги на подобную защиту, что создает дополнительные риски для пользователей, вверивших им свою информацию.

Подпишитесь на новости

SOC Forum 2026 получил 126 заявок в трек AI & Cybersecurity

На SOC Forum 2026 больше всего желающих выступить оказалось в треке «AI & Cybersecurity»: туда подали 126 заявок из более чем 400. Год назад их было 53, а сам трек занимал четвертое место. Теперь он первый — искусственный интеллект уверенно забрал микрофон.

Оргкомитет завершил прием заявок на доклады. По итогам отбора в программу войдут 82 выступления: конкурс составил примерно пять заявок на место. Анонс программы уже опубликован на сайте форума, его будут дополнять.

Следом за ИИ по числу заявок расположились «Defence», «ИБ и бизнес» и «SOC-практикум». Материалы оценивали эксперты «Солара», «Лаборатории Касперского», BI.ZONE, Positive Technologies и Security Vision. Смотрели на актуальность, оригинальность и практическую пользу.

В заявках фигурируют 341 спикер и со-спикер из 131 организации. Помимо ИБ-вендоров, выступить предложили специалисты Сбера, Т-Банка, Яндекса, Билайна, МТС, Т1, промышленных компаний и университетов. Больше всего заявок подали представители Kaspersky — 24, «Солара» — 21 и Positive Technologies — 20.

Сам форум пройдет 27-28 октября в московском кластере «Ломоносов». Первый день отдадут бизнесу и регуляторике: как внедрение ИИ меняет компании, управление и требования к безопасности. Второй — технической практике: обнаружению и расследованию атак, защитной инфраструктуре и применению нейросетей в ИБ.

По числу заявок интерес к ИИ очевиден. Теперь очередь за докладами: показать, где нейросети действительно помогают защищаться, а где вместе с автоматизацией приносят новую головную боль.

RSS: Новости на портале Anti-Malware.ru