



Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Данные 540 млн юзеров Facebook были найдены в незащищенном ведре AWS S3

Благодаря паре недобросовестных разработчиков персональные данные миллионов пользователей Facebook были доступны любому желающему. Проблему обнаружил Крис Викери из Upguard, который отметил наличие двух незащищенных ведер AWS S3.

Как оказалось, ведра принадлежат двум разработчикам сторонних приложений для Facebook — Cultura Colectiva и At the Pool. Викери отметил, что база данных Cultura Colectiva содержала 540 миллионов записей пользователей социальной сети.

Большинство затронутых юзеров оказались жителями Мексики и Латинской Америки.

Среди данных пользователей были: комментарии, лайки, реакции, идентификационные номера Facebook, имена учетных записей. Исследователь утверждает, что такая информация может заинтересовать различных рекламодателей.

Разработчики Cultura Colectiva никак не реагировали на информацию о раскрытых данных. Только после опубликованного Upguard отчета база данных была удалена.

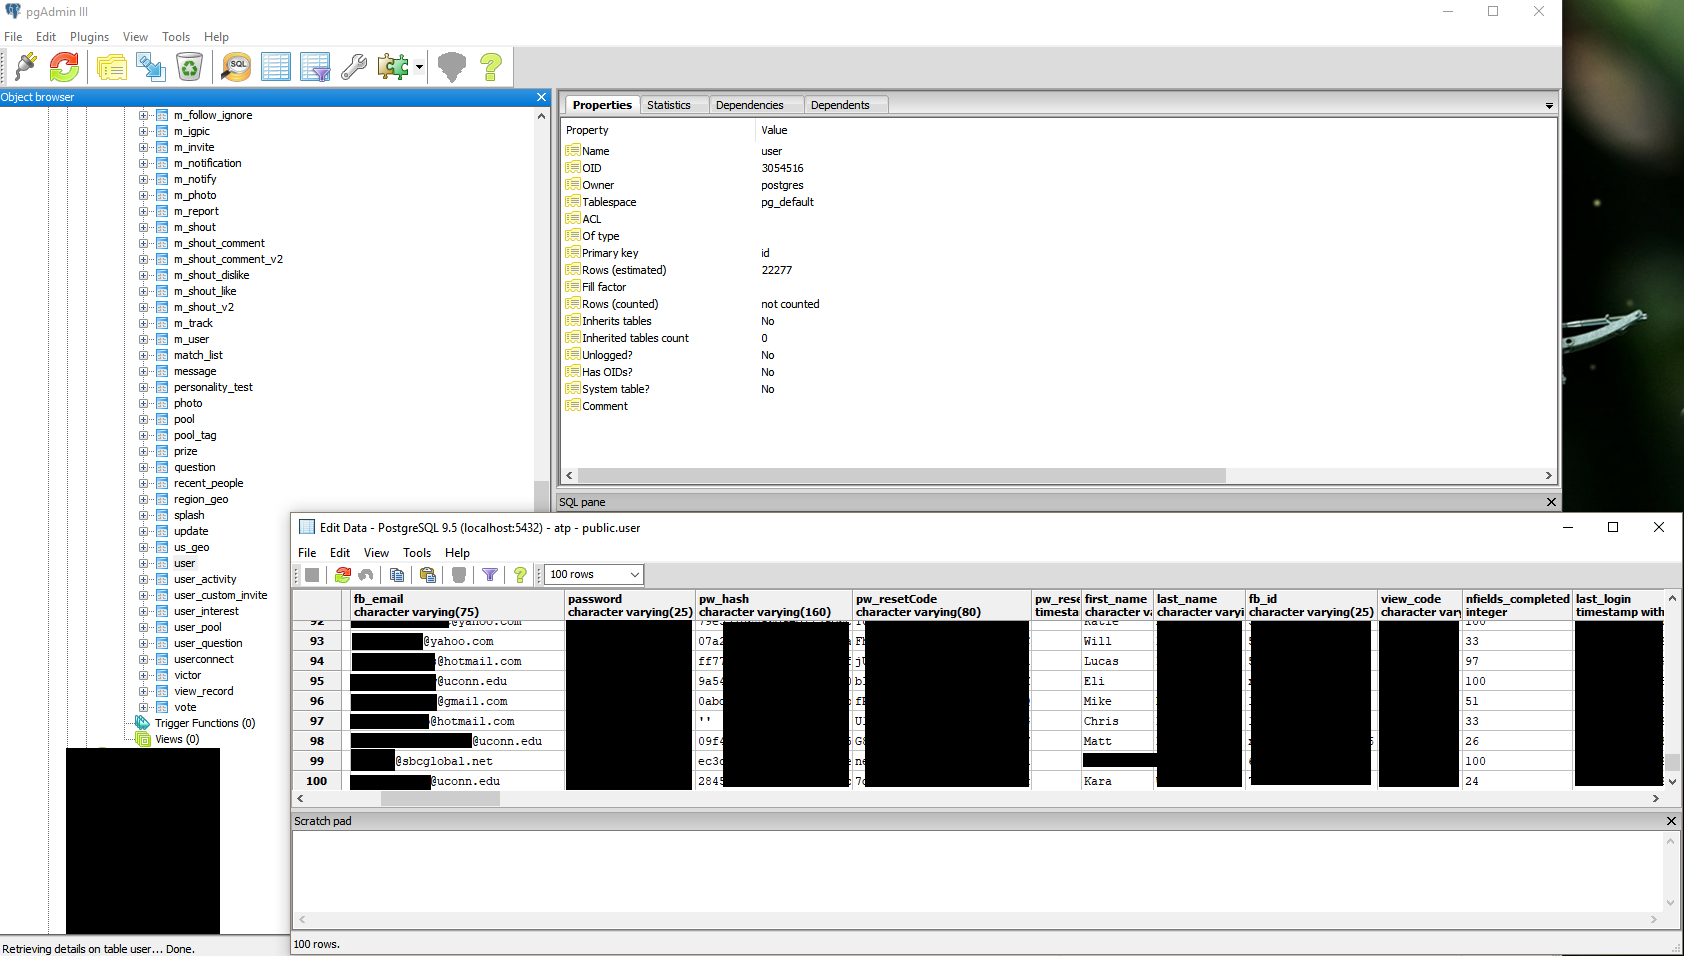
База At the Pool содержала куда меньше сведений — всего о 22 000 аккаунтов. Однако в этой базе присутствовала уже более важная информация: идентификаторы, любимые фильмы и книги, фотографии и пароли.

Вчера мы сообщали, что Facebook была уличена в использовании возмутительной практики — пользователей просили предоставить пароль от аккаунта электронной почты.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru