



Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Вредоносные приложения микрозаймов крадут данные с Android с целью шантажа

Исследователи из Zimperium выявили новую вредоносную кампанию, ориентированную на пользователей Android-устройств. Мошенники крадут данные с помощью специально созданных приложений для займов, а затем вымогают деньги, угрожая опубликовать конфиденциальную информацию.

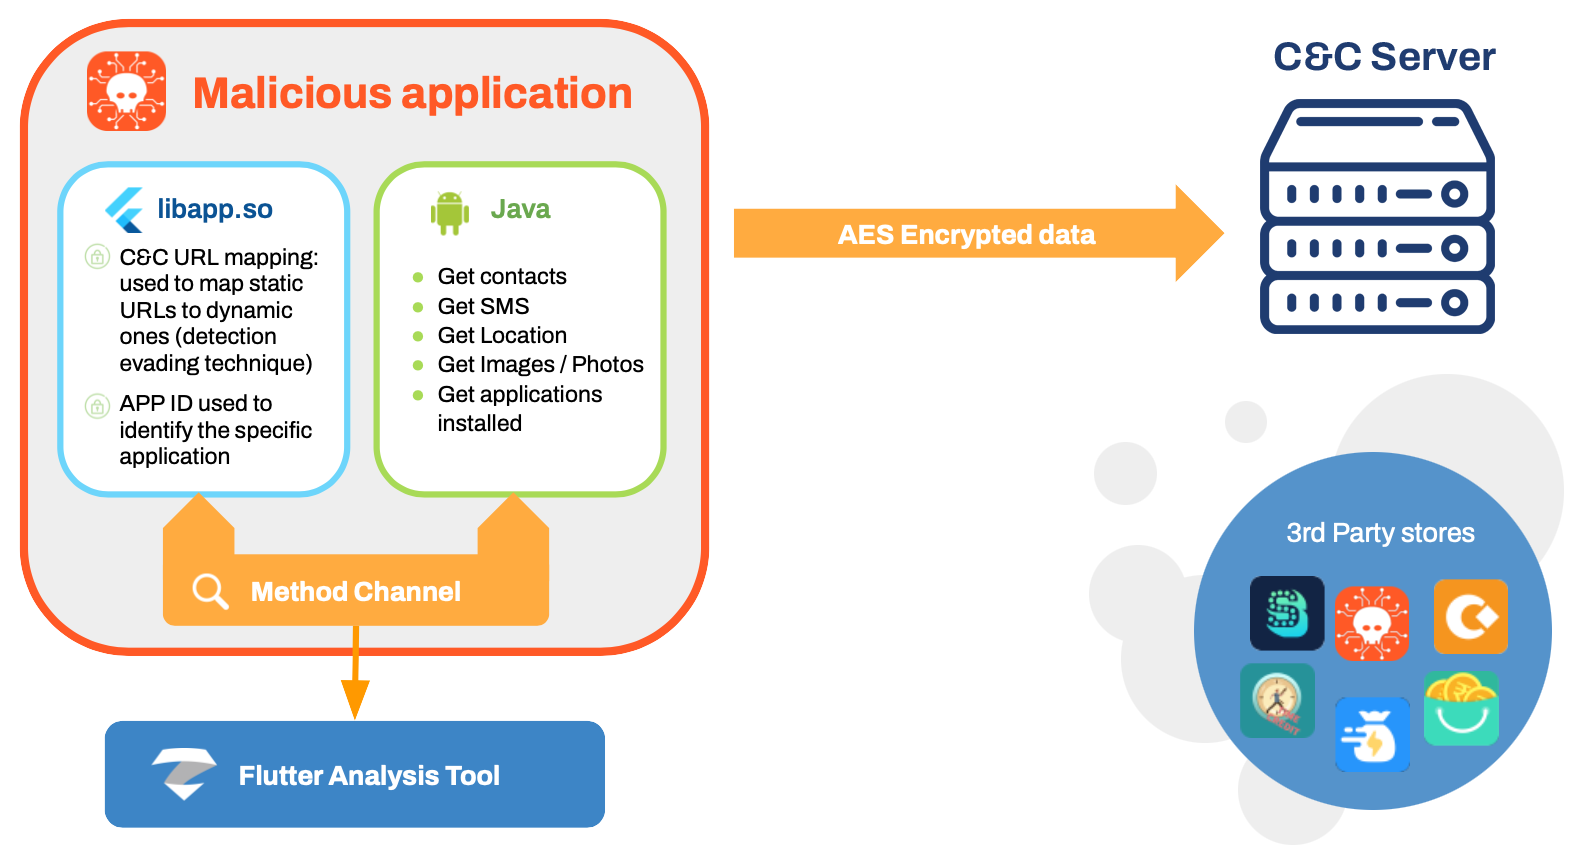
Киберкампания, которой было присвоено кодовое имя MoneyMonger, продолжается уже восьмой месяц. Используемые злоумышленниками приложения созданы на основе фреймворка Flutter с открытым исходным кодом; его присутствие в данном случае помогает скрыть вредоносные функции и затруднить статический анализ.

По данным Zimperium, ни одна из 33 программ, обнаруженных в рамках текущей Android-кампании, не распространялась через Google Play. С этой целью операторы зловредов используют неофициальные магазины или раздают свой софт с помощью смишинга, drive-by-загрузок, вредоносной рекламы либо спама в соцсетях.

При установке вредонос запрашивает уйму разрешений, якобы необходимых для гарантированного займа. На самом деле расширенный доступ ему нужен для сбора разнообразных данных: геолокации, СМС-сообщений, списка контактов, журнала вызовов, файлов, фото, аудиозаписей.


Украденная информация впоследствии используется для оказания давления на жертву: злоумышленники повышают процентные ставки, требуют повторного возврата, взимают пени и штрафы — даже в тех случаях, когда жертва все вернула вовремя и с лихвой. Если она упрямится, шантаж приобретает угрожающие размеры; вымогатели грозят публикацией данных, обзвоном контактов, рассылкой личных фото и сообщений.

Масштабы данной киберкампании определить трудно — из-за способов распространения вредоносных программ. По оценкам экспертов, на счету MoneyMonger должно быть не менее 100 тыс. загрузок; признаки заражения обнаружены в Индии и Перу.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru