



Подписанные Microsoft драйверы используются для внедрения шифровальщиков

Подписанные Microsoft драйверы используются для внедрения шифровальщиков

Подписанные Microsoft драйверы используются для внедрения шифровальщиков

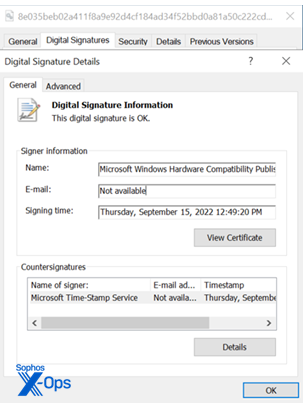
Эксперты SentinelOne, Mandiant и Sophos зафиксировали целевые атаки, в ходе которых для отключения защиты конечных устройств использовались вредоносные драйверы режима ядра с подлинной подписью Microsoft. В некоторых случаях после проникновения в сеть злоумышленники внедряли в нее шифровальщика — Cuba или Hive.

Получив сообщения об абьюзах, техногигант отозвал скомпрометированные сертификаты, приостановил действие нескольких аккаунтов разработчика, открытых в рамках партнерской программы, и обновил блок-лист Microsoft Defender (1.377.987.0 и новее). Пользователям рекомендуется установить декабрьские накопительные обновления для Windows и удостовериться, что используемые антивирусы и EDR активны и получили последние апдейты.

При разборе кибератак, о которых сообщили в Microsoft, был обнаружен новый тулкит, состоящий из двух компонентов: загрузчика STONESTOP и драйвера ядра POORTRY. Первый представляет собой приложение режима пользователя, которое пытается прибить защитные продукты из вшитого списка (завершить процессы и удалить файлы). Поскольку ИБ-софт обычно огражден от вмешательства на уровне пользователя, в систему устанавливается подписанный POORTRY, позволяющий повысить привилегии.


В Sophos зафиксировали использование этого тулкита разными киберпреступниками. Одну из таких атак удалось пресечь до развертывания финальной полезной нагрузки; в ИБ-компании с высокой степенью уверенности полагают, что целью злоумышленников было внедрение в сеть шифровальщика Cuba.

Эксперты SentinelOne обнаружили данный тулкит в атаках против телеком-провайдеров, аутсорсеров бизнес-процессов, финансистов, поставщиков услуг по управлению ИБ. Зафиксирован случай, когда злоумышленники, проникнув сеть медучреждения, попытались запустить туда Hive.

В Mandiant наблюдали использование тулкита в августовских атаках UNC3944 — кибергруппы, с мая промышляющей сим-свопингом. Эти преступники обычно получают доступ к сети с помощью учетных данных, украденных посредством смишинга.

При загрузке драйвера ядра в Windows он получает самые высокие привилегии. Злоупотребление этой возможностью позволяет атакующему совершать действия, недоступные обычному пользователю: завершать процессы ИБ-программ, удалять защищенные файлы, выполнять функции руткита.

Начиная с Windows 10, к драйверам режима ядра предъявляется дополнительное требование — обязательное наличие цифровой подписи, получаемой в соответствии с Windows Hardware Developer Program (WHDP). С октября 2020 года введена блокировка некорректно подписанных драйверов, и многие ИБ-платформы автоматически доверяют кодам, подписанным Microsoft — чем и пользуются злоумышленники.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru