



Пользователей Android и iOS атакуют смишеры Roaming Mantis

Пользователей Android и iOS атакуют смишеры Roaming Mantis

Пользователей Android и iOS атакуют смишеры Roaming Mantis

С начала текущего месяца эксперты SEKOIA фиксируют всплеск активности группировки Roaming Mantis на территории Франции. Злоумышленники рассылают СМС-сообщения, нацеленные на загрузку трояна на Android-устройства и сбор Apple ID с помощью фишинговой страницы.

Криминальная группа Roaming Mantis, предположительно китайского происхождения, действует в интернете с 2018 года, атакуя мобильные устройства по всему миру. Вначале для привлечения потенциальных жертв на свои сайты мошенники подменяли настройки DNS, но быстро перешли на смишинг — распространение СМС с вредоносными ссылками.

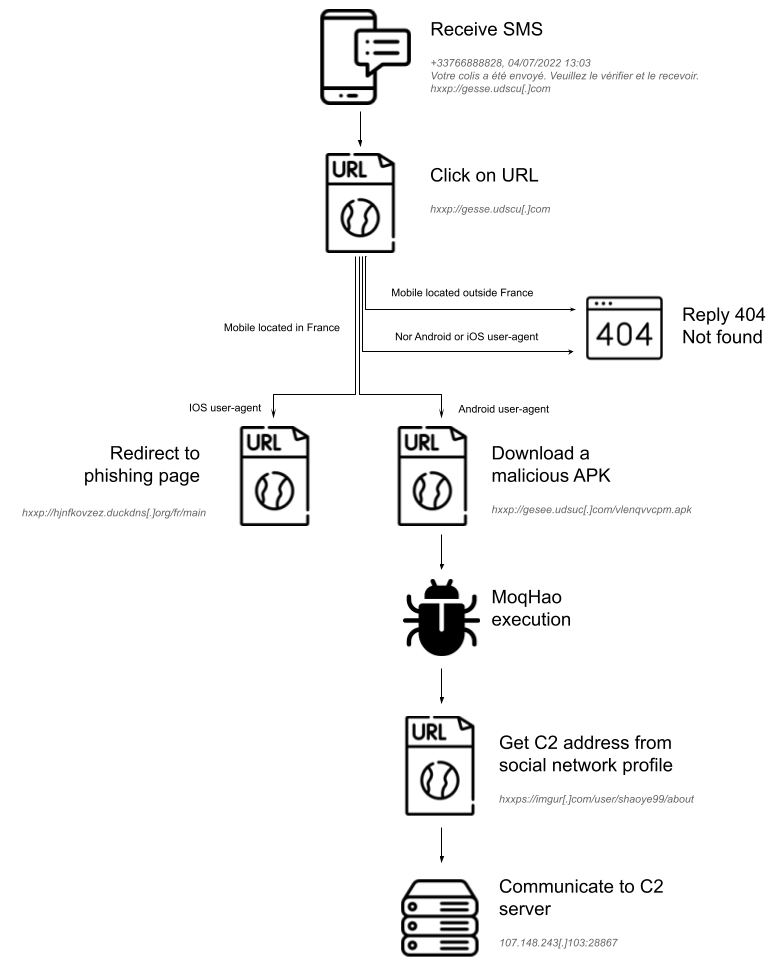
Атаки в рамках текущей киберкампании тоже начинаются с СМС: получателю сообщают о неком почтовом отправлении, которое надо отследить и принять. При активации ссылки на сервер Roaming Mantis отправляется HTTP-запрос.

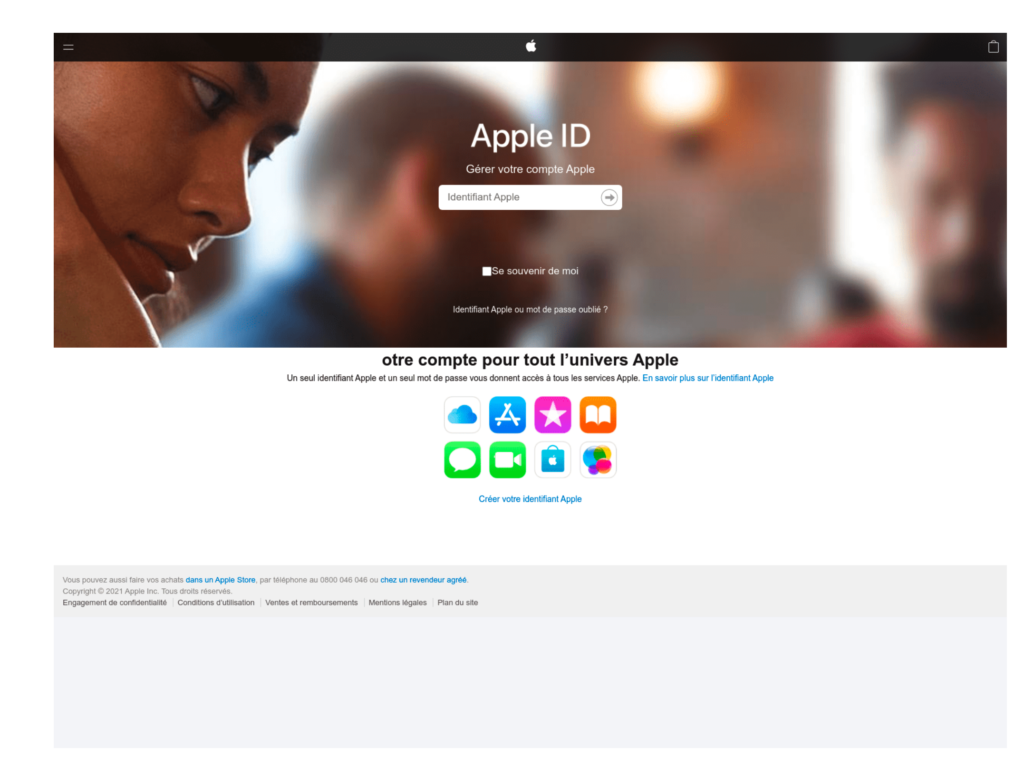
Ответ зависит от местонахождения жертвы и типа ее ОС. Если мобильное устройство расположено за пределами Франции, сервер выдает ошибку 404 (страница не найдена), и атака прекращается. Французам, использующим Android, предлагают обновить браузер, а на самом деле загрузить трояна MoqHao, он же Wroba. Владельцев iPhone с французской пропиской перенаправляют на поддельную страницу регистрации Apple.


Вредонос MoqHao обладает функциями инфостилера и бэкдора; при исполнении он имитирует установку Chrome и запрашивает множество разрешений — на чтение и отправку СМС, совершение звонков, доступ к контактам, истории вызовов, настройкам уведомлений, списку аккаунтов, SD-карте и т. п.

Адрес C2-сервера троян получает с файлообменника Imgur — из профиля, прописанного в коде. Уровень детектирования MoqHao/Wroba на VirusTotal (в рамках текущей кампании) — 27/64 по состоянию на 18 июля.

Наблюдатели из SEKOIA насчитали более 90 тыс. уникальных IP-адресов, подключавшихся к серверу, отдающему Android-зловреда, и смогли удостовериться, что Roaming Mantis в настоящее время сфокусирован на Франции. Количество iOS-юзеров, оставивших ключи к Apple iCloud на фишинговой странице, неизвестно.


Домены, указанные в СМС-сообщениях, зарегистрированы у GoDaddy либо используют сервисы DDNS — такие как duckdns.org. Авторы атак совокупно создали более сотни поддоменов и к каждому IP привязывают десятки имен (FQDN). Примечательно, что для смишинг-атак используются отдельные C2; исследователи выявили девять таких серверов в сетях хостеров EhostIDC (Южная Корея) и Velia.net (входит в GoDaddy Group).

Список IoC, ассоциируемых с новой кампанией Roaming Mantis, опубликован на GitHub. Участники SEKOIA-комьюнити дополняют его по мере поступления новой информации.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru