Выставленные на продажу номера телефонов и email 5,4 млн пользователей Twitter теперь доступны в даркнете бесплатно. Более того, обнаружена еще одна похожая, но более внушительная база данных, украденных с помощью той же уязвимости.
Минувшим летом некий devil разместил на хакерском форуме объявление о продаже свыше 5,4 млн записей с публичными и приватными данными твиттерян. Как выяснилось, информация была похищена в декабре 2021 года через эксплойт уязвимости в API. Компания Twitter в итоге подтвердила утечку, а лазейку закрыла еще в январе.
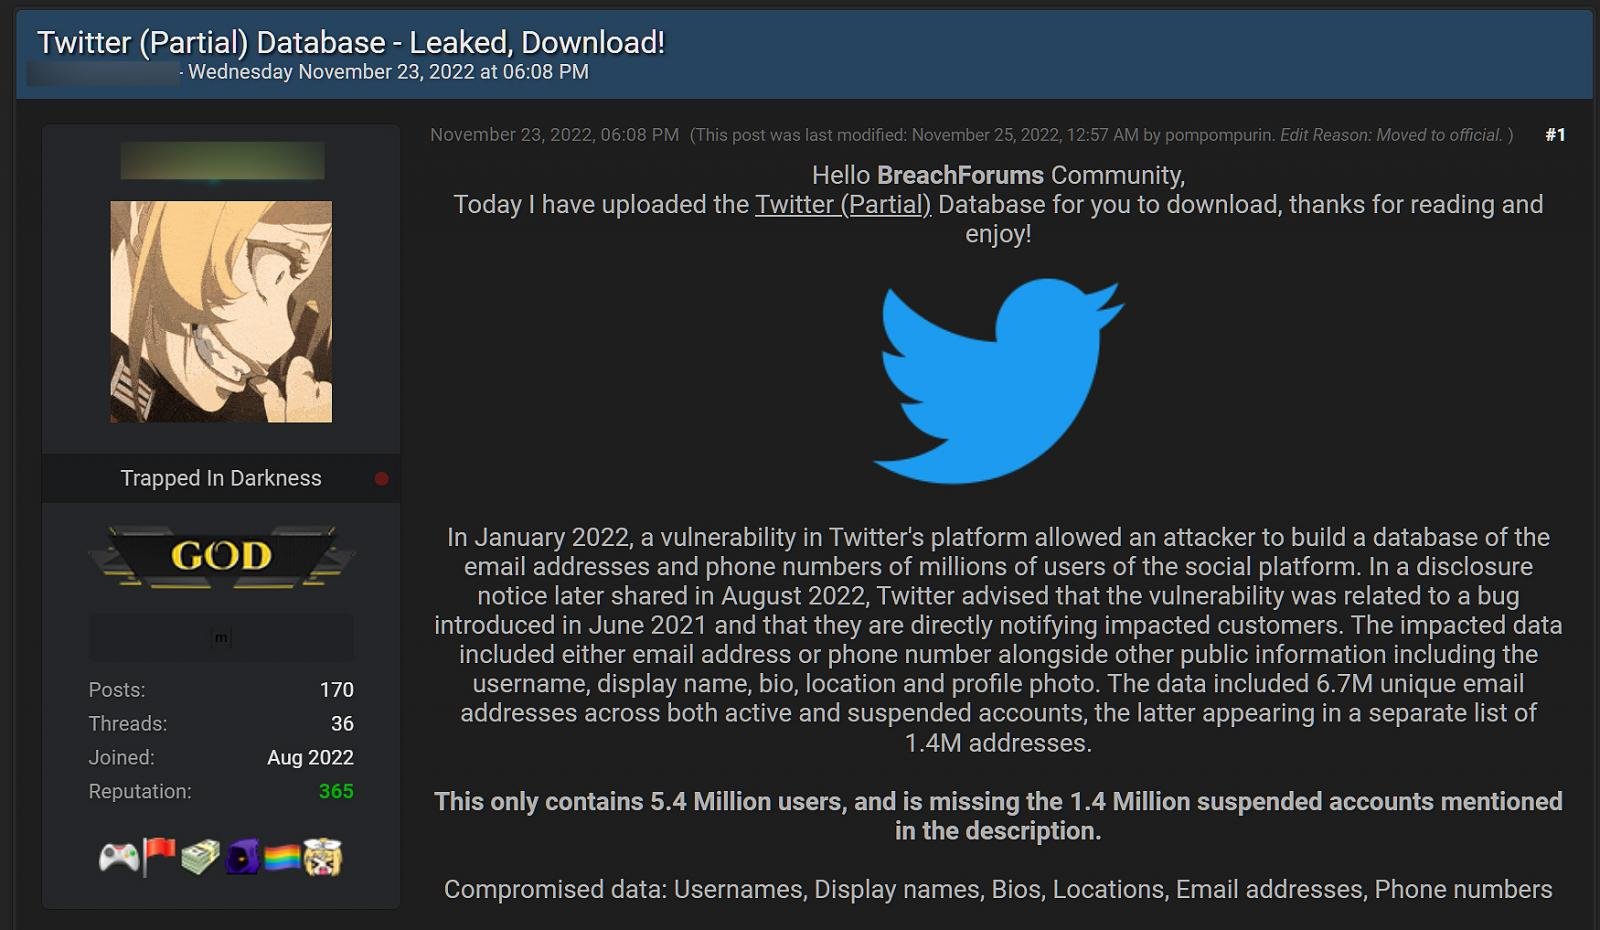
Согласно новым данным, devil был не единственным, кому удалось воспользоваться этим багом до того, как от него избавились. Владелец хакерского форума Breached, использующий ник Pompompurin, заявил BleepingComputer, что они тоже применили эксплойт, пока это было возможно, и сделали такой же дамп, а потом с помощью другого API добыли данные 1,4 млн временно заблокированных Twitter-профилей. Дополнительную информацию было решено придержать, и об этом знали только несколько посвященных.
Уже слитая база на 5,4 млн записей теперь выложена в общий доступ на теневом форуме. Дамп содержит такие данные, как email-адрес или номер телефона, Twitter ID, имя пользователя, ник, подтвержденный статус, местонахождение, URL, описание профиля, количество читателей, дата создания аккаунта, число друзей и избранников, ссылки на опубликованные изображения.
К сожалению, утечка оказалась более масштабной. Недавно ИБ-эксперт Чад Лодер (Chad Loder) обнаружил еще одну пользовательскую базу Twitter, составленную хакерами в прошлом году, — миллионы записей с ПДн европейцев и американцев, разрешивших находить себя в Twitter по номеру телефона или адресу email (опция Discoverability | Phone в настройках конфиденциальности).
Опрос владельцев аккаунтов подтвердил подлинность утекшей информации. В BleepingComputer, действуя таким же образом, удостоверились в актуальности номеров телефона твиттерян из Франции — аналитикам удалось раздобыть один из файлов, в котором содержалось около 1,4 млн записей.
Примечательно, что ни один из контактов, проверенных BleepingComputer, не числился в базе, украденной devil, а затем командой Breached. Новоявленный дамп, по неподтвержденным данным, содержит 17 млн записей, разбитых по странам и регионам; в нем представлены данные жителей Западной Европы, Израиля и США.
Пользователям Twitter рекомендуется на всякий случай сменить пароль, а также последить за входящей почтой. При обнаружении писем от имени Twitter, сообщающих о временной блокировке аккаунта или проблемах со входом и перенаправляющих в сторонний домен, их следует игнорировать и удалять: скорее всего, это послания фишеров.










