



Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Незакрытые уязвимости в Microsoft Exchange используются в реальных атаках

Специалисты предупреждают о ранее неизвестных уязвимостях, затрагивающих серверы Microsoft Exchange. Патчей для этих брешей пока нет, а злоумышленники уже используют их в реальных кибератаках для выполнения кода удалённо.

На эксплуатацию 0-day обратили внимание эксперты вьетнамской компании GTSC. Киберугрозу удалось выявить в августе 2022 года в ходе мониторинга и реагирования на инциденты.

В общей сложности речь идёт о двух уязвимостях, которые пока не получили CVE-идентификаторы. Тем не менее проект Zero Day Initiative отслеживает их под номерами ZDI-CAN-18333 (8,8 балла по шкале CVSS) и ZDI-CAN-18802 (6,3 балла по шкале CVSS).

По словам GTSC, успешная эксплуатация этих дыр позволяет взломать систему жертвы, установить веб-шелл и далее латерально передвигаться по скомпрометированной сети.

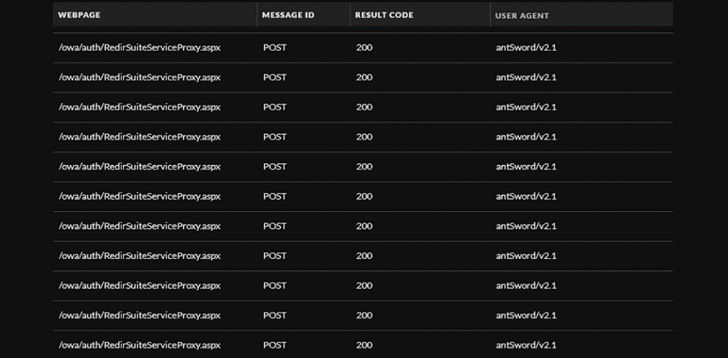
«В первую очередь мы обнаружили веб-шеллы, большинство из которых были обфусцированы. Злоумышленники сбрасывали их на серверы Exchange. Используя специальный “user-agent“, мы обнаружили, что атакующие задействовали китайский кросс-платформенный инструмент Antsword с открытым исходным кодом, открывающий административный доступ к веб-шеллу», — пишут исследователи.

В GTSC считают, что за атаками стоит одна из китайских киберпреступных групп. Это вполне логичный вывод, учитывая, что в этой кампании фигурирует бэкдор China Chopper, позволяющий установить постоянный удалённый доступ. Благодаря этому вредоносу операторы всегда могут вернуться в сеть жертвы для дальнейшей эксплуатации.


Проанализировав всю цепочку атак, специалисты GTSC выяснили, что киберпреступники внедряют вредоносную DLL в память, а также копируют и запускают дополнительные пейлоады на заражённые серверы. Для последнего применяется утилита WMIC.

Исследователи отметили, что злоумышленникам удалось скомпрометировать сети как минимум нескольких организаций. Ждём комментариев от представителей Microsoft, поскольку техногиганта должен оперативно принять меры.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru