



Хакеры используют поддельную капчу CloudFlare для сокрытия загрузки трояна

Хакеры используют поддельную капчу CloudFlare для сокрытия загрузки трояна

Хакеры используют поддельную капчу CloudFlare для сокрытия загрузки трояна

В Sucuri наблюдают развитие запущенной в августе кампании, нацеленной на засев RAT в связке с инфостилером по методу скрытой загрузки (drive-by). Злоумышленники внедряют на WordPress-сайты JavaScript, который отображает фейковую страницу защитного сервиса CloudFlare и предлагает посетителю скачать некий софт для завершения проверки.

Вредоносные JavaScript-инъекции осуществляются путем добавления трех строк кода в компоненты ядра CMS, файлы тем или плагинов. Количество сайтов, зараженных в ходе новых атак, невелико — меньше 1 тыс.; почти в половине случаев непрошеный довесок был обнаружен в /wp-includes/js/jquery/jquery.min.js.

Ранее этот скрипт загружал необходимый для работы контент (на тот момент поддельное предупреждение защиты CloudFlare от DDoS) из домена adogeevent[.]com. Новые варианты JavaScript-сценария запрашивают другие домены, хотя IP-адрес остался прежним.

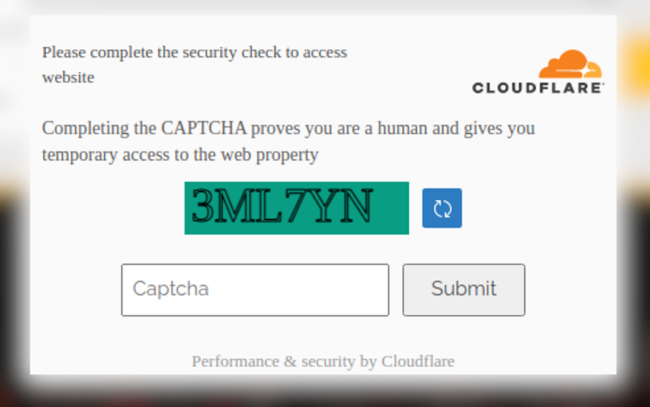
Изменилось также скачиваемое содержимое. Теперь потенциальной жертве выводят диалоговое окно CAPTCHA, якобы подтянутое с сервера CloudFlare.


При вводе любого значения в указанном поле (даже правильного) всплывает подсказка: для получения доступа к сайту необходимо завершить проверку; если возникли проблемы, скачайте наш софт, чтобы больше не тратить время на тесты.

Клик по вставленной кнопке Download влечет загрузку файла .iso с последующей распаковкой вредоносного содержимого — CLOUDFLA.EXE или Cloudflare_security_installer.exe. Чтобы усилить иллюзию легитимности и отвлечь внимание, в системе запускается процесс обновления Google Chrome: примечательно, что апдейтер при этом использует русский язык.

Тем временем в фоновом режиме в систему устанавливается RAT — инструмент удаленного администрирования NetSupport, полюбившийся вымогателям SocGholish. Эта полезная нагрузка, по словам аналитиков, осталась прежней. Тем не менее, ее распознают лишь два десятка антивирусов из коллекции VirusTotal (по состоянию на 15 сентября).

В придачу к RAT жертва, как и ранее, получает инфостилера Racoon. У Джерома Сегуры (Jerome Segura) из Malwarebytes по поводу зловреда иное мнение — эксперт считает, что это троян Amadey с C2-сервером в Штатах. Продукты Kaspersky и некоторые другие сканеры детектируют вредоносный комплект с вердиктом «банковский троян» — не исключено, что заражение может обернуться финансовыми потерями.

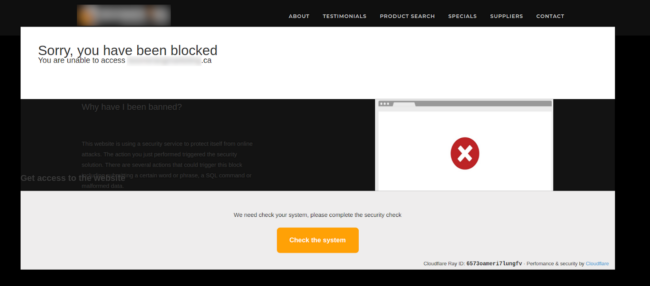
Эксперты Sucuri зафиксировали схожую атаку, но с использованием другой фейковой страницы CloudFlare — предупреждения о блокировке доступа.


При этом для загрузки предлагался троянский файл весом 669,9 Мбайт. Видимо, автор атаки пытался таким образом обойти антивирусы, которые обычно пропускают большие файлы из-за лимита на размеры. Полезная нагрузка также включала записку с советом запустить экзешник — якобы для того, чтобы почистить системный реестр, но тогда зловреда можно было бы вычислить с помощью поведенческого анализа и эвристик.

Аналитики также отметили случай хостинга полезной нагрузки на GitLab. Мошеннический аккаунт уже заблокирован.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru