



Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Дроппер NullMixer приносит с собой целый букет троянов разного профиля

Эксперты «Лаборатории Касперского» предупреждают о новой вредоносной кампании, использующей черную оптимизацию. Пользователей, ищущих кряки и кейгены, направляют на мошеннические сайты и под видом желанного софта заставляют запустить дроппер NullMixer, который внедряет в Windows более десятка разных троянских программ — даунлоудеров, шпионов, инфостилеров.

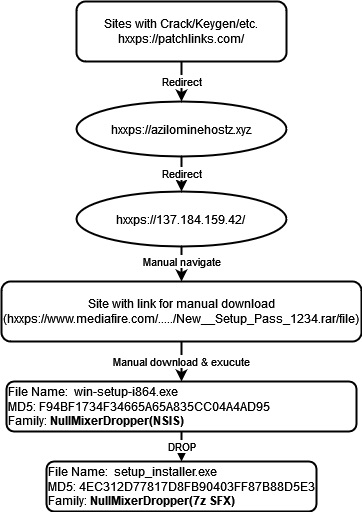
Когда потенциальная жертва пытается скачать находку, ее проводят через цепочку редиректоров на страницу с инструкциями по загрузке с файлообменника запароленного ZIP или RAR, который содержит NullMixer. Чтобы вывести свои сайты в топ поисковой выдачи, злоумышленники применяют нечистоплотные SEO-методы, такие как заполнение страниц расхожими ключевыми словами и фразами. Похожая тактика ранее наблюдалась в кампаниях GootLoader и SolarMarker, а в прошлом месяце — в атаках Redline.

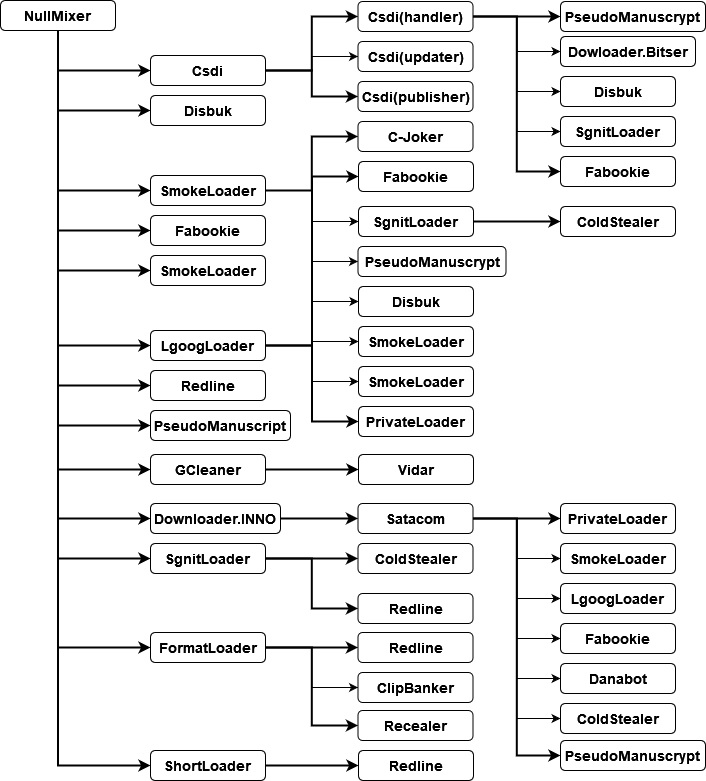
Когда жертва высвобождает и запускает NullMixer, он скидывает свою полезную нагрузку — кучу вредоносных файлов. Некоторые из них при исполнении загружают дополнительных зловредов.


Включенный в схему заражения файл win-setup-i864.exe представляет собой NSIS-инсталлятор, популярный у разработчиков софта. В данном случае он извлекает и запускает setup_installer.exe, который на самом деле является архивным файлом, начиненным троянами.

Поочередный запуск вредоносов осуществляется через стартер setup_install.exe, который снабжен вшитым списком имен файлов и умеет пользоваться интерпретатором команд Windows NT. Этот компонент также пытается изменить настройки Microsoft Defender с помощью команды PowerShell — чтобы лучше скрыть полезную нагрузку NullMixer.

После запуска всех сброшенных файлов стартер подключается к C2-серверу, чтобы сообщить об успешной инсталляции. После этого оживших зловредов отпускают в свободное плавание.

Мониторинг выявил множество вредоносных бинарников, доставляемых с помощью NullMixer. Среди них встречаются загрузчики вроде SmokeLoader и GCleaner, инфостилеры (Raccoon, Redline, Vidar), банкеры (DanaBot), шпионы (PseudoManuscrypt), опустошители криптокошельков (ClipBanker).


С начала года защитные решения Kaspersky заблокировали попытки заражения у 47 778 клиентов ИБ-компании. Повышенная активность NullMixer наблюдается в Бразилии, Индии, России, Италии, Германии, Франции, Египте, Турции и США.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru