



Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка APT42 начала использовать в атаках кастомную вредоносную программу для мобильных устройств на Android. С помощью нового шпионского софта злоумышленникам удаётся следить за представляющими интерес людьми.

По словам специалистов компании Mandiant, им удалось собрать достаточно данных, указывающих на связь APT42 с властями Ирана. Участники группы занимаются кибершпионажем и следят за деятельностью людей и организаций в интересах своей страны.

Впервые атаки APT42 удалось зафиксировать семь лет назад, когда исследователи вышли на серию кампаний целевого фишинга. В ходе этих операций атаковались чиновники, политики, журналисты и учёные по всему миру.

Основная задача атакующих — выкрасть учётные данные от аккаунтов цели. Тем не менее в ряде случаев киберпреступники использовали кастомный вредонос для мобильной операционной системы Android, с помощью которого можно отслеживать владельца девайса, получать доступ к хранилищу устройства и извлекать переписки.

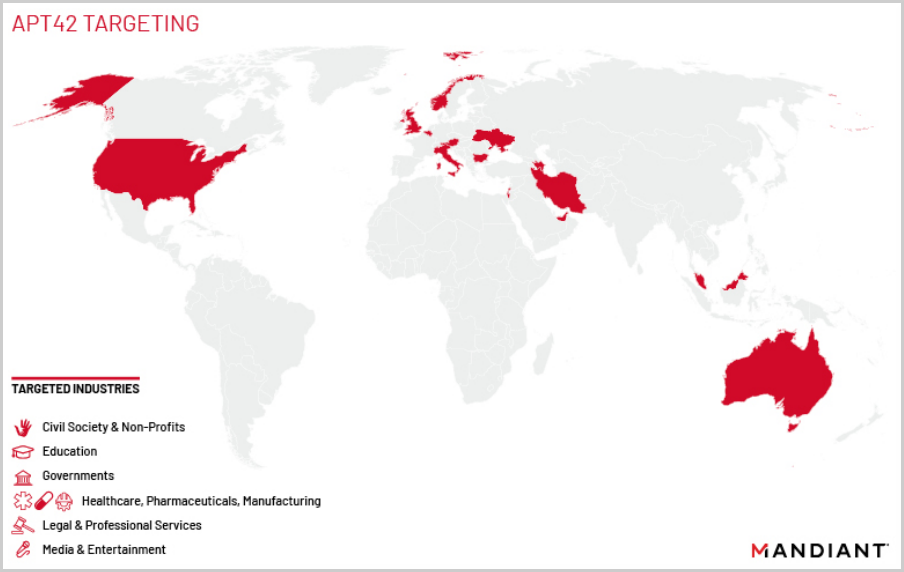
По данным Mandiant, с 2015 года участники APT42 провели как минимум 30 киберопераций в 14 странах. Есть мнение, что это лишь малая часть от того масштаба атак, который реально генерирует группировка.


Кастомный Android-вредонос, который начал недавно фигурировать в атаках APT42, позволяет более пристально отслеживать представляющие интерес цели. С помощью софта злоумышленники могут перехватывать голосовые вызовы, СМС-сообщения, а также ежедневно записывать аудио.

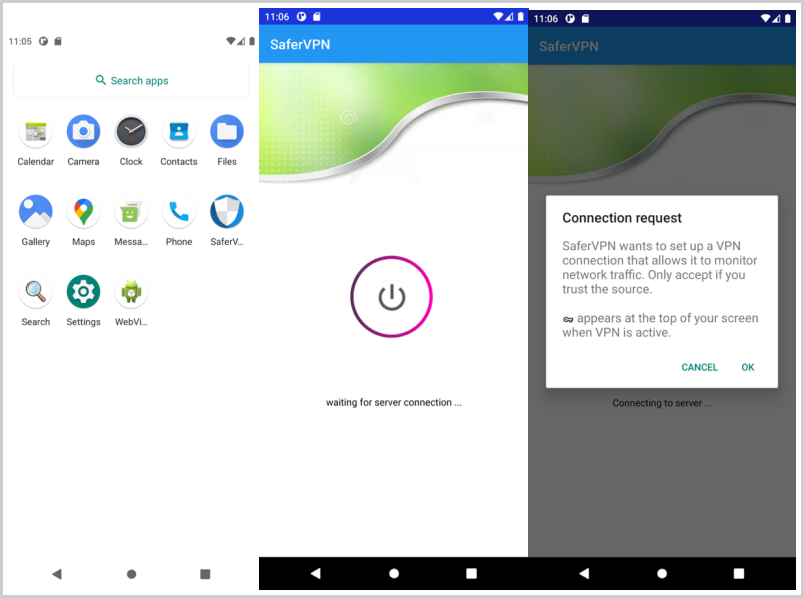
Как отметили в Mandiant, зловред преимущественно распространяется через ссылки в СМС-сообщениях. В качестве приманки пользователю обещают VPN-приложение или мессенджер, помогающий обходить блокировку веб-ресурсов.


«Кастомный Android-вредонос помогает киберпреступникам получать дополнительную информацию о целях. С помощью шпионского софта можно следить за перемещением пользователя, считывать его контакты и любые персональные данные», — пишут в отчёте (PDF) специалисты.

«Звонки вредонос записывает с помощью встроенного микрофона, а фотографии делает на камеру устройства. Кроме того, все снимки, хранящиеся на девайсе, попадают в руки операторов шпионского софта».

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru