



Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка APT42 начала использовать в атаках кастомную вредоносную программу для мобильных устройств на Android. С помощью нового шпионского софта злоумышленникам удаётся следить за представляющими интерес людьми.

По словам специалистов компании Mandiant, им удалось собрать достаточно данных, указывающих на связь APT42 с властями Ирана. Участники группы занимаются кибершпионажем и следят за деятельностью людей и организаций в интересах своей страны.

Впервые атаки APT42 удалось зафиксировать семь лет назад, когда исследователи вышли на серию кампаний целевого фишинга. В ходе этих операций атаковались чиновники, политики, журналисты и учёные по всему миру.

Основная задача атакующих — выкрасть учётные данные от аккаунтов цели. Тем не менее в ряде случаев киберпреступники использовали кастомный вредонос для мобильной операционной системы Android, с помощью которого можно отслеживать владельца девайса, получать доступ к хранилищу устройства и извлекать переписки.

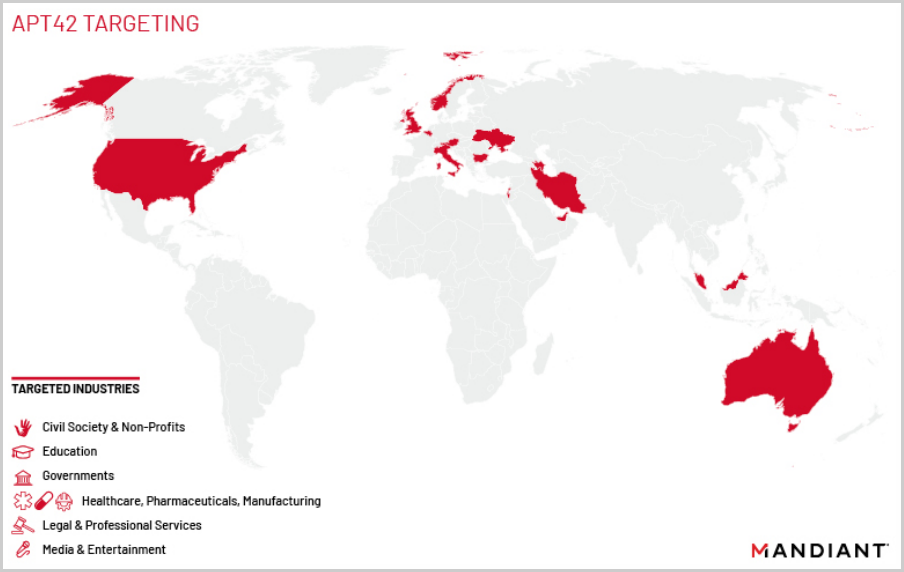
По данным Mandiant, с 2015 года участники APT42 провели как минимум 30 киберопераций в 14 странах. Есть мнение, что это лишь малая часть от того масштаба атак, который реально генерирует группировка.


Кастомный Android-вредонос, который начал недавно фигурировать в атаках APT42, позволяет более пристально отслеживать представляющие интерес цели. С помощью софта злоумышленники могут перехватывать голосовые вызовы, СМС-сообщения, а также ежедневно записывать аудио.

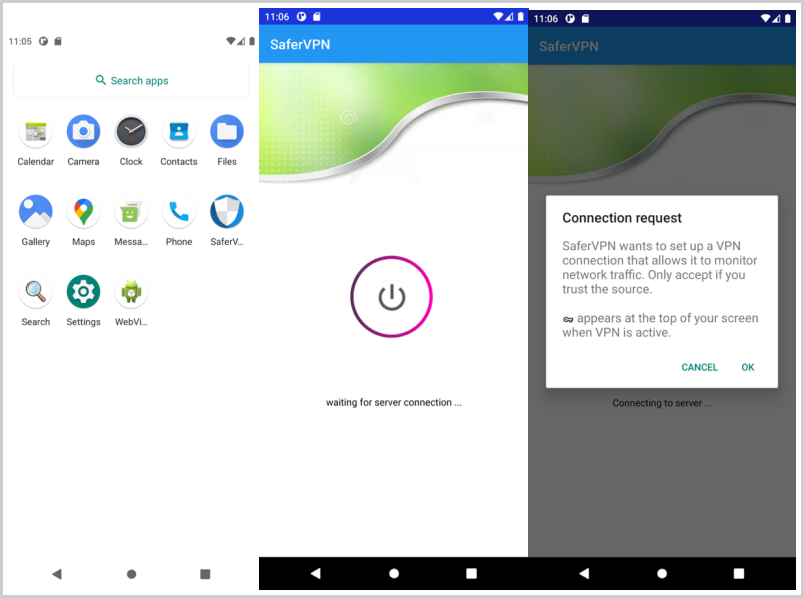
Как отметили в Mandiant, зловред преимущественно распространяется через ссылки в СМС-сообщениях. В качестве приманки пользователю обещают VPN-приложение или мессенджер, помогающий обходить блокировку веб-ресурсов.


«Кастомный Android-вредонос помогает киберпреступникам получать дополнительную информацию о целях. С помощью шпионского софта можно следить за перемещением пользователя, считывать его контакты и любые персональные данные», — пишут в отчёте (PDF) специалисты.

«Звонки вредонос записывает с помощью встроенного микрофона, а фотографии делает на камеру устройства. Кроме того, все снимки, хранящиеся на девайсе, попадают в руки операторов шпионского софта».

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru