



Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка APT42 начала использовать в атаках кастомную вредоносную программу для мобильных устройств на Android. С помощью нового шпионского софта злоумышленникам удаётся следить за представляющими интерес людьми.

По словам специалистов компании Mandiant, им удалось собрать достаточно данных, указывающих на связь APT42 с властями Ирана. Участники группы занимаются кибершпионажем и следят за деятельностью людей и организаций в интересах своей страны.

Впервые атаки APT42 удалось зафиксировать семь лет назад, когда исследователи вышли на серию кампаний целевого фишинга. В ходе этих операций атаковались чиновники, политики, журналисты и учёные по всему миру.

Основная задача атакующих — выкрасть учётные данные от аккаунтов цели. Тем не менее в ряде случаев киберпреступники использовали кастомный вредонос для мобильной операционной системы Android, с помощью которого можно отслеживать владельца девайса, получать доступ к хранилищу устройства и извлекать переписки.

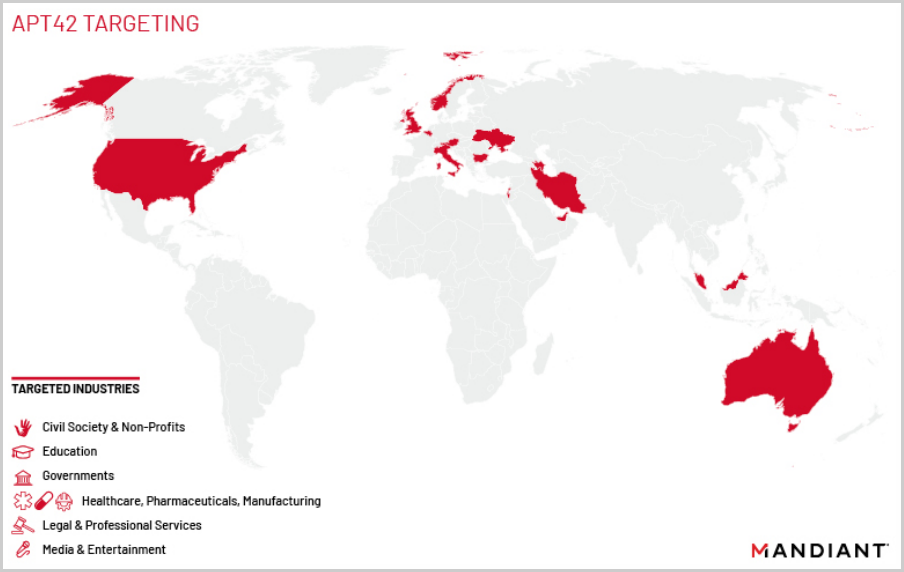
По данным Mandiant, с 2015 года участники APT42 провели как минимум 30 киберопераций в 14 странах. Есть мнение, что это лишь малая часть от того масштаба атак, который реально генерирует группировка.


Кастомный Android-вредонос, который начал недавно фигурировать в атаках APT42, позволяет более пристально отслеживать представляющие интерес цели. С помощью софта злоумышленники могут перехватывать голосовые вызовы, СМС-сообщения, а также ежедневно записывать аудио.

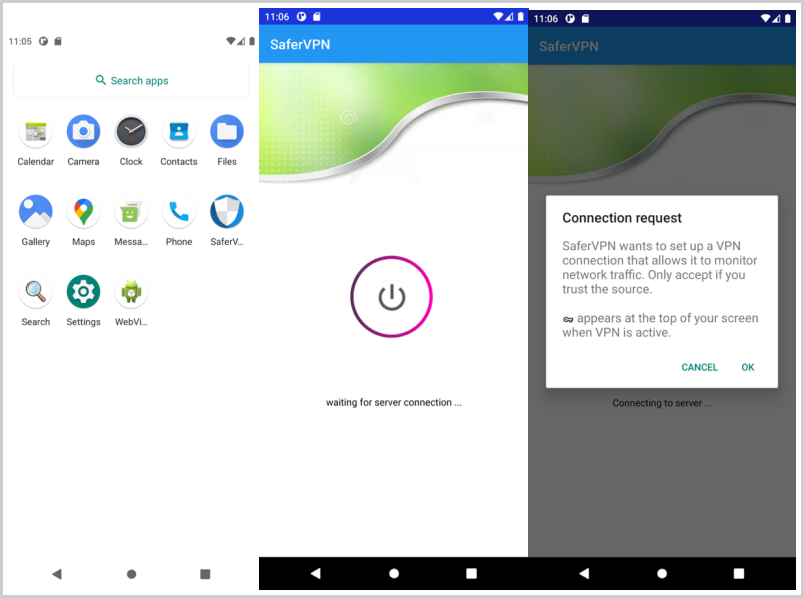
Как отметили в Mandiant, зловред преимущественно распространяется через ссылки в СМС-сообщениях. В качестве приманки пользователю обещают VPN-приложение или мессенджер, помогающий обходить блокировку веб-ресурсов.


«Кастомный Android-вредонос помогает киберпреступникам получать дополнительную информацию о целях. С помощью шпионского софта можно следить за перемещением пользователя, считывать его контакты и любые персональные данные», — пишут в отчёте (PDF) специалисты.

«Звонки вредонос записывает с помощью встроенного микрофона, а фотографии делает на камеру устройства. Кроме того, все снимки, хранящиеся на девайсе, попадают в руки операторов шпионского софта».

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru