



Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка начала использовать кастомный Android-шпион

Иранская кибергруппировка APT42 начала использовать в атаках кастомную вредоносную программу для мобильных устройств на Android. С помощью нового шпионского софта злоумышленникам удаётся следить за представляющими интерес людьми.

По словам специалистов компании Mandiant, им удалось собрать достаточно данных, указывающих на связь APT42 с властями Ирана. Участники группы занимаются кибершпионажем и следят за деятельностью людей и организаций в интересах своей страны.

Впервые атаки APT42 удалось зафиксировать семь лет назад, когда исследователи вышли на серию кампаний целевого фишинга. В ходе этих операций атаковались чиновники, политики, журналисты и учёные по всему миру.

Основная задача атакующих — выкрасть учётные данные от аккаунтов цели. Тем не менее в ряде случаев киберпреступники использовали кастомный вредонос для мобильной операционной системы Android, с помощью которого можно отслеживать владельца девайса, получать доступ к хранилищу устройства и извлекать переписки.

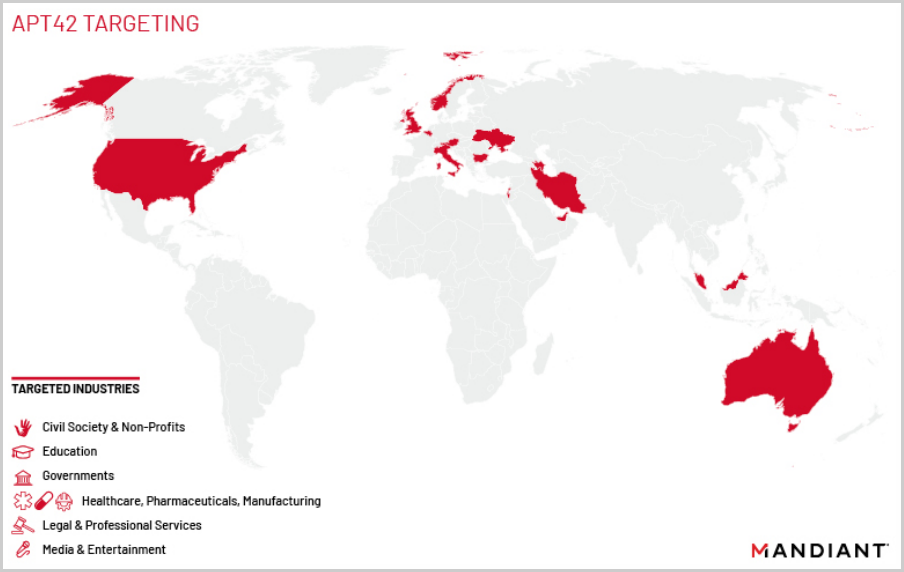
По данным Mandiant, с 2015 года участники APT42 провели как минимум 30 киберопераций в 14 странах. Есть мнение, что это лишь малая часть от того масштаба атак, который реально генерирует группировка.


Кастомный Android-вредонос, который начал недавно фигурировать в атаках APT42, позволяет более пристально отслеживать представляющие интерес цели. С помощью софта злоумышленники могут перехватывать голосовые вызовы, СМС-сообщения, а также ежедневно записывать аудио.

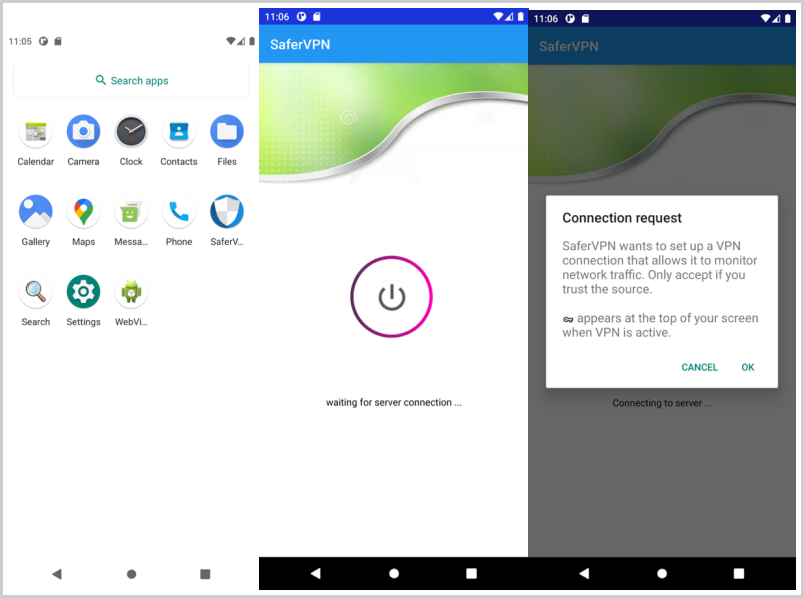
Как отметили в Mandiant, зловред преимущественно распространяется через ссылки в СМС-сообщениях. В качестве приманки пользователю обещают VPN-приложение или мессенджер, помогающий обходить блокировку веб-ресурсов.


«Кастомный Android-вредонос помогает киберпреступникам получать дополнительную информацию о целях. С помощью шпионского софта можно следить за перемещением пользователя, считывать его контакты и любые персональные данные», — пишут в отчёте (PDF) специалисты.

«Звонки вредонос записывает с помощью встроенного микрофона, а фотографии делает на камеру устройства. Кроме того, все снимки, хранящиеся на девайсе, попадают в руки операторов шпионского софта».

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru