



Minecraft стал главной приманкой для распространения вредоносных программ

Minecraft стал главной приманкой для распространения вредоносных программ

Minecraft стал главной приманкой для распространения вредоносных программ

Специалисты по кибербезопасности из «Лаборатории Касперского» выяснили, что Minecraft является самой распространенной приманкой злоумышленников из жанра компьютерных игр. Именно это название киберпреступники чаще других используют для заманивания пользователей в ловушку.

Kaspersky изучала ландшафт киберугроз с июля 2021 года по июль 2022-го. Особое внимание исследователи уделили вредоносным файлам, упоминавшим Minecraft. Доля таких файлов составила 25% от общего количества вредоносов, использующих тему видеоигр. Следом идут другие популярные игровые проекты:

  • FIFA (доля — 11%)
  • Roblox (9.5%)
  • Far Cry (9.4%)
  • Call of Duty (9%)

В определенные периоды в качестве приманок также выступали Need for Speed, Grand Theft Auto, Valorant, The Sims и CS:GO.

«Лаборатория Касперского» изучила и мобильный игровой сегмент. Там зафиксировано гораздо меньшее по объему использование названий популярных игр для распространения вредоносных программ. Но лидером тоже стала Minecraft (40%), после которой идут GTA (15%), PUBG (10%), Roblox (10%) и FIFA (5%).

Согласно отчету Kaspersky, в сравнении с 2020 годом наблюдается спад распространения вредоносов через приманки в виде игр (-30%), также стало меньше пострадавших от такой активности пользователей (-36%).

Интересно, что программа-вымогатель Chaos любит привлекать внимание геймеров читами и кейгенами для Minecraft. Как правило, пользователям обещают быстрый прогресс в играх или полезные вещи. Специалисты Kaspersky приводят пример: злоумышленники используют фейковые магазины для продажи внутриигровых элементов; пользователь в итоге платит, но не получает желанный трофей. Параллельно киберпреступники вытаскивают учетные данные игрока.


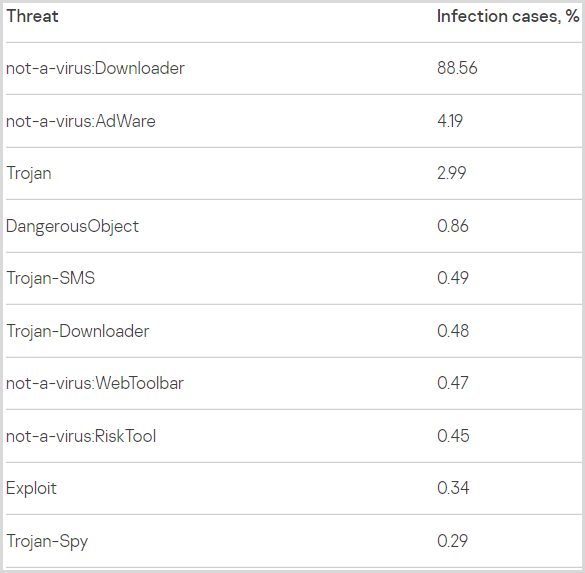
«Лаборатория Касперского» отмечает, что чаще всего (88,5%) таким образом устанавливаются вредоносные загрузчики, следующие по популярности — адваре:

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru