



Шифровальщик Chaos использует приманку для игроков в Minecraft

Шифровальщик Chaos использует приманку для игроков в Minecraft

Шифровальщик Chaos использует приманку для игроков в Minecraft

Киберпреступная банда, стоящая за программой-вымогателем Chaos, атакует Windows-устройства геймеров с помощью фейковых списков, якобы содержащих скомпрометированные учётные данные от аккаунтов Minecraft. Приманка рекламируется на форумах для любителей видеоигр, что позволяет напрямую взаимодействовать с «целевой аудиторией».

На сегодняшний день игрой Minecraft увлечены более 140 миллионов человек. А аналитики Nintendo утверждают, что этот проект стал самым продаваемым среди геймеров в Японии.

Команда исследователей FortiGuard, следящая за активностью операторов шифровальщика Chaos, недавно наткнулась на интересный образец вредоноса, шифрующий файлы любителей Minecraft.

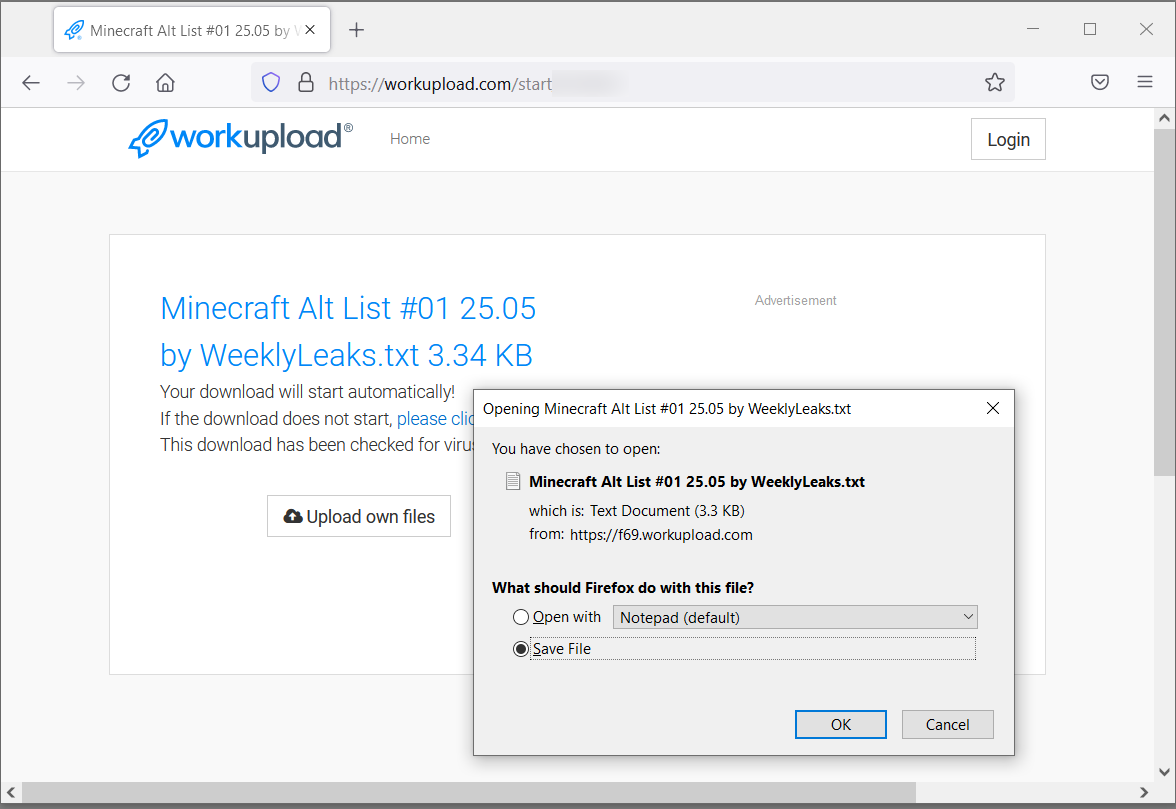
Чтобы завлечь игроков, киберпреступники придумали приманку в виде текстовых файлов, в которых якобы содержатся украденные учётные данные других игроков. На деле же эти файлы оказывались исполняемыми и запускали в систему жертвы Chaos.

К слову, такие списки с украденным аккаунтами пользуются большим спросом среди геймеров, которые не прочь потроллить своих знакомых или просто товарищей по игре. Как правило, эти текстовые файлы распространяются бесплатно.


После проникновения в систему и шифрования файлов программа-вымогатель Chaos копирует записку с требованием выкупа — «ReadMe.txt». Злоумышленники требуют 2000 иен (около 1243 российских рублей).

Интересно, что вредонос специально ищет файлы размером менее 2 МБ, чтобы зашифровать их, а вот файлы потяжелее используются для других целей: если жертва не заплатит выкуп, Chaos внедрит в них случайны байты, что сделает их нечитабельными.

Недавно исследователи из «Лаборатории Касперского» выяснили, что геймеры чаще всего подвергаются кибератакам вредоносных программ под именами Minecraft и Counter-Strike: Global Offensive (CS:GO). Неудивительно, учитывая большую популярность этих игровых проектов.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru