



DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

Специалисты раскрыли детали восьмилетней уязвимости в ядре Linux. По их словам, баг не менее опасен, чем известная всем дыра Dirty Pipe, получившая 7,8 балла по шкале CVSS и затрагивающая Unix-конвейер (pipeline).

Новая брешь называется DirtyCred (идентификатор — CVE-2022-2588), ее описали специалисты Северо-Западного университета. С помощью уязвимости злоумышленник может повысить свои права до максимального уровня.

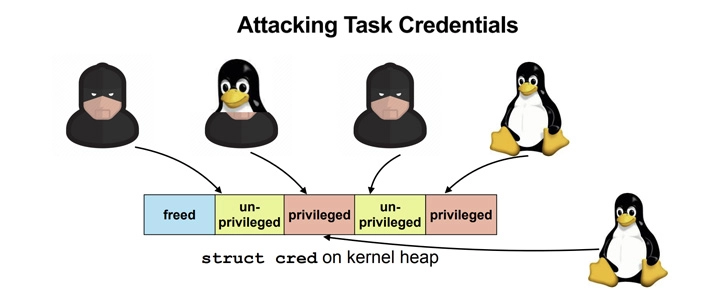
«DirtyCred представляет собой концепцию эксплуатации на уровне ядра, которая позволяет повысить права благодаря замене непривилегированных учетных данных на привилегированные. DirtyCred использует механизм повторного использования памяти», — подчеркивают исследователи.

Потенциальная атака может развиваться в три этапа:

  1. Освобождаем с помощью эксплойта используемые непривилегированные учетные данные.
  2. Выделяем в свободной памяти привилегированные учетные данные (задействуется процесс с высокими правами вроде su, mount или sshd).
  3. Действуем в качестве пользователя с высокими привилегиями.

Новый вектор атаки, по словам специалистов, выводит принцип Dirty Pipe на новый уровень: соответствующий эксплойт может отработать на любой версии затронутого ядра.


«Во-первых, найденный способ эксплуатации не привязан к конкретной уязвимости, он позволяет задействовать любую подобную брешь для вектора Dirty Pipe. Во-вторых, наш метод даже может выбраться за пределы контейнера, чего не дано той же Dirty Pipe», — объясняют специалисты.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru