



DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

DirtyCred: раскрыта восьмилетняя уязвимость ядра Linux

Специалисты раскрыли детали восьмилетней уязвимости в ядре Linux. По их словам, баг не менее опасен, чем известная всем дыра Dirty Pipe, получившая 7,8 балла по шкале CVSS и затрагивающая Unix-конвейер (pipeline).

Новая брешь называется DirtyCred (идентификатор — CVE-2022-2588), ее описали специалисты Северо-Западного университета. С помощью уязвимости злоумышленник может повысить свои права до максимального уровня.

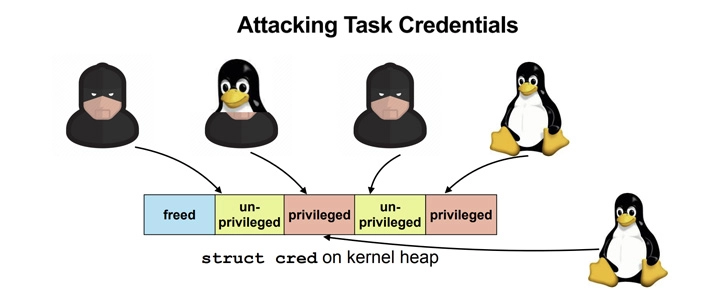
«DirtyCred представляет собой концепцию эксплуатации на уровне ядра, которая позволяет повысить права благодаря замене непривилегированных учетных данных на привилегированные. DirtyCred использует механизм повторного использования памяти», — подчеркивают исследователи.

Потенциальная атака может развиваться в три этапа:

  1. Освобождаем с помощью эксплойта используемые непривилегированные учетные данные.
  2. Выделяем в свободной памяти привилегированные учетные данные (задействуется процесс с высокими правами вроде su, mount или sshd).
  3. Действуем в качестве пользователя с высокими привилегиями.

Новый вектор атаки, по словам специалистов, выводит принцип Dirty Pipe на новый уровень: соответствующий эксплойт может отработать на любой версии затронутого ядра.


«Во-первых, найденный способ эксплуатации не привязан к конкретной уязвимости, он позволяет задействовать любую подобную брешь для вектора Dirty Pipe. Во-вторых, наш метод даже может выбраться за пределы контейнера, чего не дано той же Dirty Pipe», — объясняют специалисты.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru