


WhatsApp разрешит добавить в одно приложение сразу три аккаунта

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

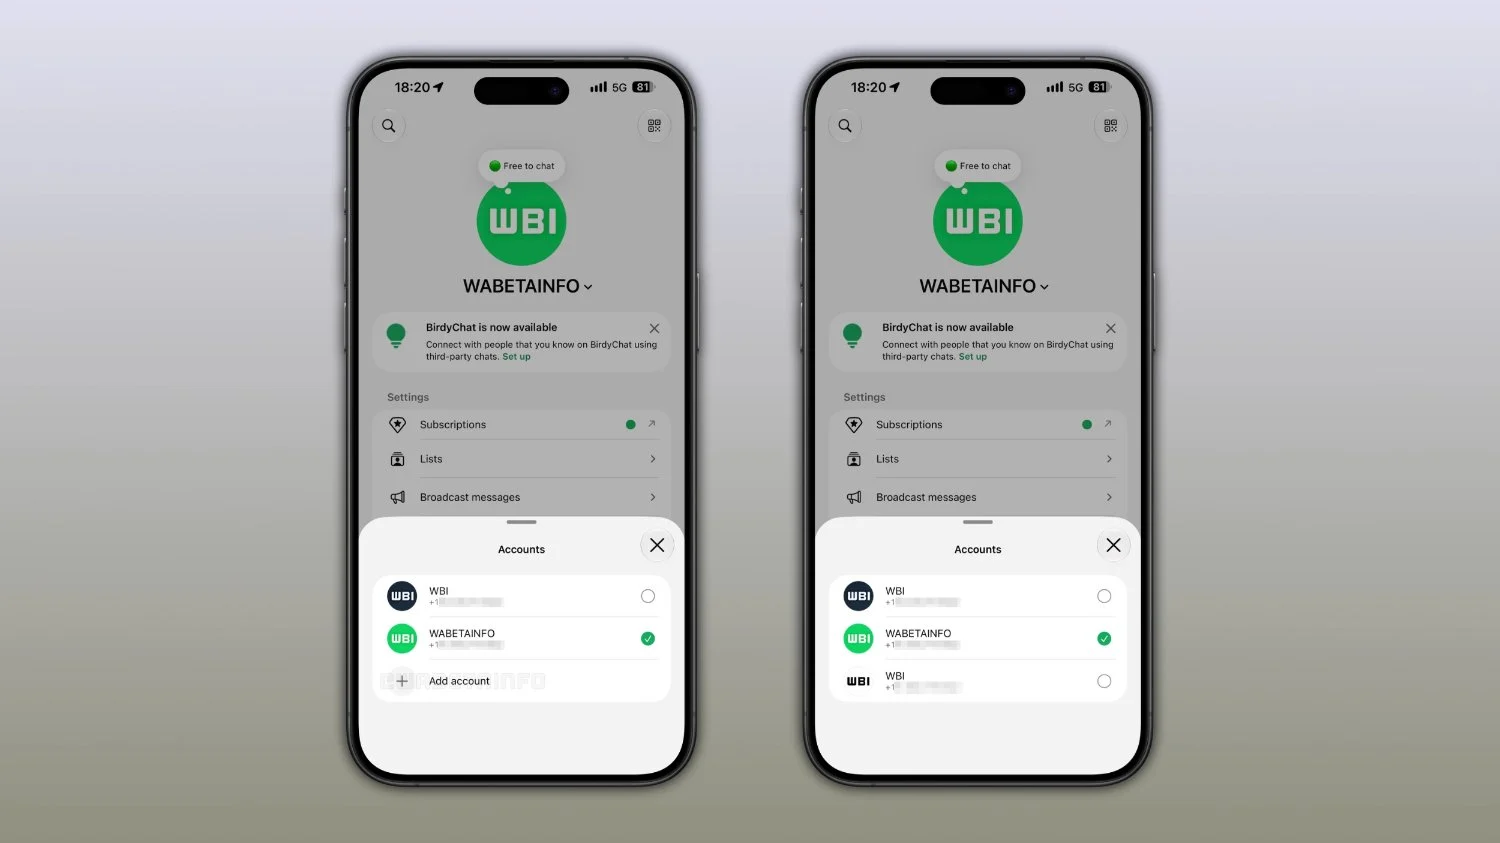
Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.


Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru