


Лукойл подвергся хакерской атаке

Лукойл подвергся хакерской атаке

Лукойл подвергся хакерской атаке

Атака затронула несколько московских офисов компании, а также сеть автозаправочных станций. Сотрудников просят отключить компьютеры, зафиксированы сбои в работе систем контроля и управления доступом в офисах, а клиенты АЗС не могут оплачивать топливо банковскими картами.

О происшествии сообщил телеграм-канал Baza. По информации источников канала, атака началась ещё утром.

«Сотрудники не смогли получить доступ к своим рабочим компьютерам: на экране появилось странное сообщение о неисправности, подозрительно напоминающее признаки взлома. Всем было рекомендовано не входить в рабочие аккаунты под своими логинами и паролями, чтобы избежать утечки данных», — говорится в сообщении Baza.

Также был ограничен доступ к общим базам данных с рабочих мест — как в центральном офисе, так и в региональных подразделениях. По словам источников, признаки атаки напоминают инцидент 2024 года, после которого восстановление заняло три дня.

Дополнительно, как сообщил телеграм-канал Shot, парализована работа московских офисов компании на Сретенском бульваре, Якиманке и Покровском бульваре. Сотрудники не могут попасть в здания по электронным пропускам, охране приходится проверять данные вручную.

О проблемах с оплатой на АЗС сообщили и региональные СМИ. Так, «Волгоград Онлайн» зафиксировал массовые жалобы от водителей, которые не смогли оплатить топливо картами на АЗС «Лукойл» с 6:30 по местному времени.

«Редакция V1.RU направила запрос в «Лукойл — Югнефтепродукт» с просьбой прокомментировать ситуацию. На «горячей линии» компании сообщили, что официальной информации о сбоях нет и рекомендовали решать вопросы оплаты топлива непосредственно с оператором АЗС», — отмечает издание.

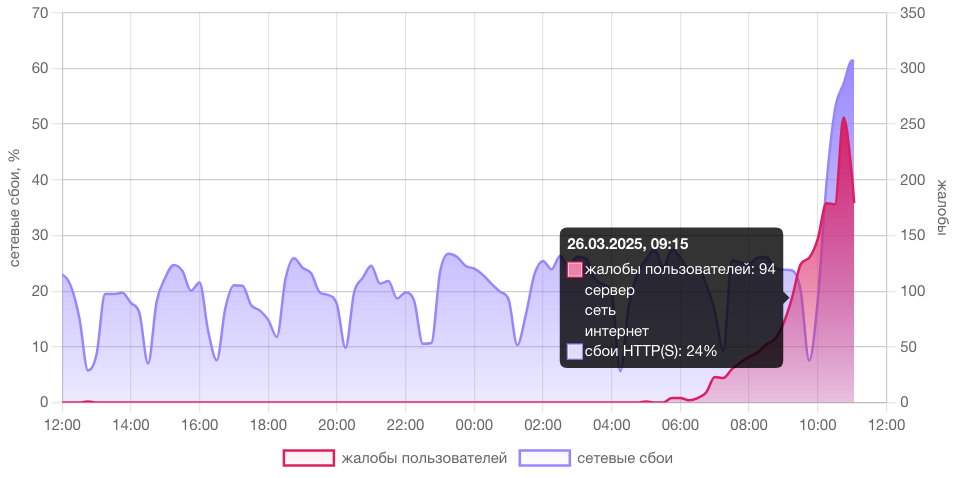
Сайт Downdetector также регистрирует серьёзные проблемы в работе онлайн-сервисов «Лукойла» с 6:30 по московскому времени. Пользователи жалуются на недоступность тендерной площадки компании и массовые сбои при оплате на АЗС. Больше всего обращений поступает из Свердловской области, ХМАО и Тверской области.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru